
Tailscale: Praktisk Zero Trust VPN og Sikker Nettverk for Distribuerte Team og IoT
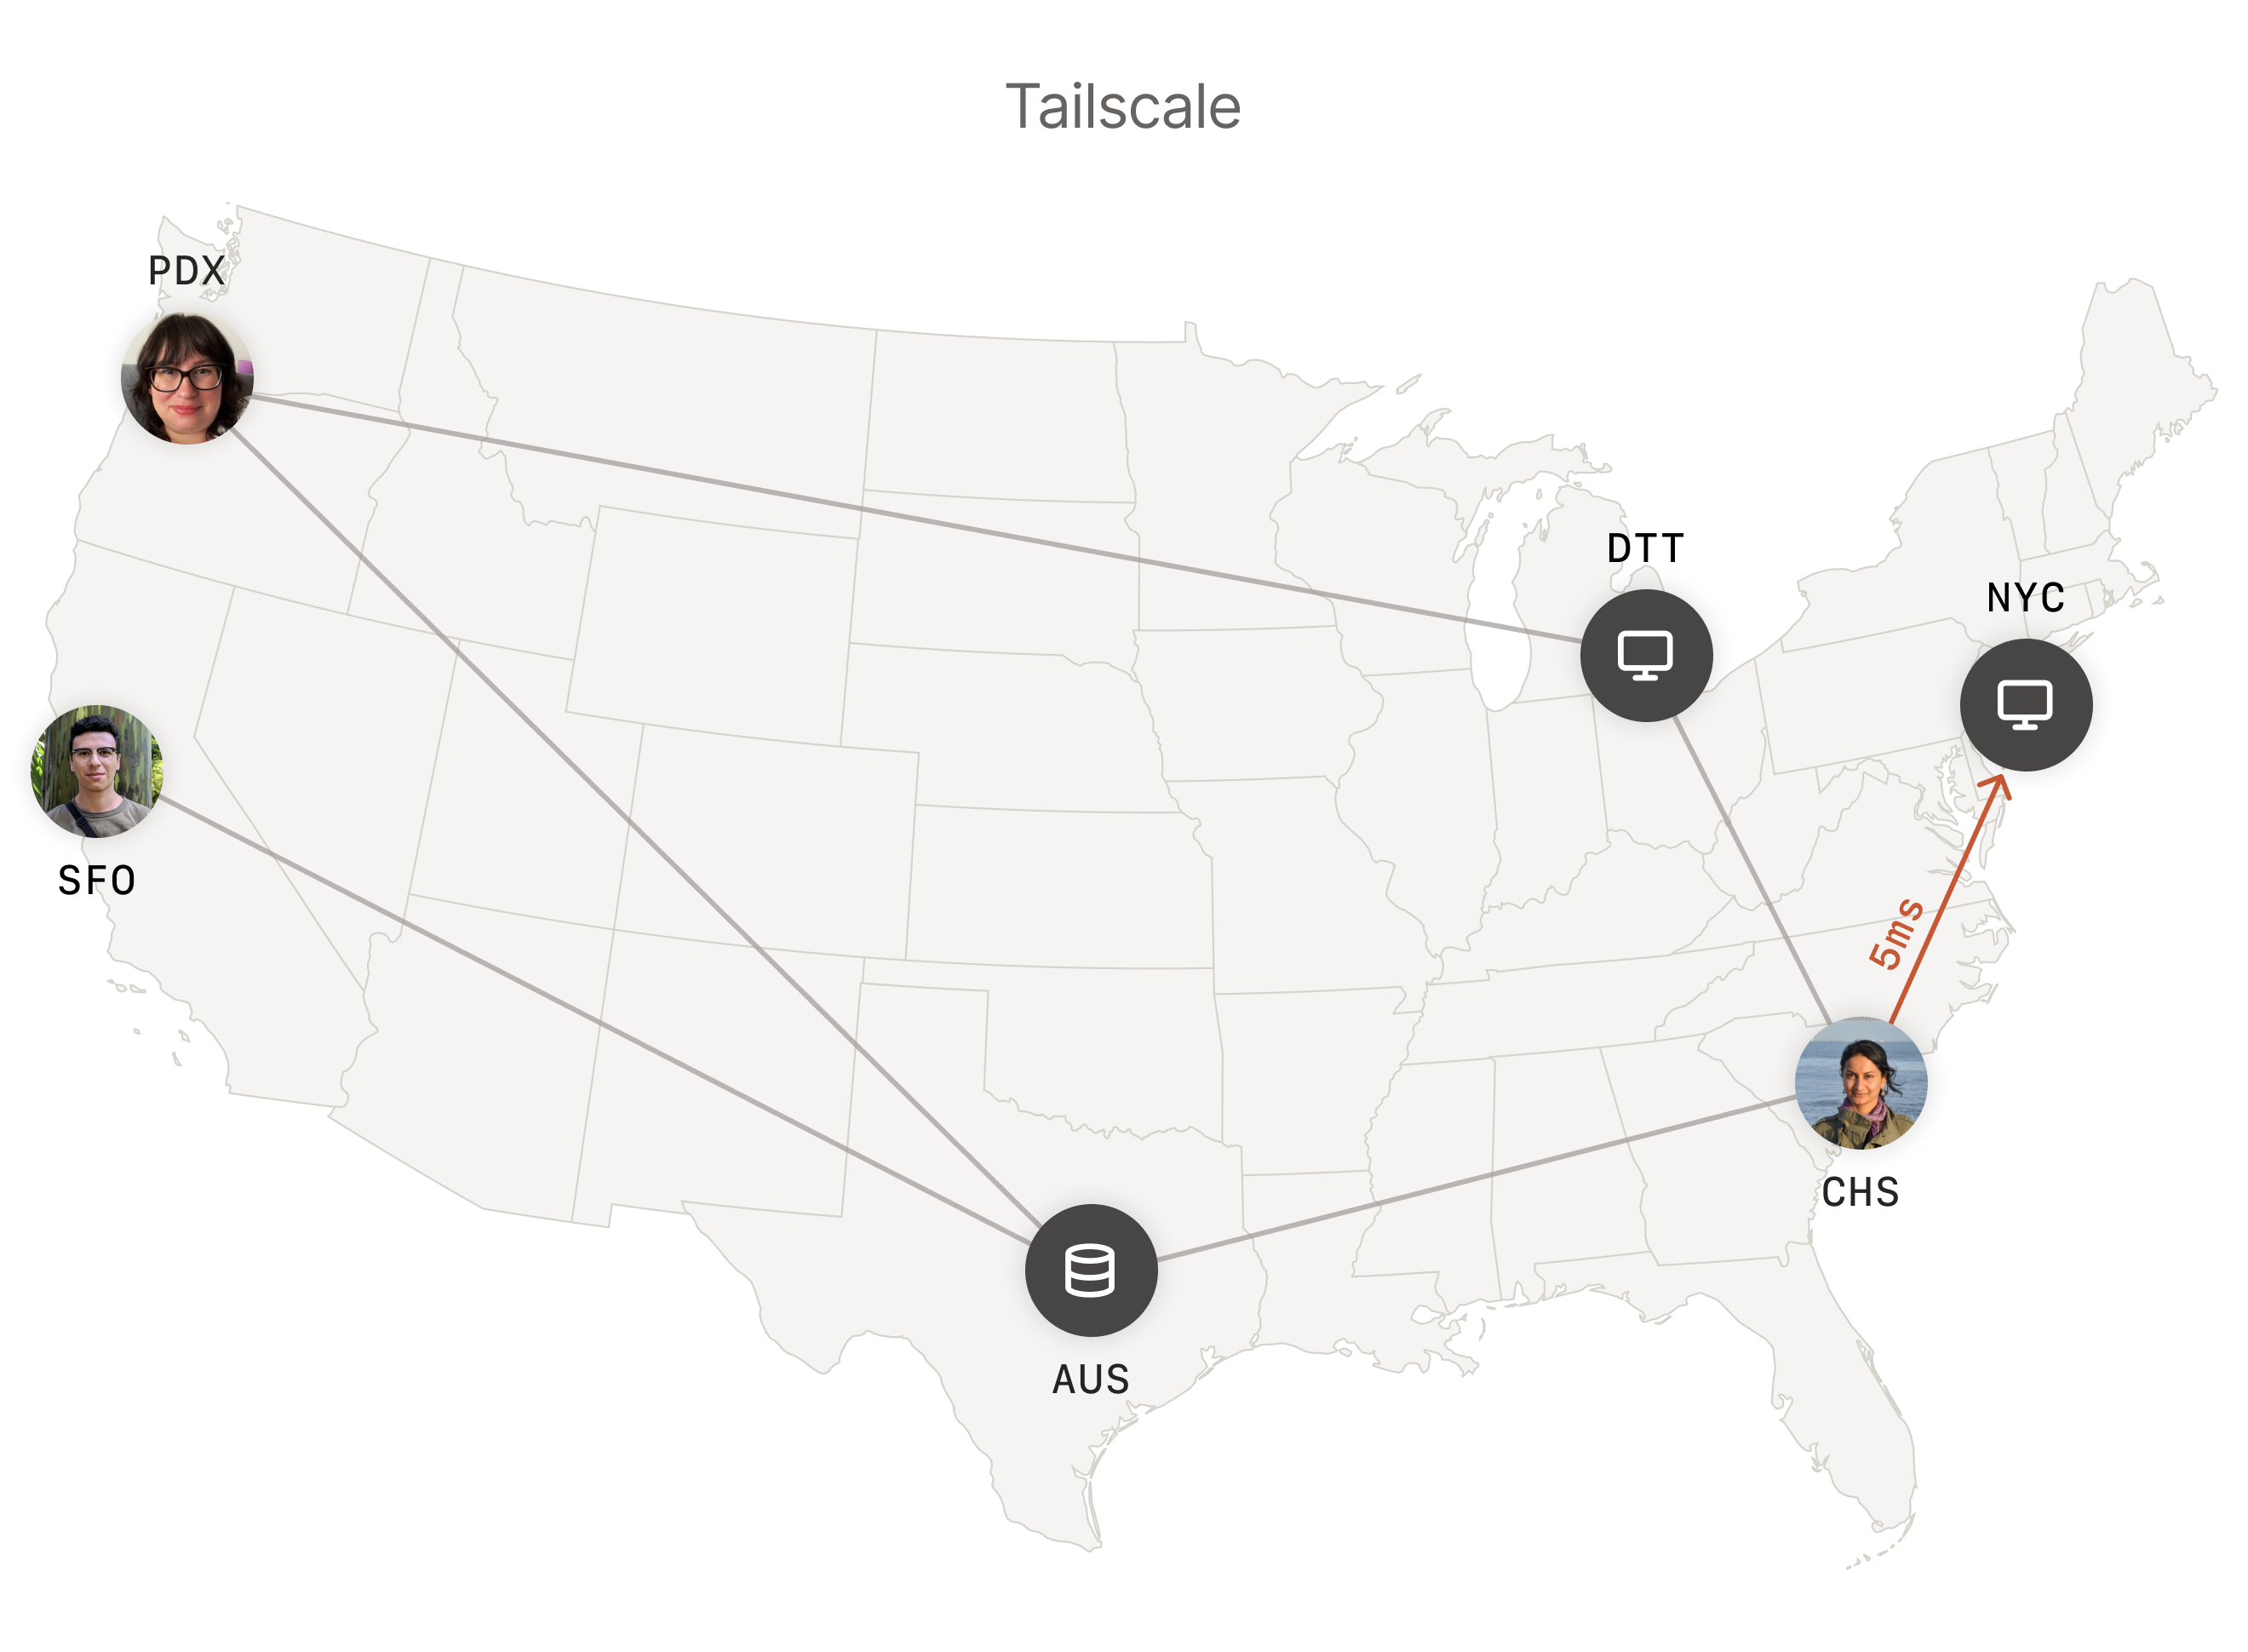
Bilde: Tailscale · Kilde
Tailscale tilbyr en moderne, zero trust-tilkoblingsplattform som utnytter WireGuard, ideell for sikker peer-to-peer-nettverksbygging på tvers av enheter, som erstatter eldre VPN-løsninger med minimal konfigurasjon og skalerbare sikkerhetsfunksjoner.
Introduksjon til Tailscale og dets kjerneformål
Tailscale er en nettverksplattform designet for å tilby sikker og sømløs tilkobling mellom enheter og tjenester uten den konfigurasjonskompleksiteten som er vanlig med tradisjonelle VPN-er. Den benytter en peer-to-peer mesh-topologi basert på WireGuard-protokollen – en moderne, åpen kildekode VPN-teknologi kjent for sitt minimalistiske design, sterke kryptografi og høye ytelse. Tailscales design bygger på Zero Trust-nettverksprinsipper som fokuserer på identitetsbasert autentisering og detaljert tilgangskontroll. Dette gjør løsningen egnet for et bredt spekter av brukere, inkludert distribuerte team, utviklere, IT- og sikkerhetspersonell, samt operatører som håndterer distribuerte IoT- og AI-arbeidsbelastninger. Ved å erstatte eldre VPN-, Secure Access Service Edge (SASE)- og Privileged Access Management (PAM)-løsninger, søker Tailscale å forenkle sikker nettverkstilgang i komplekse sky- og hybridmiljøer.
Grunnleggende arkitektur og mekanismer
Kjernen i Tailscale er konseptet "tailnet", et privat mesh-nettverk som automatisk settes sammen av enheter som kjører Tailscale-klientprogramvaren. Hver enhet etablerer ende-til-ende-krypterte WireGuard-tunneler direkte med andre tailnet-medlemmer, noe som muliggjør punkt-til-punkt-tilkoblinger og unngår sentraliserte flaskehalser. I motsetning til tradisjonelle VPN-er som kanalisere trafikk gjennom en enkelt gateway, reduserer denne desentraliseringen forsinkelser og risikoen for enkeltfeilpunkt. For tilfeller som krever sentral kontroll over trafikken, slik som håndhevelse av egress-policyer eller ruting via bestemte geografiske lokasjoner, støtter Tailscale exit-noder som fungerer som konvensjonelle VPN-gatewayer. Kontrollplanet administrerer enhetsautentisering og koordinering, men videresender ikke brukerdata, noe som ivaretar personvern samtidig som nøkkelhåndtering forenkles.
Strømlinjeformet oppsett og brukeropplevelse
Tailscale legger vekt på rask og brukervennlig implementering. Etter å ha opprettet en konto og autentisert noen enheter, opprettes et tailnet automatisk med standard tilgangspolicyer som ofte er tilstrekkelige for mange scenarier. Brukere installerer Tailscale-klienten på sine enheter uten behov for å konfigurere brannmurregler, portvideresending eller komplekse NAT-traverseringsinnstillinger – dette håndteres transparent. Denne "zero-config"-tilnærmingen senker de tekniske barrierene for sikker nettverksbygging, og gjør det mulig for både IT-eksperter og mindre teknisk erfarne brukere å raskt etablere sikre private nettverk.
Sikkerhetsmodell og personvernfunksjoner
Tailscales sikkerhetsmodell benytter moderne kryptografiske beste praksiser arvet fra WireGuard, og tilbyr sterk ende-til-ende-kryptering mellom enheter. Plattformens identitetssentrerte modell sikrer at tilkoblinger kun etableres mellom autentiserte, autoriserte enheter, håndhevet av robuste tilgangskontroller og mekanismer som Tailnet Lock, som begrenser nettverkstilgang til godkjente enheter. Separasjonen av kontroll- og dataplan gjør at autentisering og enhetskoordinering skjer via kontrollplanet, mens faktisk datatrafikk flyter direkte mellom enhetene, noe som opprettholder datakonfidensialitet og integritet.
Skalerbarhet og tilpasningsevne
Den distribuerte mesh-nettverksdesignet til Tailscale gjør det mulig å skalere fra individuelle personlige nettverk til store, geografisk spredte virksomheter. Å legge til flere enheter eller brukere har minimal ytelsespåvirkning, da peer-to-peer-naturen eliminerer sentrale flaskehalser. Det integreres agnostisk med eksisterende identitetsleverandører og infrastruktur, noe som muliggjør sømløs adopsjon i varierte IT-økosystemer. Denne tilpasningsevnen sikrer at når organisasjoner vokser eller endrer sine behov, opprettholder Tailscale sin sikkerhetsprofil og nettverksprestasjon uten omfattende omkonfigurering.
Brukstilfelleeksempel 1: Fjernutviklersamarbeid
**Bruker og oppgave:** Distribuerte programvareutviklere trenger sikker, lav-latens tilkobling for å dele backend-tjenester og samarbeide om pågående prosjekter.
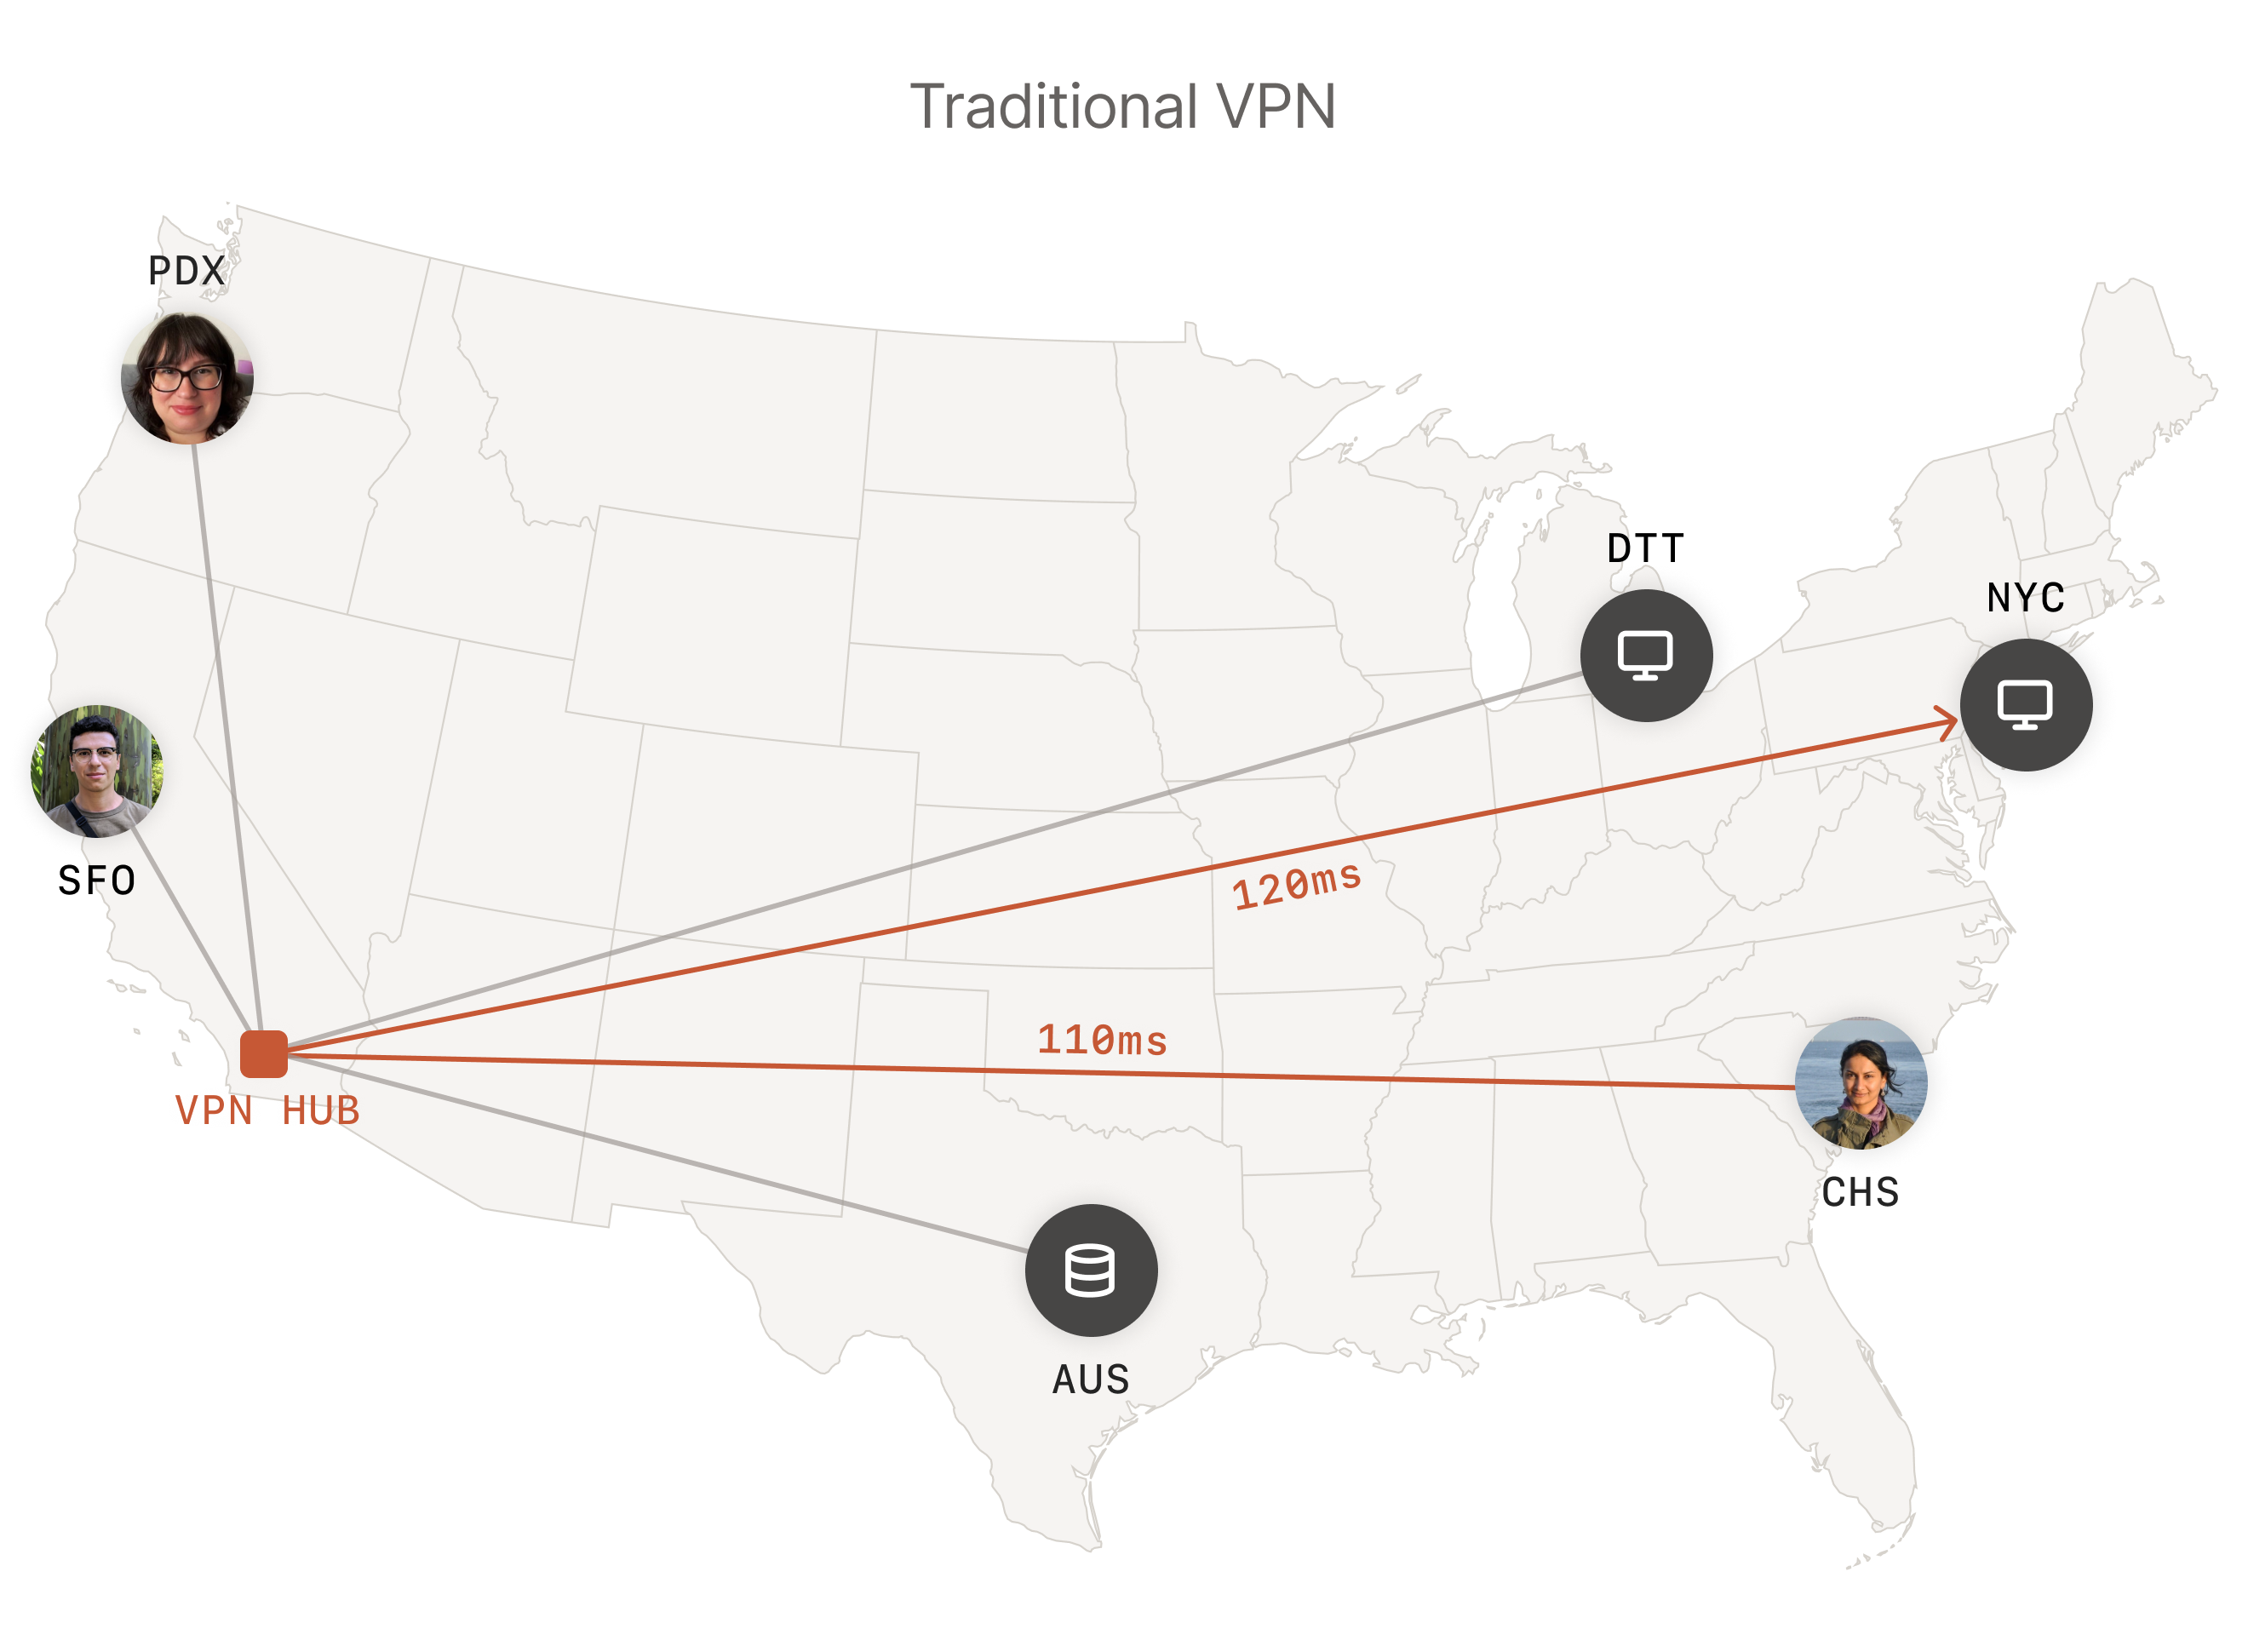
**Forutsetninger:** Hver utvikler installerer Tailscale-klienten på sine enheter og kobler seg til et felles tailnet autentisert via en organisasjons- eller personlig konto.
**Trinn:** Når enheter er autentisert, opprettes tilkoblinger til tailnet automatisk. Identitetsbaserte tilgangskontroller styrer hvilke tjenester og enheter hver utvikler kan nå. Utviklere får tilgang til backend-tjenester, databaser eller testservere direkte over krypterte tunneler.
**Vellykket utfall:** Utviklere kommuniserer sikkert og enkelt uten VPN-kompleksitet, nyter direkte enhet-til-enhet-tilkoblinger med minimal forsinkelse og sømløs brannmurgjennomgang.
**Begrensninger og kontroller:** Internett-tilgang er nødvendig på alle enheter. Administratorer bør håndheve strenge tilgangspolicyer for å forhindre uautorisert ressursbruk. Integrasjon med CI/CD-pipelines krever henvisning til offisiell dokumentasjon for sikker automatisering.
Brukstilfelleeksempel 2: IT-administrasjon av distribuert bedriftspersonell
**Bruker og oppgave:** IT-administratorer ønsker å tilby sikker fjernaksess til interne ressurser for ansatte og kontraktører med minimal teknisk belastning.
**Forutsetninger:** Organisasjonen setter opp Tailscale-kontoer tilknyttet bedriftsidentitetsleverandører (f.eks. Single Sign-On) og sentraliserer policyadministrasjon.
**Trinn:** Fjernbrukere installerer klienten, autentiserer med bedriftslegitimasjon, og får automatisk passende tilgang til interne ressurser basert på policy. Zero Trust-prinsipper håndheves dynamisk med revisjonslogging.
**Vellykket utfall:** Brukere kobler seg sikkert til uten kompliserte VPN-klientoppsett. IT får sentralisert kontroll og innsikt, med mulighet til å tilbakekalle eller justere tilgang umiddelbart og gjennomgå økter.
**Begrensninger og kontroller:** Avhengighet av ekstern identitets- og kontrollinfrastruktur medfører operasjonelle avhengigheter. Regelmessige policygjennomganger er nødvendige for å unngå privilegieoppbygging. Overholdelse av organisasjonens overvåkings- eller rapporteringskrav må valideres mot gjeldende dokumentasjon.
Brukstilfelleeksempel 3: Tilgang til hjemmemediaserver for entusiaster
**Bruker og oppgave:** Individuelle brukere ønsker å få tilgang til personlige mediaservere eksternt uten å eksponere enheter for det offentlige internett eller komplisert nettverksinnstilling.
**Forutsetninger:** Mediaserveren og klientenhetene installerer Tailscale-klienter og knyttes til et personlig tailnet.
**Trinn:** Etter autentisering av enheter kobler klientene direkte via krypterte tunneler til mediaserveren uten behov for portvideresending.
**Vellykket utfall:** Brukerne nyter privat, pålitelig og lav-latens strømming av media eksternt uten offentlig IP-eksponering eller brannmurendringer.
**Begrensninger og kontroller:** Vellykket enhetsoppdagelse avhenger av Tailscales infrastruktur. Komplekse hjemmenettverkstopologier kan kreve at avanserte rutingsfunksjoner i dokumentasjonen vurderes.
Brukstilfelleeksempel 4: Sikker håndtering av IoT-enhetsflåter
**Bruker og oppgave:** Driftsteam håndterer tusenvis av IoT-enheter distribuert globalt og krever sikker, loggbasert tilgang uten å eksponere enhetene for det offentlige internett.
**Forutsetninger:** IoT-enheter kjører Tailscale-klienter (der støttet) eller kobles til tailnet via gateways. DevOps konfigurerer sentraliserte identitets- og tilgangspolicyer.
**Trinn:** Hver IoT-enhet deltar i tailnet og etablerer krypterte tunneler til administrasjonskonsoller eller automasjonssystemer. Feiltolerant mesh-topologi sikrer at enheter forblir tilgjengelige selv ved nettverksfeil.
**Vellykket utfall:** Driftsteam kan fjernovervåke og oppdatere sikkert med finmasket, loggført tilgang, og unngår sikkerhetsrisikoen ved eksponerte enhetspunkter.
**Begrensninger og kontroller:** Maskinvare- eller OS-begrensninger kan hindre Tailscale-støtte på enkelte IoT-enheter; gateways kan være nødvendig. Nettverksbegrensninger som UDP-blokkering eller restriktive brannmurer kan kreve ytterligere konfigurasjon i henhold til dokumentasjonen.
Plattformkompatibilitet og nettverkskrav
Tailscale støtter Windows, macOS, Linux, iOS og Android, og muliggjør bred tverrplattformtilkobling. Den underliggende WireGuard-protokollen krever UDP-støtte for tunneler; selv om Tailscale automatisk håndterer NAT-traversering og gjennomtrengning av brannmur, kan enkelte restriktive nettverksmiljøer kreve manuelle justeringer, nærmere beskrevet i offisielle veiledninger. For bedriftsbruk støttes integrasjon med identitetsleverandører og single sign-on-systemer, men dette må konfigureres i henhold til organisasjonens retningslinjer.
Administrative og vedlikeholdsmessige hensyn
Løpende drift fokuserer på administrasjon av bruker- og enhetstilgangskontroller, oppdatering av klientprogramvare for å inkludere sikkerhetsoppdateringer, og revisjon av nettverksbruk. Ettersom kontrollplanet automatiserer nøkkelhåndtering og koordinering, kan administratorer konsentrere seg om styring framfor lavnivå nettverksvedlikehold. Periodisk gjennomgang av enhetsmedlemskap og tilgangspolicyer er essensielt for å opprettholde sikkerhet og samsvar, særlig i dynamiske eller omfattende distribusjoner.
Sikkerhetsgrenser og operative hensyn
Selv om all datatrafikk nyter godt av sterk ende-til-ende-kryptering, avhenger Tailscales sikkerhet av identitetsleverandørenes og kontrollplanets integritet. Kompromittering av disse komponentene kan eksponere tailnet. Enheter utenfor tailnet kan ikke kommunisere uten routing via exit-noder eller gateways, noe som påvirker arkitektoniske valg. Organisasjoner med strenge lokale rutingsregler eller behov for fullstendig selvhostede kontrollplaner bør vurdere om Tailscale oppfyller deres krav.
Egnethet og målgruppe
Tailscale passer for team og organisasjoner som ønsker rask, sikker tilkoblingsdistribusjon uten å vedlikeholde kompleks VPN-infrastruktur. Den appellerer til utviklere, IT-administratorer og sikkerhetsteam som håndterer geografisk distribuerte ansatte, multicloud-arbeidsbelastninger eller IoT-flåter. Den er mindre egnet i miljøer som krever utelukkende lokal kontrollplan eller svært restriktive nettverksforhold som deaktiverer UDP-trafikk.
---
Denne gjennomgangen er basert på Tailscales offisielle dokumentasjon per 30. september 2025. Den presenterer leverandørbeskrevne funksjoner, arkitekturer og typiske brukstilfeller uten uavhengig testing eller ytelsesvalidering. Interessert lesere bør konsultere de nyeste offisielle ressursene for detaljerte implementeringskrav og kompatibilitetsveiledning.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto