
Tailscale: Практичный Zero Trust VPN и Безопасная Сеть для Распределённых Команд и IoT
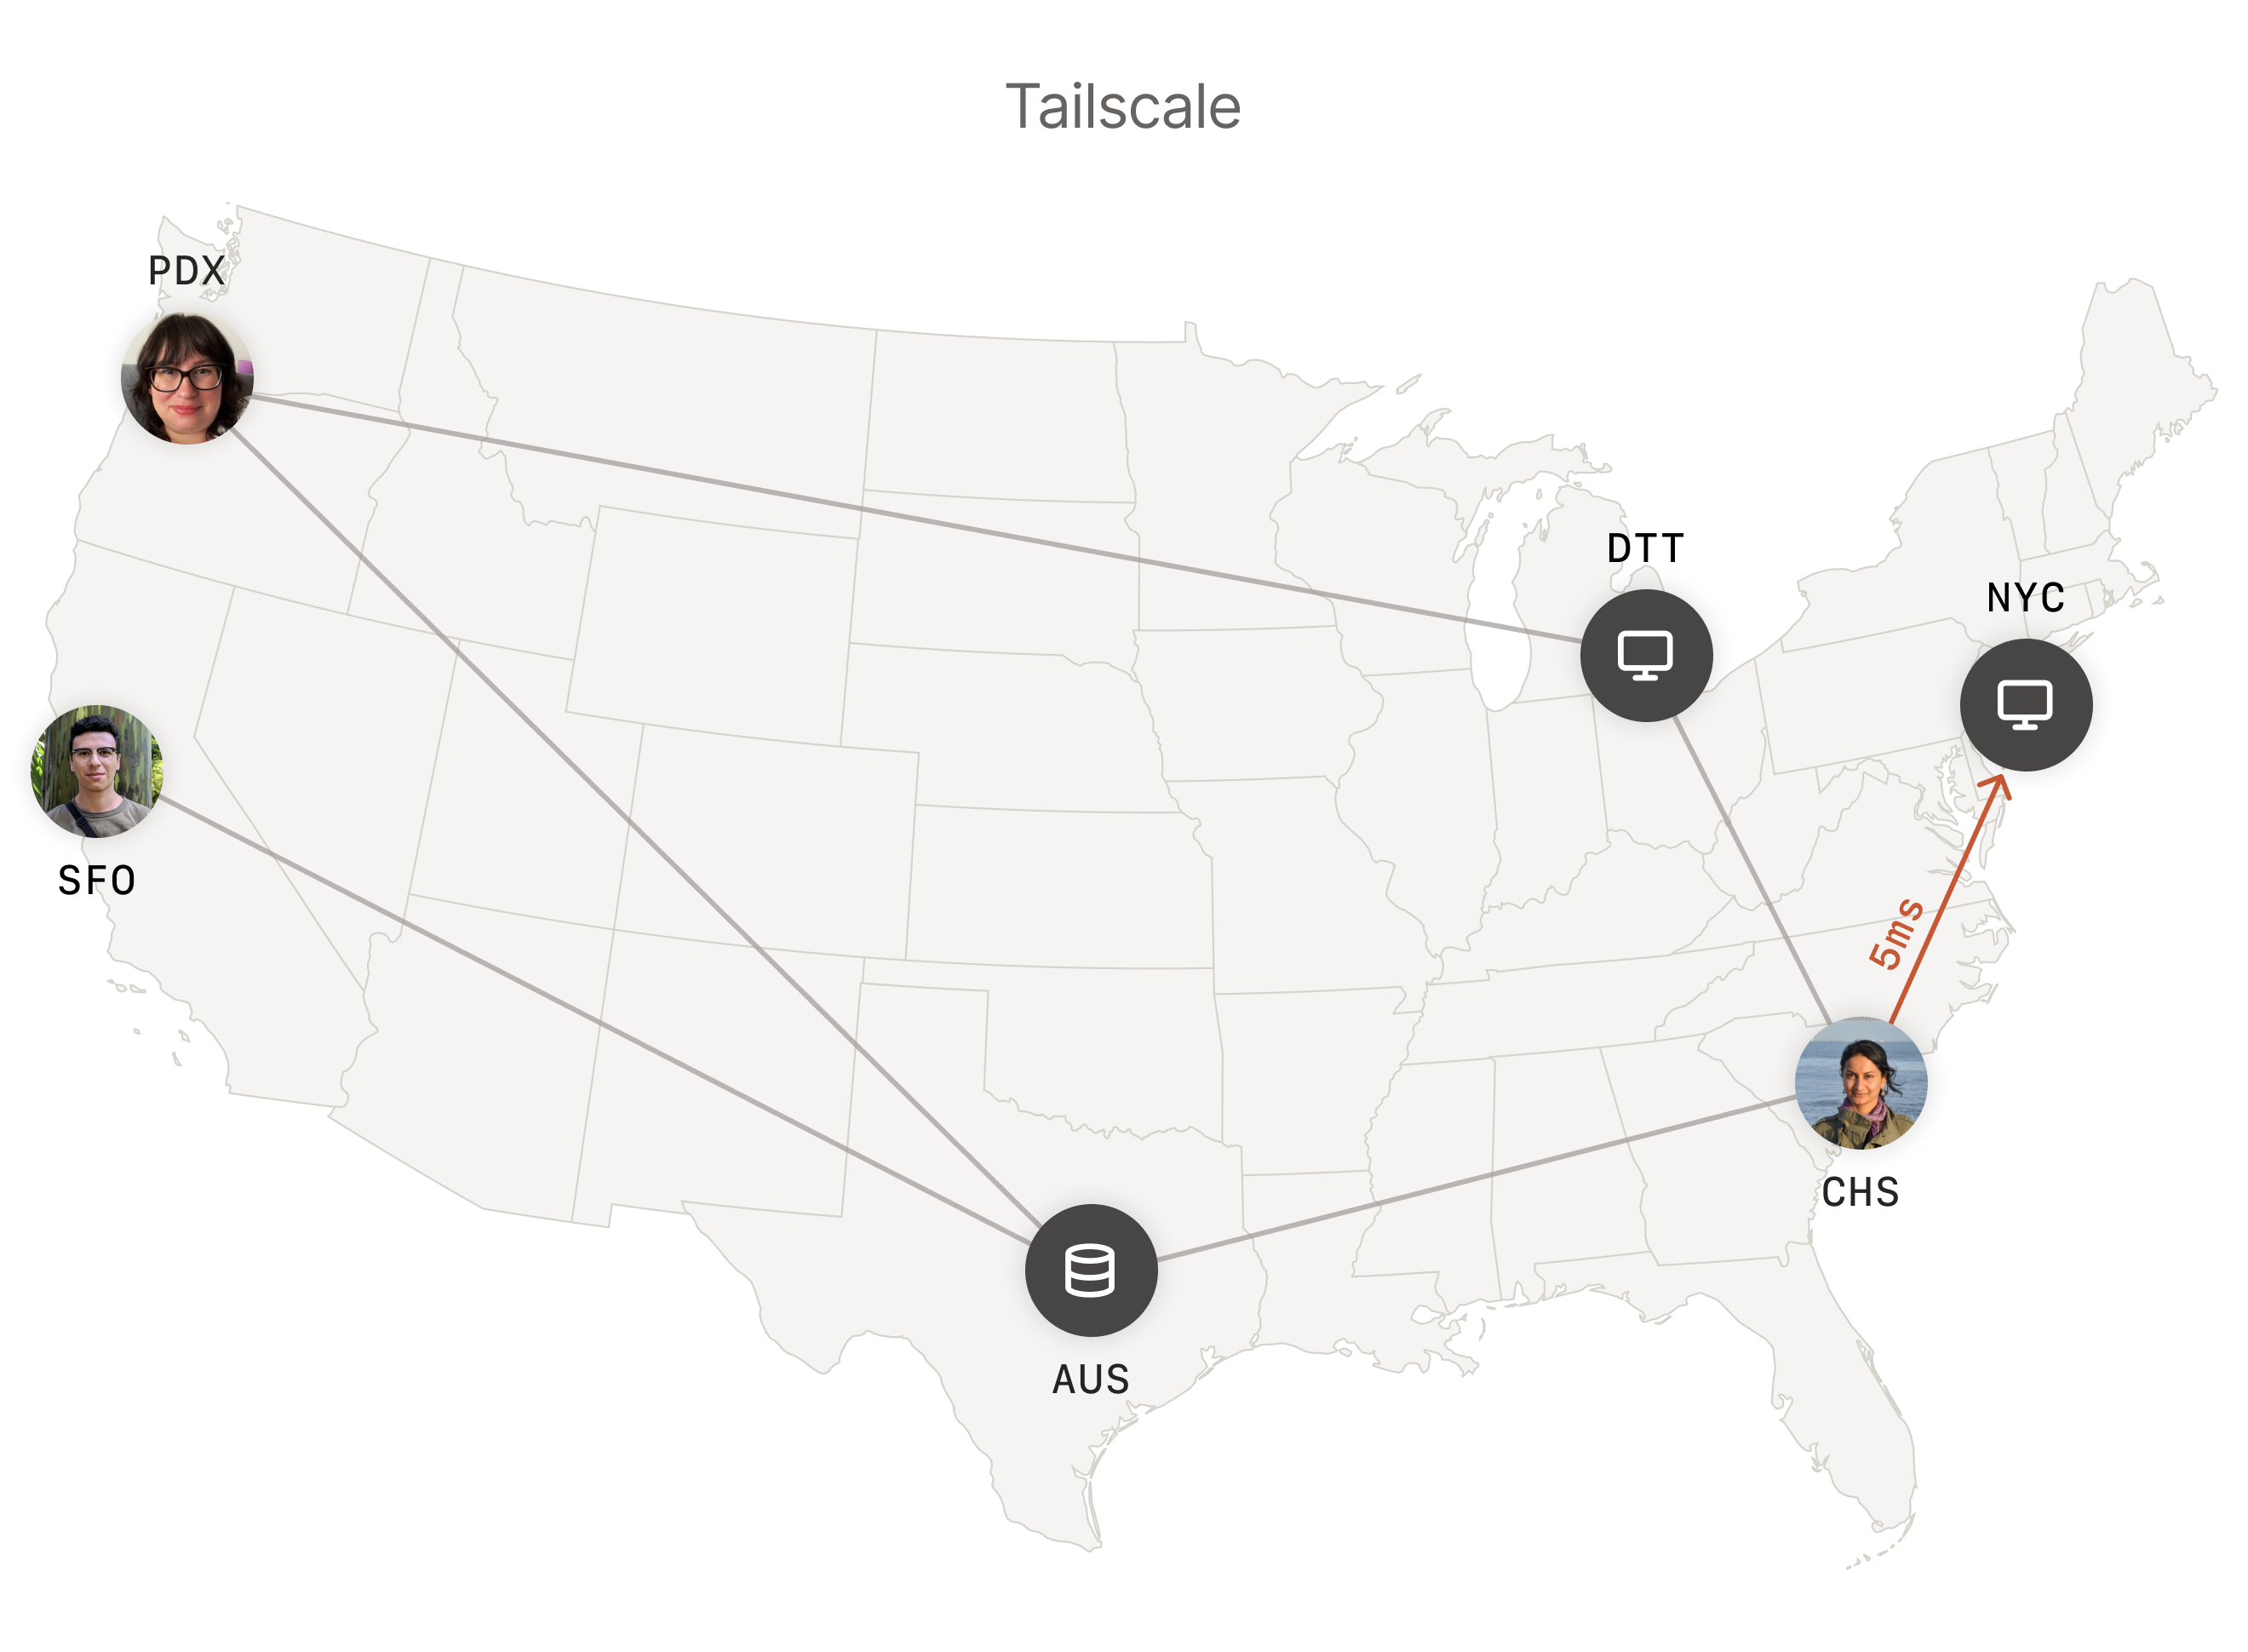
Image: Tailscale · Source
Tailscale предлагает современную платформу соединения с нулевым доверием на базе WireGuard, идеально подходящую для безопасной одноранговой сети между устройствами, заменяя устаревшие VPN с минимальной настройкой и масштабируемыми функциями безопасности.
Введение в Tailscale и его основную цель
Tailscale — это сетевая платформа, разработанная для обеспечения безопасного и беспрепятственного подключения между устройствами и сервисами без сложности настройки, типичной для традиционных VPN. Она использует одноранговую mesh-топологию на основе протокола WireGuard — современной, опенсорсной VPN-технологии, известной своим минималистичным дизайном, сильной криптографией и высокой производительностью. Конструкция Tailscale основана на принципах Zero Trust, ориентированных на аутентификацию по идентичности и тонкую гранулярную контроль доступа. Это делает платформу подходящей для широкого круга пользователей, включая удалённые команды, разработчиков, специалистов IT и безопасности, а также операторов, управляющих распределёнными IoT и AI нагрузками. Заменяя устаревшие VPN, решения Secure Access Service Edge (SASE) и Privileged Access Management (PAM), Tailscale стремится упростить безопасный сетевой доступ в сложных облачных и гибридных средах.
Основная архитектура и механизмы
В центре Tailscale — концепция «tailnet», частной mesh-сети, автоматически создаваемой из устройств с клиентским ПО Tailscale. Каждое устройство устанавливает end-to-end зашифрованные туннели WireGuard напрямую с другими участниками tailnet, обеспечивая точечное подключение и избегая центральных узких мест. В отличие от традиционных VPN, которые пропускают трафик через единый шлюз, такая децентрализация уменьшает задержки и риск единой точки отказа. Однако для случаев, требующих централизованного контроля трафика, например, реализации политик исхода или маршрутизации через определённые географические места, Tailscale поддерживает exit-узлы, действующие как классические VPN-шлюзы. Плоскость управления занимается аутентификацией устройств и их координацией, но не передаёт пользовательские данные, сохраняя приватность и упрощая управление ключами.
Упрощённая настройка и опыт пользователя
Tailscale делает акцент на быстром и удобном развертывании. После создания аккаунта и аутентификации нескольких устройств tailnet создаётся автоматически с политиками доступа по умолчанию, которые часто подходят для многих случаев. Пользователи устанавливают клиент Tailscale без необходимости настраивать правила файрвола, проброс портов или сложные настройки обхода NAT — это управляется прозрачно. Такой подход «zero-config» снижает технические барьеры к безопасному сетевому подключению, позволяя не только IT-специалистам, но и менее технически подготовленным пользователям быстро создавать защищённые приватные сети.
Модель безопасности и функции приватности
Модель безопасности Tailscale использует современные криптографические лучшие практики, унаследованные от WireGuard, обеспечивая сильное сквозное шифрование между устройствами. Идентификационная модель гарантирует, что соединения устанавливаются только между аутентифицированными и авторизованными устройствами, что обеспечивается надёжными политиками контроля доступа и механизмами, такими как Tailnet Lock, ограничивающая присоединение к сети только одобренными устройствами. Разделение управляющей и пользовательской плоскостей означает, что аутентификация и координация устройств происходят через управляющую плоскость, тогда как реальные данные передаются напрямую между устройствами, сохраняя конфиденциальность и целостность данных.
Масштабируемость и адаптивность
Распределённая mesh-топология Tailscale позволяет масштабироваться от индивидуальных личных сетей до крупных географически распределённых предприятий. Добавление устройств или пользователей минимально влияет на производительность, поскольку одноранговая природа устраняет центральные узкие места. Платформа нейтрально интегрируется с существующими провайдерами идентичности и инфраструктурой, упрощая внедрение в разнообразных IT-экосистемах. Эта адаптивность гарантирует, что по мере роста или изменения требований организации Tailscale сохраняет уровень безопасности и производительность сети без обширной перенастройки.
Пример использования 1: Удалённое сотрудничество разработчиков
**Пользователь и задача:** Распределённые разработчики программного обеспечения нуждаются в безопасном, с низкой задержкой соединении для совместного доступа к backend-сервисам и работы над текущими проектами.
**Требования:** Каждый разработчик устанавливает клиент Tailscale на свои устройства и присоединяется к общему tailnet, аутентифицируясь через корпоративный или личный аккаунт.
**Шаги:** После аутентификации устройств соединения с tailnet устанавливаются автоматически. Управление доступом осуществляется на основе идентичности. Разработчики получают прямой доступ к backend-службам, базам данных или тестовым серверам через зашифрованные туннели.
**Успешный результат:** Разработчики безопасно и легко общаются без сложности VPN, пользуясь прямыми соединениями устройство–устройство с минимальной задержкой и беспрепятственным прохождением через файрволы.
**Ограничения и проверки:** Все устройства должны иметь доступ в интернет. Администраторы должны применять жёсткие политики доступа для предотвращения несанкционированного раскрытия ресурсов. Интеграция с CI/CD конвейерами требует обращения к официальной документации для обеспечения безопасной автоматизации.
Пример использования 2: Управление IT распределённым персоналом предприятия
**Пользователь и задача:** IT-администраторы хотят обеспечить безопасный удалённый доступ к внутренним ресурсам сотрудников и подрядчиков с минимальной технической нагрузкой.
**Требования:** Организация настраивает аккаунты Tailscale, связанные с корпоративными провайдерами идентичности (например, Single Sign-On), и централизует управление политиками.
**Шаги:** Удалённые пользователи устанавливают клиента, аутентифицируются с использованием корпоративных учётных данных и автоматически получают соответствующий доступ к внутренним ресурсам согласно политикам. Принципы Zero Trust применяются динамически с аудитом.
**Успешный результат:** Пользователи подключаются безопасно без сложных настроек VPN-клиента. IT получает централизованный контроль и видимость, с возможностью мгновенно отозвать или изменить доступ и проводить аудит сессий.
**Ограничения и проверки:** Зависимость от внешних провайдеров идентичности и управляющей инфраструктуры вводит операционные риски. Необходимы регулярные проверки политик для предотвращения избыточных прав. Соответствие требованиям мониторинга и отчётности следует проверять по актуальной документации.
Пример использования 3: Дистанционный доступ к домашнему медиа-серверу для энтузиастов
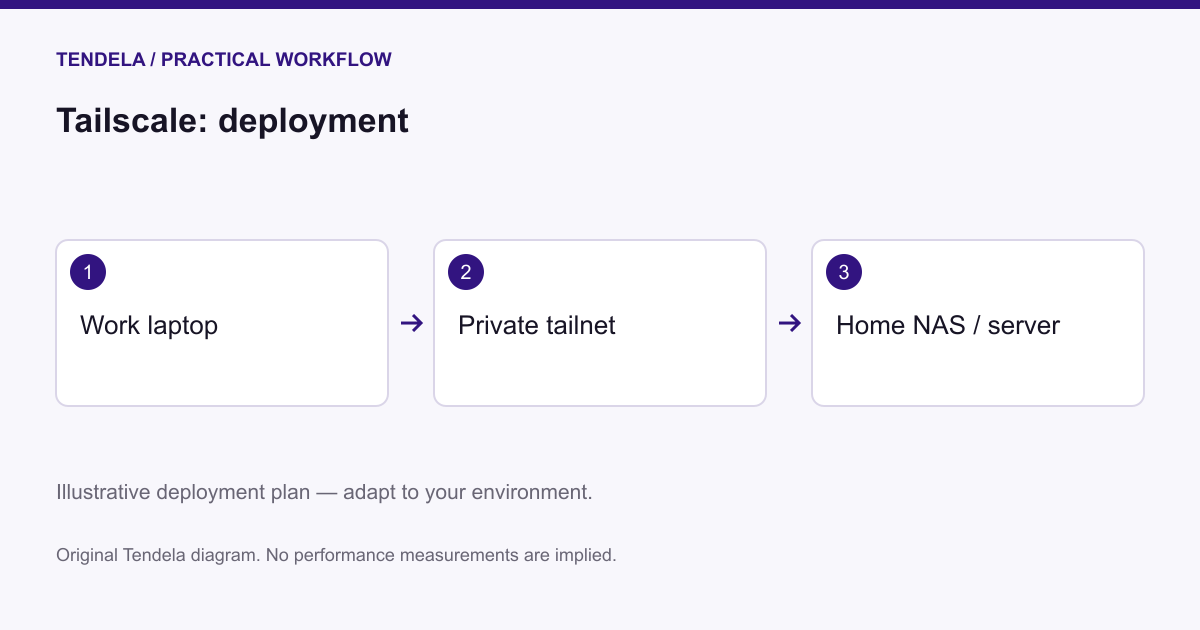
**Пользователь и задача:** Частные лица хотят удалённо получать доступ к домашним медиа-серверам без выставления устройств в публичный интернет или сложных сетевых настроек.
**Требования:** Медиа-сервер и клиентские устройства устанавливают Tailscale и объединяются в личный tailnet.
**Шаги:** После аутентификации устройств клиентские устройства подключаются через зашифрованные туннели напрямую к медиа-серверу без необходимости проброса портов.
**Успешный результат:** Пользователи наслаждаются приватным, надёжным и с низкой задержкой стримингом медиа удалённо без раскрытия публичного IP и изменений в файрволе.
**Ограничения и проверки:** Обнаружение устройств зависит от инфраструктуры Tailscale. Сложные домашние сетевые топологии могут потребовать изучения расширенных функций маршрутизации в документации.
Пример использования 4: Безопасное управление парком IoT-устройств
**Пользователь и задача:** Команды эксплуатации управляют тысячами IoT-устройств по всему миру и требуют безопасного, с возможностью аудита доступа без открытия устройств публичному интернету.
**Требования:** IoT-устройства запускают клиентов Tailscale (если поддерживается) или подключаются через шлюзы в tailnet. DevOps настраивают централизованные политики идентичности и доступа.
**Шаги:** Каждое IoT-устройство присоединяется к tailnet и устанавливает зашифрованные туннели до консолей управления или систем автоматизации. Отказоустойчивая mesh-топология обеспечивает доступность устройств даже при сбоях некоторых сетевых путей.
**Успешный результат:** Команды управления выполняют удалённый мониторинг и обновления с безопасным, детально логируемым доступом, избегая рисков, связанных с открытыми конечными точками.
**Ограничения и проверки:** Ограничения оборудования или ОС могут затруднять поддержку Tailscale на некоторых IoT-устройствах; могут потребоваться шлюзы. Сетевые ограничения, блокирующие UDP или имеющие строгие файрволы, могут требовать дополнительной настройки согласно документации.
Совместимость платформ и сетевые требования
Tailscale поддерживает Windows, macOS, Linux, iOS и Android, обеспечивая широкую кроссплатформенную совместимость. Протокол WireGuard требует поддержки UDP для туннелей; хотя Tailscale автоматически справляется с обходом NAT и файрволов, в некоторых ограниченных сетях может потребоваться ручная настройка, подробно описанная в официальных руководствах. Для корпоративного использования поддерживается интеграция с провайдерами идентичности и системами single sign-on, которые необходимо настраивать согласно внутренним политикам организации.
Административные и эксплуатационные аспекты
Ежедневная эксплуатация сосредоточена на управлении контролем доступа пользователей и устройств, своевременном обновлении клиентского ПО для включения патчей безопасности и аудите использования сети. Поскольку плоскость управления автоматизирует управление ключами и координацию, администраторы фокусируются на управлении политиками, а не на низкоуровневом обслуживании сети. Регулярный пересмотр состава устройств и политик доступа необходим для поддержания безопасности и соответствия, особенно в динамичных или масштабных развертываниях.
Границы безопасности и операционные аспекты
Хотя весь трафик защищён сильным сквозным шифрованием, безопасность Tailscale зависит от целостности провайдеров идентичности и управляющей плоскости. Компрометация этих компонентов может подвергнуть риску tailnet. Удалённые устройства вне tailnet не могут связываться напрямую, если только трафик не маршрутизируется через exit-узлы или шлюзы, что влияет на архитектурные решения. Организациям с жёсткими правилами маршрутизации на местах или нуждающимся в полностью самостоятельной управляющей плоскости следует оценить, соответствует ли Tailscale их требованиям.
Подходящая аудитория
Tailscale предназначен для команд и организаций, ищущих быстрое и безопасное развертывание соединений без необходимости поддержки сложной VPN-инфраструктуры. Платформа востребована у разработчиков, IT-администраторов и команд безопасности, управляющих географически распределёнными сотрудниками, мультиоблачными нагрузками или парками IoT-устройств. Менее подходит для сред с исключительно локальной управляющей плоскостью или очень жёсткими сетевыми условиями, блокирующими UDP-трафик.
---
Этот обзор основан на официальной документации Tailscale по состоянию на 30 сентября 2025 года. Он отражает описанные поставщиком функции, архитектуры и типичные случаи использования без независимого тестирования или проверки производительности. Заинтересованные читатели должны обращаться к последним официальным ресурсам для получения подробных требований к реализации и инструкций по совместимости.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт