
Tailscale: Praktiline Zero Trust VPN ja turvaline võrgustik hajutatud meeskondadele ja IoT-le
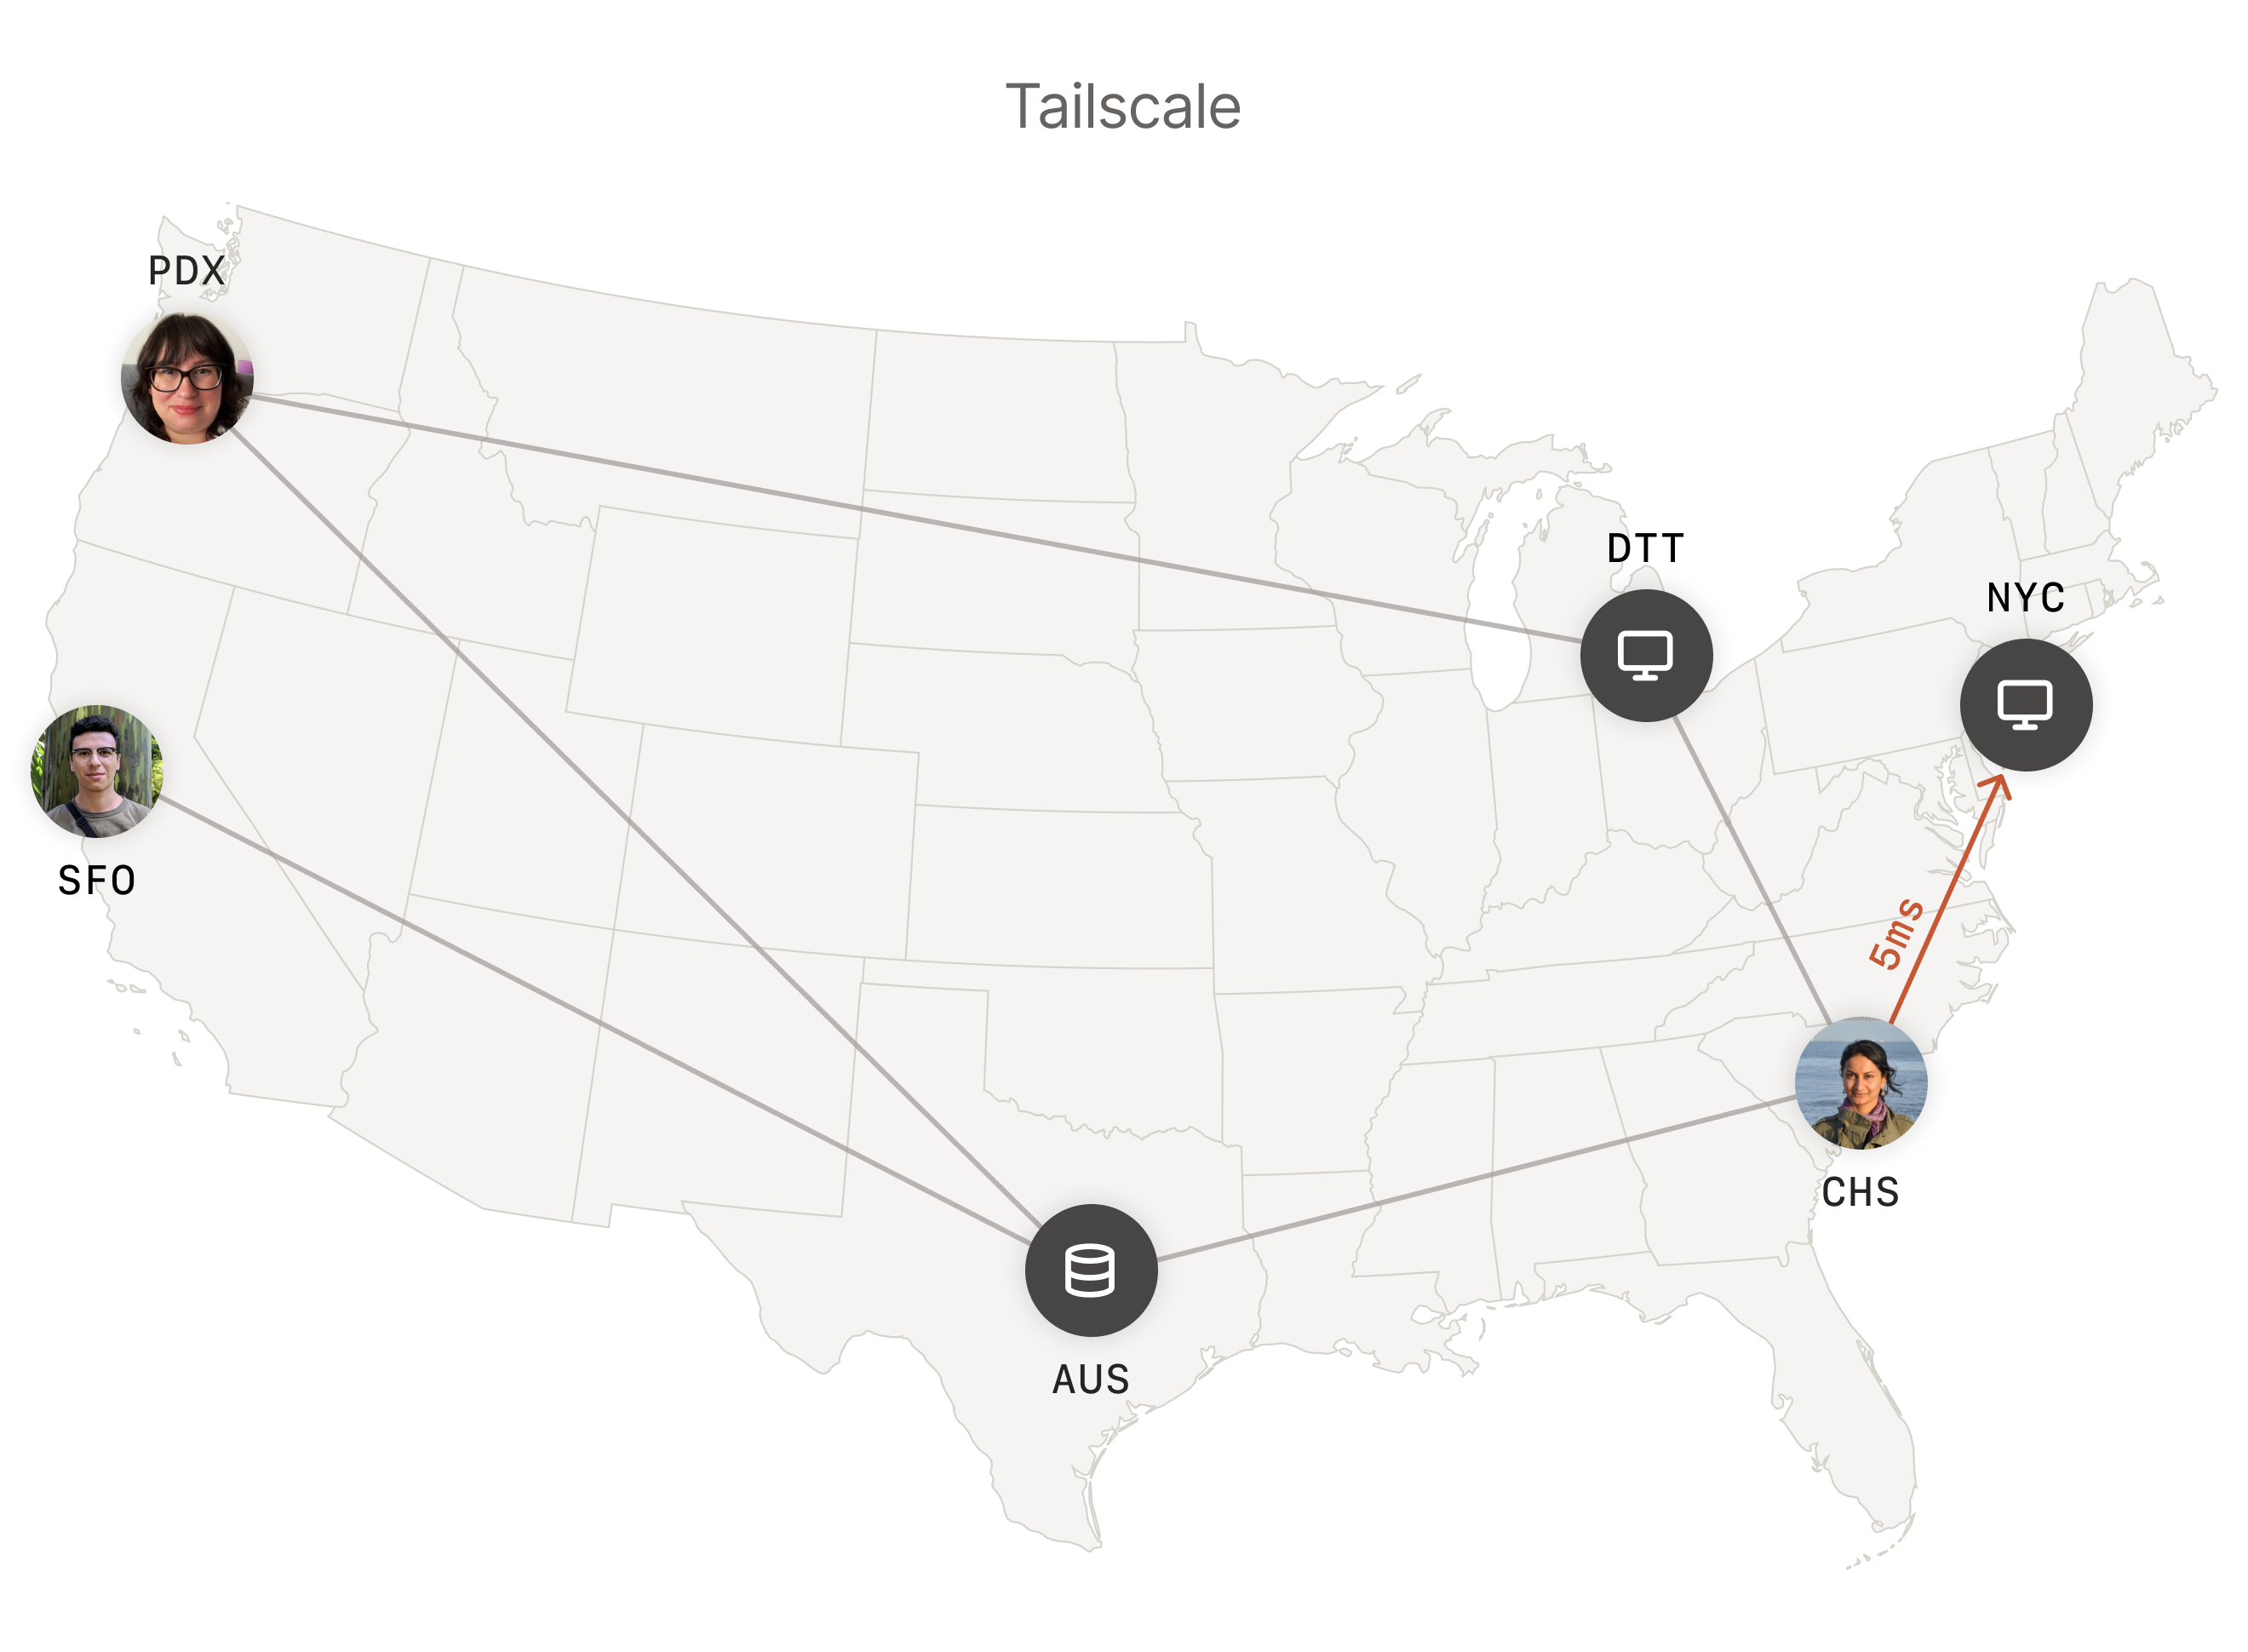
Pilt: Tailscale · Allikas
Tailscale pakub tänapäevast, zero trust ühenduvusplatvormi, mis kasutab WireGuardi, sobides ideaalselt turvaliseks peer-to-peer võrgustikuks seadmete vahel, asendades vana VPN-i minimaalse konfiguratsiooni ja skaleeritavate turvafunktsioonidega.
Sissejuhatus Tailscale'i ja selle põhieesmärki
Tailscale on võrguplatvorm, mis on loodud pakkuma turvalist ja sujuvat ühenduvust seadmete ja teenuste vahel ilma traditsiooniliste VPN-ide konfiguratsiooniliste keerukusteta. Selle aluseks on võrgustiku peer-to-peer mesh-topoloogia, mis kasutab WireGuard-protokolli — kaasaegset, avatud lähtekoodiga VPN-tehnoloogiat, mis paistab silma lihtsa disaini, tugeva krüptograafia ja suure jõudlusega. Tailscale'i disain järgib Zero Trust võrgustike põhimõtteid, mis keskenduvad identiteedipõhisele autentimisele ja täpsele juurdepääsukontrollile. See teeb selle sobivaks paljudele kasutajatele, sealhulgas kaugtöötajatele, arendajatele, IT- ja turbeprofessionaalidele ning operaatoreile, kes haldavad hajutatud IoT ja tehisintellekti töökoormusi. Asendades vana VPN, Secure Access Service Edge (SASE) ja Privileged Access Management (PAM) lahendused, soovib Tailscale lihtsustada turvalist võrgule juurdepääsu keerukates pilve- ja hübriidkeskkondades.
Põhiarhitektuur ja mehhanismid
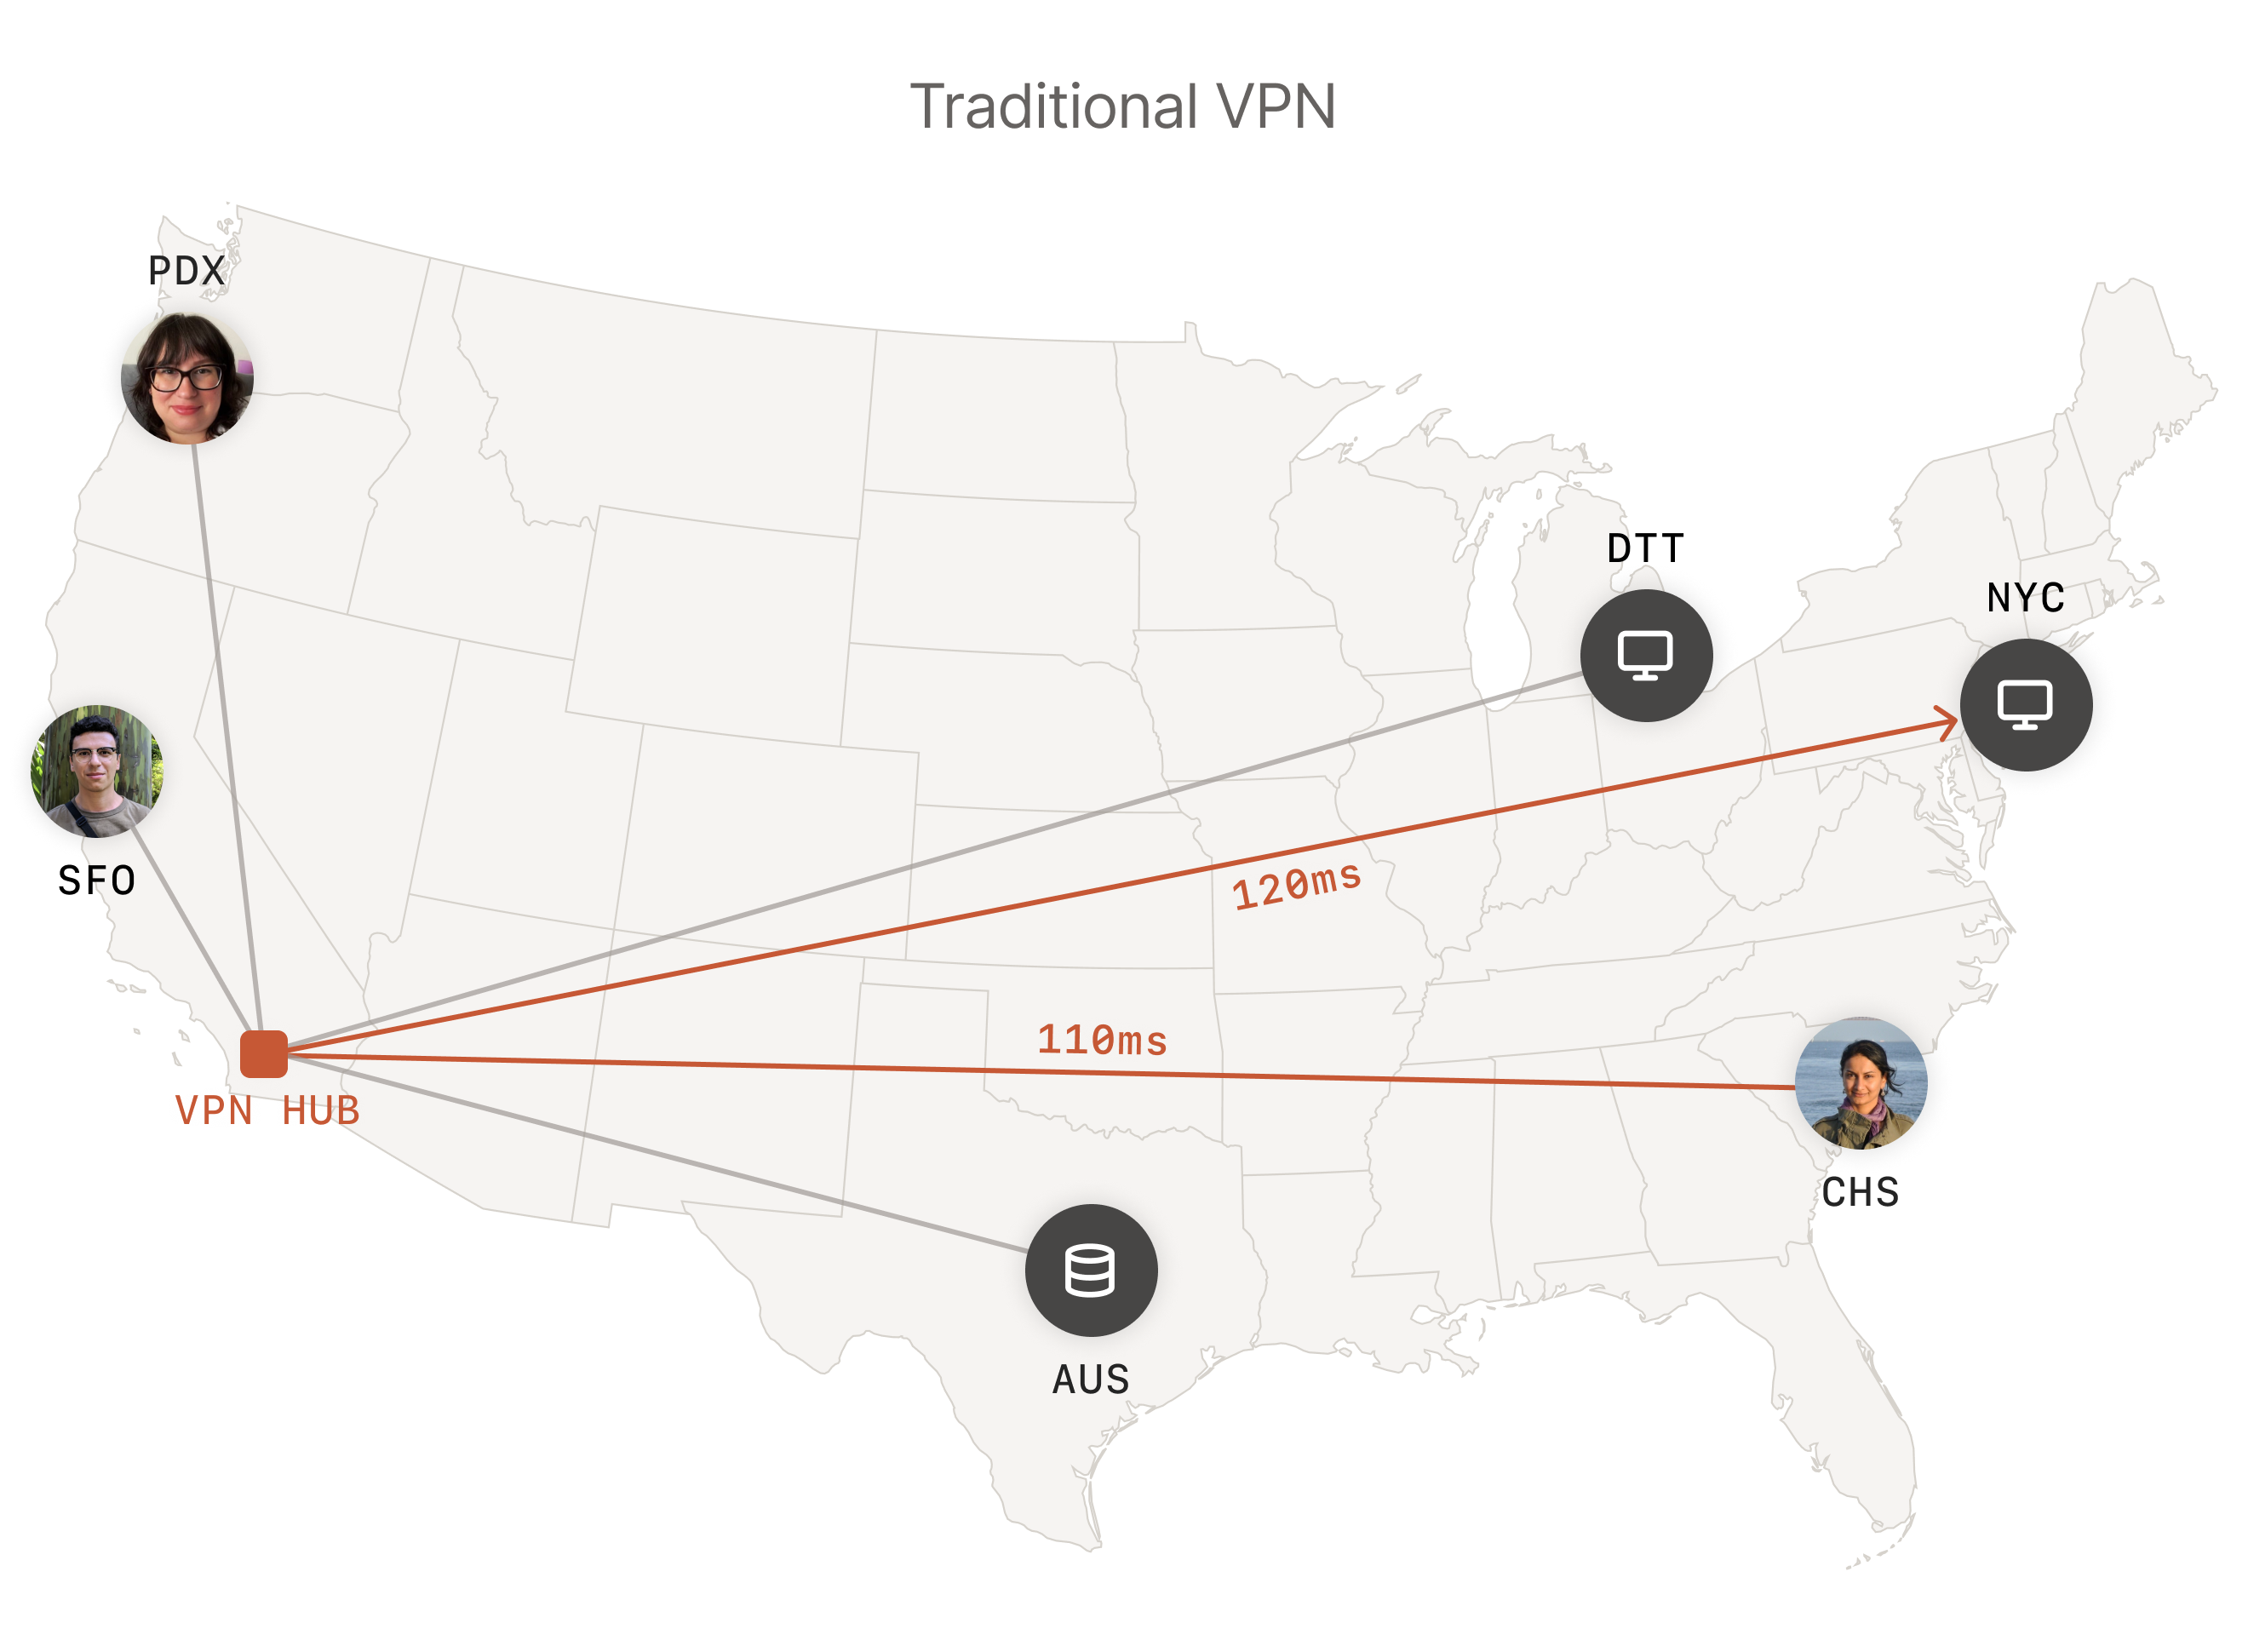
Tailscale'i keskmes on "tailnet" mõiste, mis on privaatne mesh-võrk, mis koosneb automaatselt Tailscale klienditarkvara käitavatest seadmetest. Iga seade loob otsepeer-to-peer krüpteeritud WireGuard tunnelid teiste tailneti osalejatega, võimaldades otsest punkt-punkti ühendust ja vältides tsentraliseeritud kitsaskohti. Erinevalt traditsioonilistest VPN-idest, mis suunavad liikluse ühe lävendi kaudu, vähendab see detsentraliseerimine latentsust ja vältab ühe rikke punkti riski. Samas toetab Tailscale väljumissõlmi (exit nodes) nendele juhtudele, kus on vajalik tsentraliseeritud liikluse kontroll, näiteks väljapääsupoliitikate jõustamiseks või liikluse marsruutimiseks kindlatesse geograafilistesse asukohtadesse. Juhtimisplatvorm haldab seadmete autentimist ja koordineerimist, kuid ei edasta kasutajaandmeid, säilitades privaatsuse ja lihtsustades võtmepõhist haldust.
Lihtsustatud seadistus ja kasutajakogemus
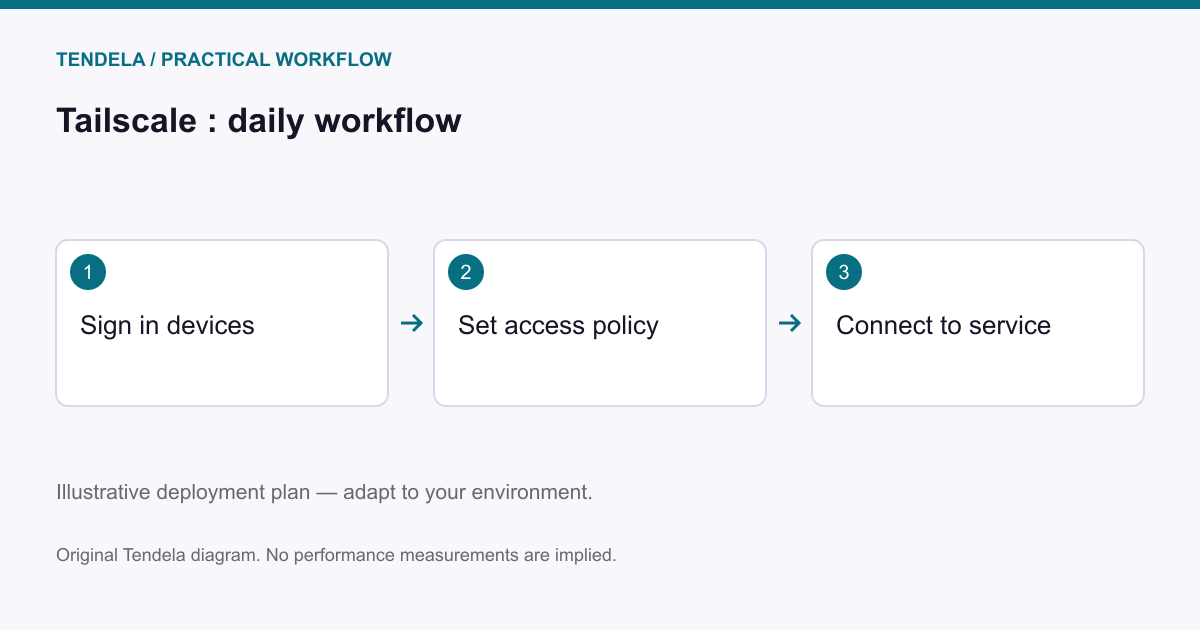
Tailscale rõhutab kiiret ja kasutajasõbralikku juurutamist. Konto loomise ja mõne seadme autentimise järel luuakse automaatselt tailnet koos vaikimisi juurdepääsukontrollipoliitikatega, mis sageli katavad enamiku stsenaariume. Kasutajad installivad Tailscale kliendi seadmetesse ilma tulemüürireegleid, pordisuunamist või keeruka NAT-i läbimise seadistamiseta – need hallatakse läbipaistvalt. See „null-konfiguratsiooni” lähenemine alandab tehnilisi takistusi turvalise võrgustiku loomiseks, võimaldades nii IT-spetsialistidel kui ka vähem tehnilistel kasutajatel kiiresti turvalisi privaatvõrke luua.
Turbemudel ja privaatsusfunktsioonid
Tailscale kasutab WireGuardilt pärinevaid kaasaegseid krüptograafilisi parimaid tavasid, pakkudes tugevat punkt-punkti krüpteeringut seadmete vahel. Platvormi identiteedikeskne mudel tagab, et ühendused luuakse ainult autentitud ja autoriseeritud seadmete vahel, mida jõustavad tugevad juurdepääsu kontrollipoliitikad ning mehhanismid nagu Tailnet Lock, mis piirab võrguga liitumist ainult heakskiidetud seadmetega. Juhtimis- ja andmeplaanide eraldatus tähendab, et autentimine ja seadmete koordineerimine toimub juhtimisplaanis, samal ajal kui tegelik andmeliiklus voolab seadmete vahel otse, säilitades andmete konfidentsiaalsuse ja tervikluse.
Skaleeritavus ja kohandatavus
Tailscale'i hajutatud mesh-võrgu disain võimaldab skaleerida üksikutest isiklikest võrkudest kuni suurettevõteteni, mis on geograafiliselt hajutatud. Seadmete või kasutajate lisamine mõjutab jõudlust minimaalselt, kuna peer-to-peer olemus kõrvaldab tsentraalsed kitsaskohad. See integreerub olemasolevate identiteedipakkujate ja infrastruktuuridega sõltumatult, hõlbustades sujuvat kasutuselevõttu erinevates IT-ökosüsteemides. See kohanemisvõime tagab, et organisatsioonide kasvades või muutudes, säilitab Tailscale oma turbeasendi ja võrgu jõudluse ilma suure konfiguratsioonita.
Kasutuse näide 1: Kaugarendajate koostöö
**Kasutaja ja ülesanne:** Hajutatud tarkvaraarendajad vajavad turvalist, madala latentsusega ühendust backend-teenuste jagamiseks ja koostööks pooleliolevate projektide kallal.
**Eeltingimused:** Iga arendaja installeerib Tailscale kliendi oma seadmete peale ja liitub ühise tailnetiga, autentides end organisatsiooni või isikliku kontoga.
**Sammud:** Seadme autentimisel loodakse ühendused tailnetiga automaatselt. Identiteedipõhised juurdepääsukontrollid reguleerivad, millised teenused ja seadmed on iga arendaja jaoks kättesaadavad. Arendajad pääsevad backend-teenustele, andmebaasidele või testiserveritele otse krüpteeritud tunnelite kaudu.
**Edukas tulemus:** Arendajad suhtlevad turvaliselt ja hõlpsalt ilma VPN-i keerukuseta, nautides otseseid seadmevahelisi ühendusi minimaalsete latentsustega ja sujuva tulemüüride läbimisega.
**Piirangud ja kontrollid:** Kõigis seadmetes on vajalik internetiühendus. Administraatorid peaksid rakendama rangeid juurdepääsukontrolle, et vältida volitamatut ressursikasutust. CI/CD torujuhtmetega integreerimine nõuab ametliku dokumentatsiooni järgimist turvalise automatiseerimise tagamiseks.
Kasutuse näide 2: IT haldus hajutatud ettevõtte töötajatele
**Kasutaja ja ülesanne:** IT administraatorid soovivad pakkuda turvalist kaugjuurdepääsu sisemistele ressurssidele töötajatele ja alltöövõtjatele minimaalsete tehniliste raskustega.
**Eeltingimused:** Organisatsioon loob Tailscale kontod, mis on seotud ettevõtte identiteedipakkujate (näiteks Single Sign-On) ja poliitikate keskhaldusega.
**Sammud:** Kaukasutajad installeerivad kliendi, autentivad end ettevõtte andmetega ja saavad automaatselt vastava juurdepääsu sisemistele ressurssidele poliitikatest lähtuvalt. Zero Trust põhimõtted kehtivad dünaamiliselt auditilogimisega.
**Edukas tulemus:** Kasutajad saavad turvaliselt ühenduda ilma keeruliste VPN-klientide seadistusteta. IT saab tsentraliseeritud halduse ja nähtavuse, võimaldades juurdepääsu kiiret tühistamist või kohandamist ning sessioonide auditeerimist.
**Piirangud ja kontrollid:** Väline identiteedi- ja juhtimisinfrastruktuur lisab operatiivseid sõltuvusi. Regulaarne poliitikate läbivaatamine on vajalik privileegide ülekasvu vältimiseks. Vastavus organisatsiooni järelevalve- või aruandluskohustustele tuleb kontrollida kehtivate dokumentide põhjal.
Kasutuse näide 3: Kodumeedia serveri ligipääs harrastajatele
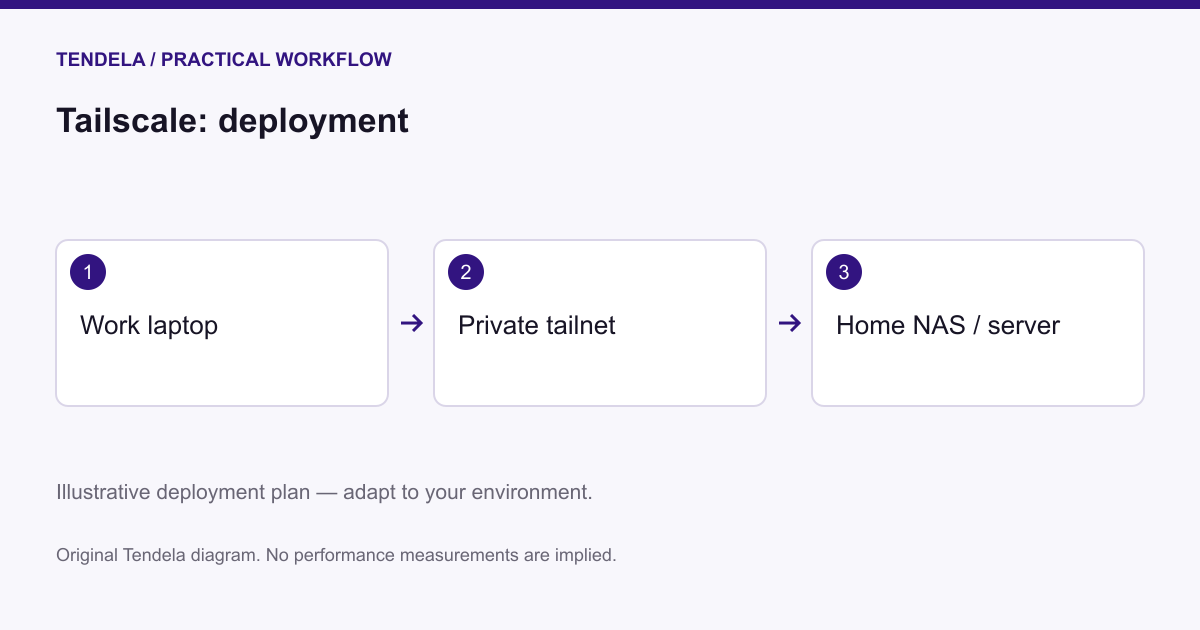
**Kasutaja ja ülesanne:** Individuaalsed kasutajad soovivad kaugligipääsu oma meediaseadmetele ilma, et seadmed oleksid avatud avalikule internetile või nõuaks keerulist võrguseadistust.
**Eeltingimused:** Meediaseadmel ja kliendiseadmetel on installeeritud Tailscale kliendid ja need on ühendatud isiklikus tailnetis.
**Sammud:** Pärast seadmete autentimist ühenduvad kliendiseadmed krüpteeritud tunnelite kaudu otse meediaseadmega ilma pordisuunamist vajaduseta.
**Edukas tulemus:** Kasutajad naudivad privaatset, usaldusväärset ja madala latentsusega voogedastust eemalt ilma avaliku IP-aadressi avalikustamise või tulemüürimuudatusteta.
**Piirangud ja kontrollid:** Seadme avastamine sõltub Tailscale'i infrastruktuurist. Keerukamad koduvõrkude topoloogiad võivad nõuda dokumentatsioonis kirjeldatud täpsemate marsruutimisfunktsioonide kasutamist.
Kasutuse näide 4: IoT seadmete komplekti turvaline haldus
**Kasutaja ja ülesanne:** Operatsioonimeeskonnad haldavad tuhandeid IoT seadmeid üle kogu maailma ning vajavad turvalist ja auditeeritavat juurdepääsu ilma seadmeid avaliku interneti poole avamata.
**Eeltingimused:** IoT seadmetel jooksevad Tailscale kliendid (kui toetatud) või nad ühenduvad tailneti läbi väravate. DevOps meeskonnad konfigureerivad keskse identiteedi ja juurdepääsupoliitikad.
**Sammud:** Iga IoT seade liitub tailnetiga ja loob krüpteeritud tunnelid halduskonsoolide või automatiseerimissüsteemidega. Veakindel mesh-topoloogia tagab seadmete kättesaadavuse ka siis, kui mõned võrguteed ebaõnnestuvad.
**Edukas tulemus:** Haldusmeeskonnad saavad distantsilt turvaliselt jälgida ja uuendada seadmeid, kasutades täpset ja logitud juurdepääsu ning vältides turvaohtusid, mis kaasnevad avalikult avatud seadme lõpp-punktidega.
**Piirangud ja kontrollid:** Mõnedel IoT seadmetel võib riistvara või opsüsteemi piirangute tõttu Tailscale tugi puududa; võib osutuda vajalikuks väravate kasutamine. Võrgu piirangud nagu UDP blokeerimine või range tulemüür võivad vajada täiendavat konfiguratsiooni vastavalt dokumentatsioonile.
Platvormi ühilduvus ja võrgunõuded
Tailscale toetab Windowsi, macOS-i, Linuxi, iOS-i ja Androidi, võimaldades laialdast platvormidevahelist ühenduvust. WireGuard-protokoll eeldab UDP tuge tunnelite jaoks; Tailscale haldab automaatselt NAT-i läbimist ja tulemüüri läbipääsu, kuid mõned range võrgu tingimused võivad nõuda käsitsi seadistusi, mis on kirjas ametlikes juhendites. Ettevõtte kasutuses toetatakse identiteedipakkujate ja SSO süsteemide integratsiooni, mis tuleb seadistada vastavalt organisatsiooni poliitikatele.
Halduse ja hoolduse kaalutlused
Tavapärane töö keskendub kasutaja ja seadme juurdepääsukontrollide haldamisele, klienditarkvara kiirele uuendamisele turvaparanduste saamiseks ning võrgu kasutamise auditile. Kuna juhtimisplaan automatiseerib võtmete halduse ja koordineerimise, keskenduvad administraatorid pigem juhtimisele kui madala taseme võrguhaldusele. Seadmete liikmelisuse ja juurdepääsupoliitikate perioodiline ülevaatus on oluline turvalisuse ja vastavuse säilitamiseks, eriti dünaamilistes või suures mahus juurutustes.
Turbepiirid ja käituslikud kaalutlused
Kuigi kogu andmeliiklus on tugevalt lõpust-lõpuni krüpteeritud, sõltub Tailscale'i turvalisus identiteedipakkujate ja juhtimisplaani terviklusest. Nende komponentide kompromiss võib paljastada tailneti. Võrgust välised seadmed ei saa omavahel suhelda, välja arvatud juhul, kui liiklus on suunatud väljumissõlmede või väravate kaudu, mis mõjutab arhitektuurilisi valikuid. Organisatsioonid, millel on ranged kohapealsed marsruutimisreeglid või kes vajavad täielikult ise hallatavat juhtimisplaani, peaksid hindama, kas Tailscale vastab nende nõudmistele.
Sobivus ja sihtgrupp
Tailscale on sobiv meeskondadele ja organisatsioonidele, kes soovivad kiirelt ja turvaliselt luua ühenduvust ilma keeruka VPN infrastruktuurita. See sobib arendajatele, IT-administraatoritele ja turbegruppidele, kes haldavad geograafiliselt hajutatud töötajaid, mitmepilve töökoormusi või IoT seadmekomplekte. See ei sobi keskkondadesse, kus nõutakse ainult kohapealset juhtimisplaani või kus on väga rangeid võrgu tingimusi, mis keelavad UDP liikluse.
---
See ülevaade põhineb Tailscale'i ametlikul dokumentatsioonil seisuga 30. september 2025. Esitatud on müüja kirjeldatud omadused, arhitektuurid ja tüüpilised kasutusjuhtumid ilma sõltumatu testimise või jõudluse valideerimiseta. Huvi korral soovitatakse tutvuda viimaste ametlike allikatega üksikasjalike rakendamisnõuete ja ühilduvuse juhiste saamiseks.
Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto