
Tailscale: Praktinis nulinės pasitikėjimo VPN ir saugus tinklas paskirstytoms komandoms bei IoT
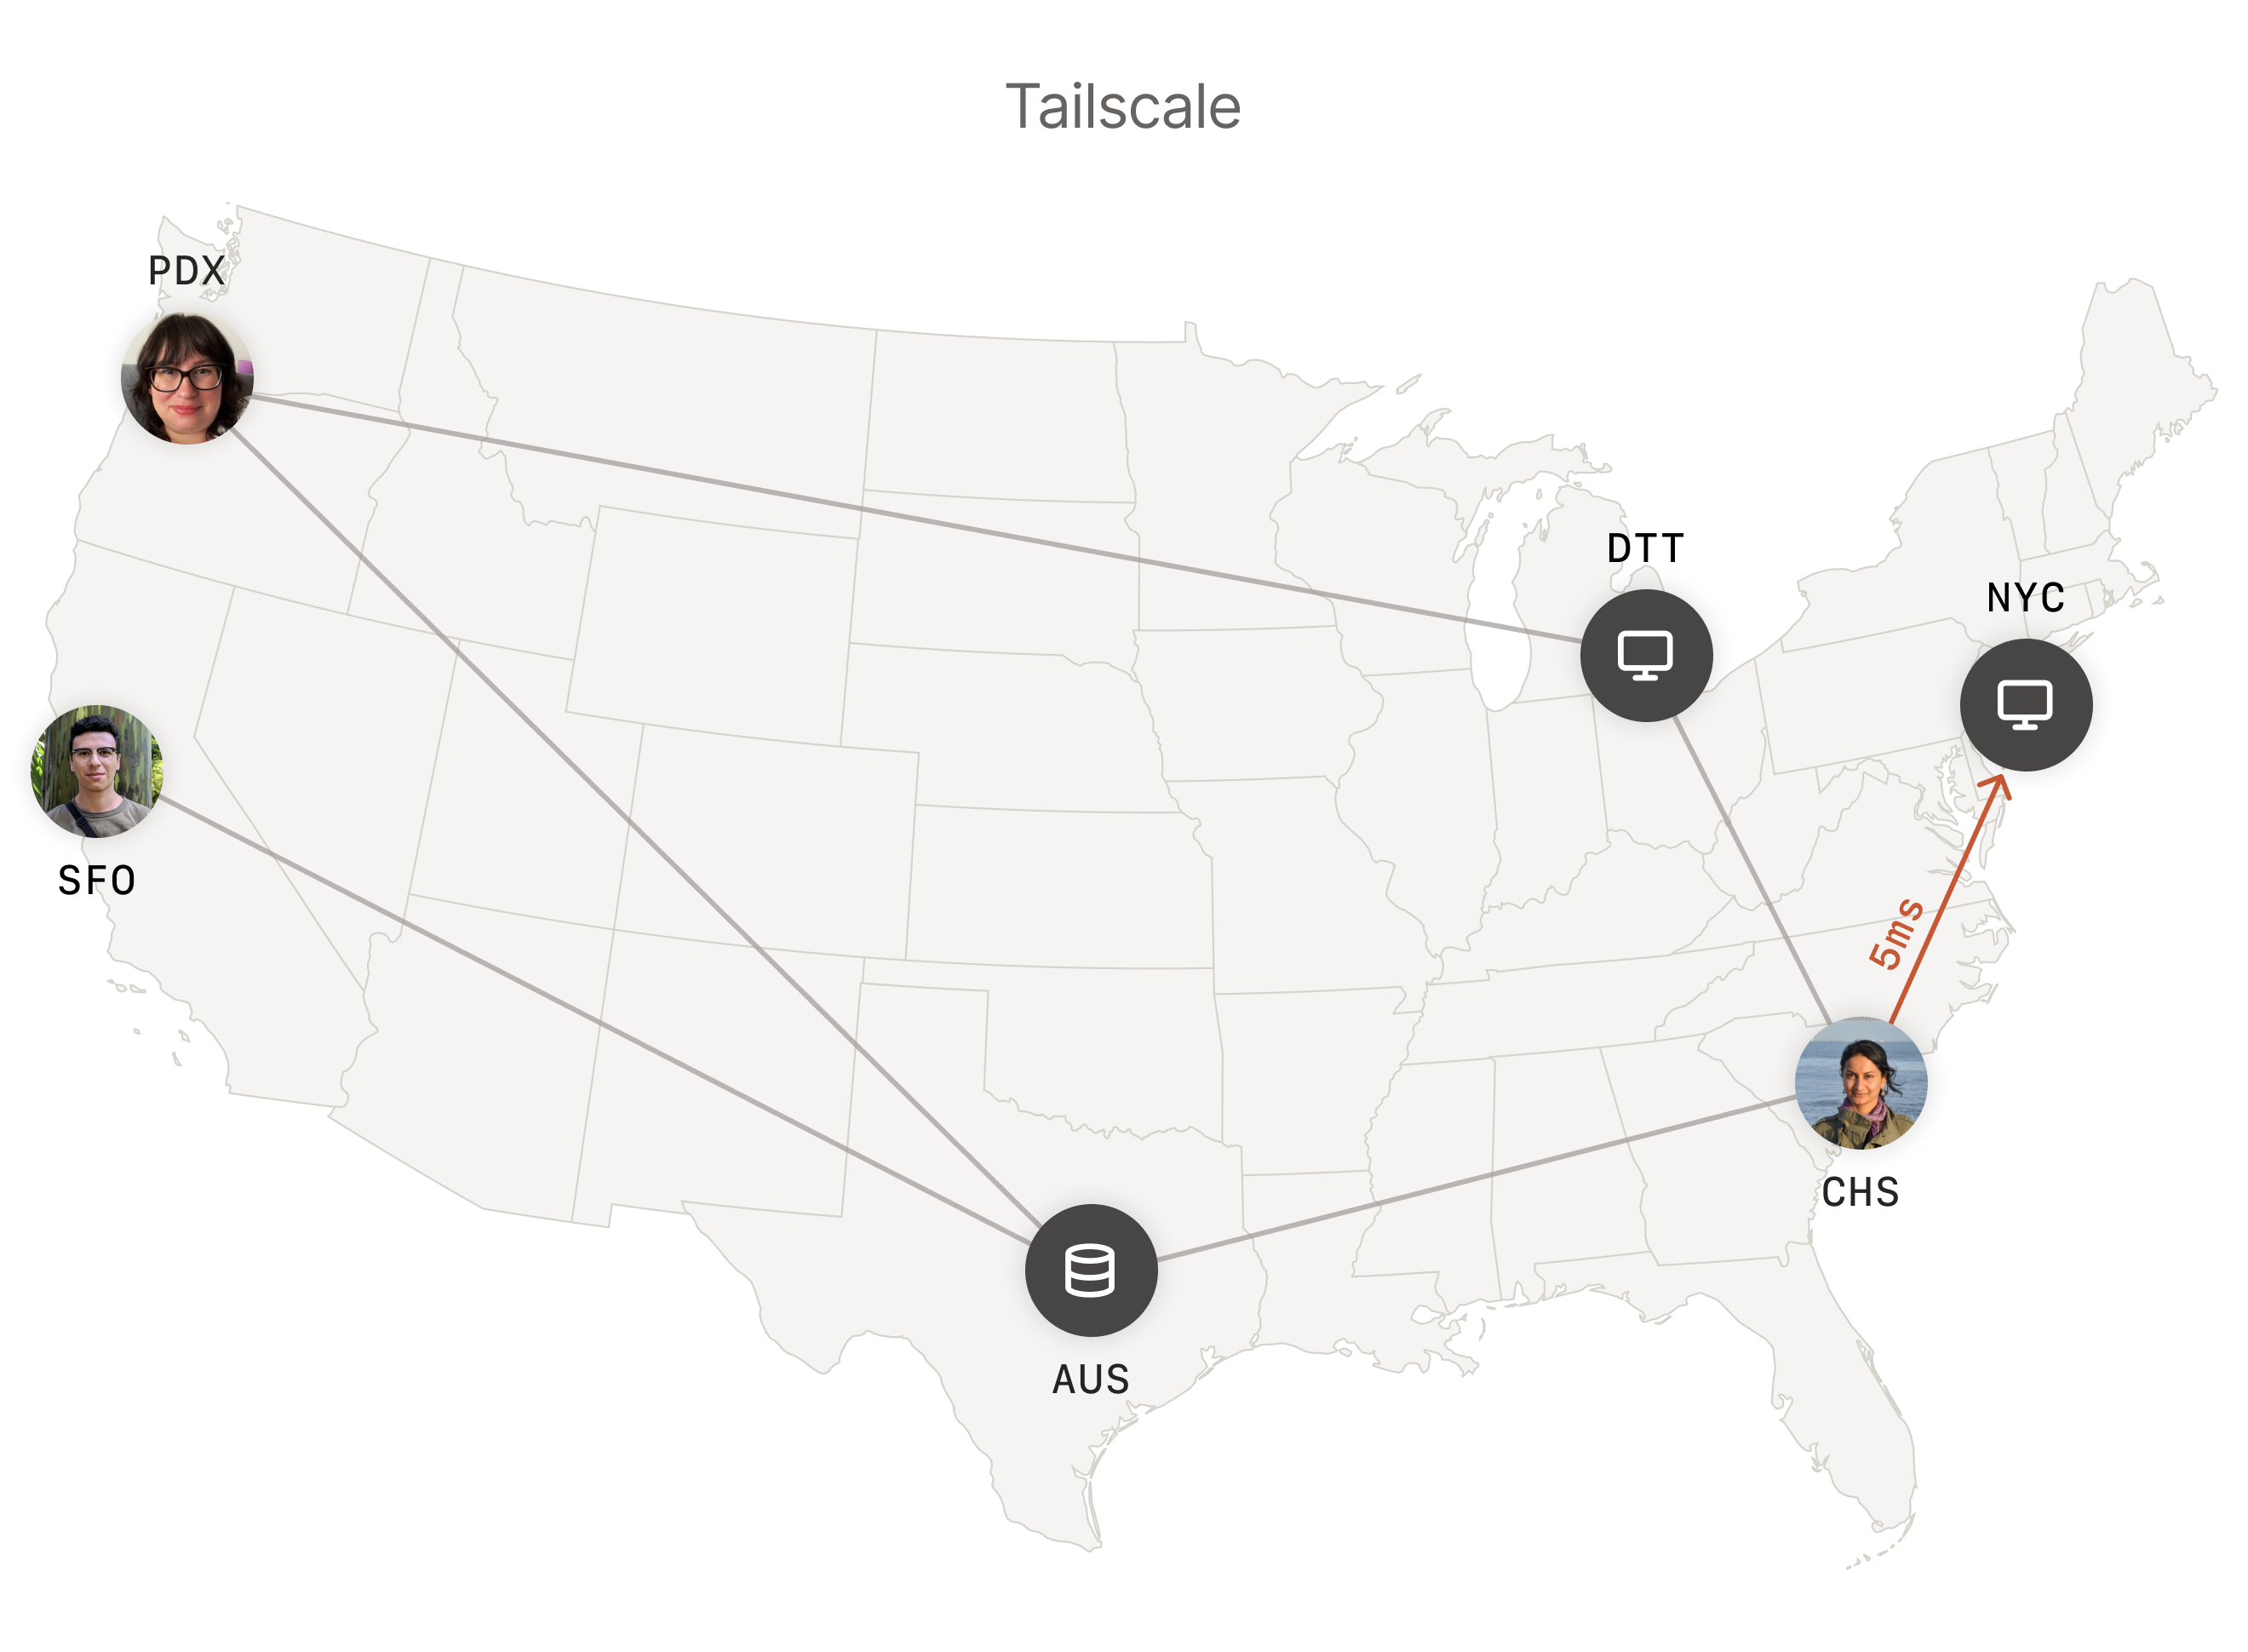
Vaizdas: Tailscale · Šaltinis
Tailscale siūlo modernią, nulinės pasitikėjimo ryšio platformą, panaudojančią WireGuard technologiją, tinkamą saugiam tiesioginiam tinklų susiejimui tarp įrenginių, pakeičiančią tradicinius VPN su minimalia konfigūracija ir mastelio keitimo saugumo funkcijomis.
Įvadas į Tailscale ir jo pagrindinį tikslą
Tailscale yra tinklo platforma, sukurta užtikrinti saugų ir sklandų ryšį tarp įrenginių ir paslaugų be tradicinių VPN konfiguracijos sudėtingumo. Ji naudoja peer-to-peer (lygiavertį) tinklą, paremtą WireGuard protokolu – modernia, atviro kodo VPN technologija, kuri pasižymi minimalistiniu dizainu, stipria kriptografija ir aukštais našumo rodikliais. Tailscale dizainas remiasi Nulinės pasitikėjimo (Zero Trust) tinklo principais, kurie pabrėžia tapatybės pagrįstą autentifikavimą ir smulkų prieigos valdymą. Tai daro platformą tinkamą įvairiems naudotojams – nuotolinėms komandoms, programuotojams, IT ir saugumo specialistams bei operatoriams, valdančioms paskirstytus IoT ir AI darbo krūvius. Pakeisdama tradicinius VPN, SASE (Secure Access Service Edge) ir privilegijuotos prieigos valdymo (PAM) sprendimus, Tailscale siekia supaprastinti saugią prieigą prie tinklų sudėtingose debesijos ir hibridinėse aplinkose.
Pagrindinė architektūra ir mechanizmai
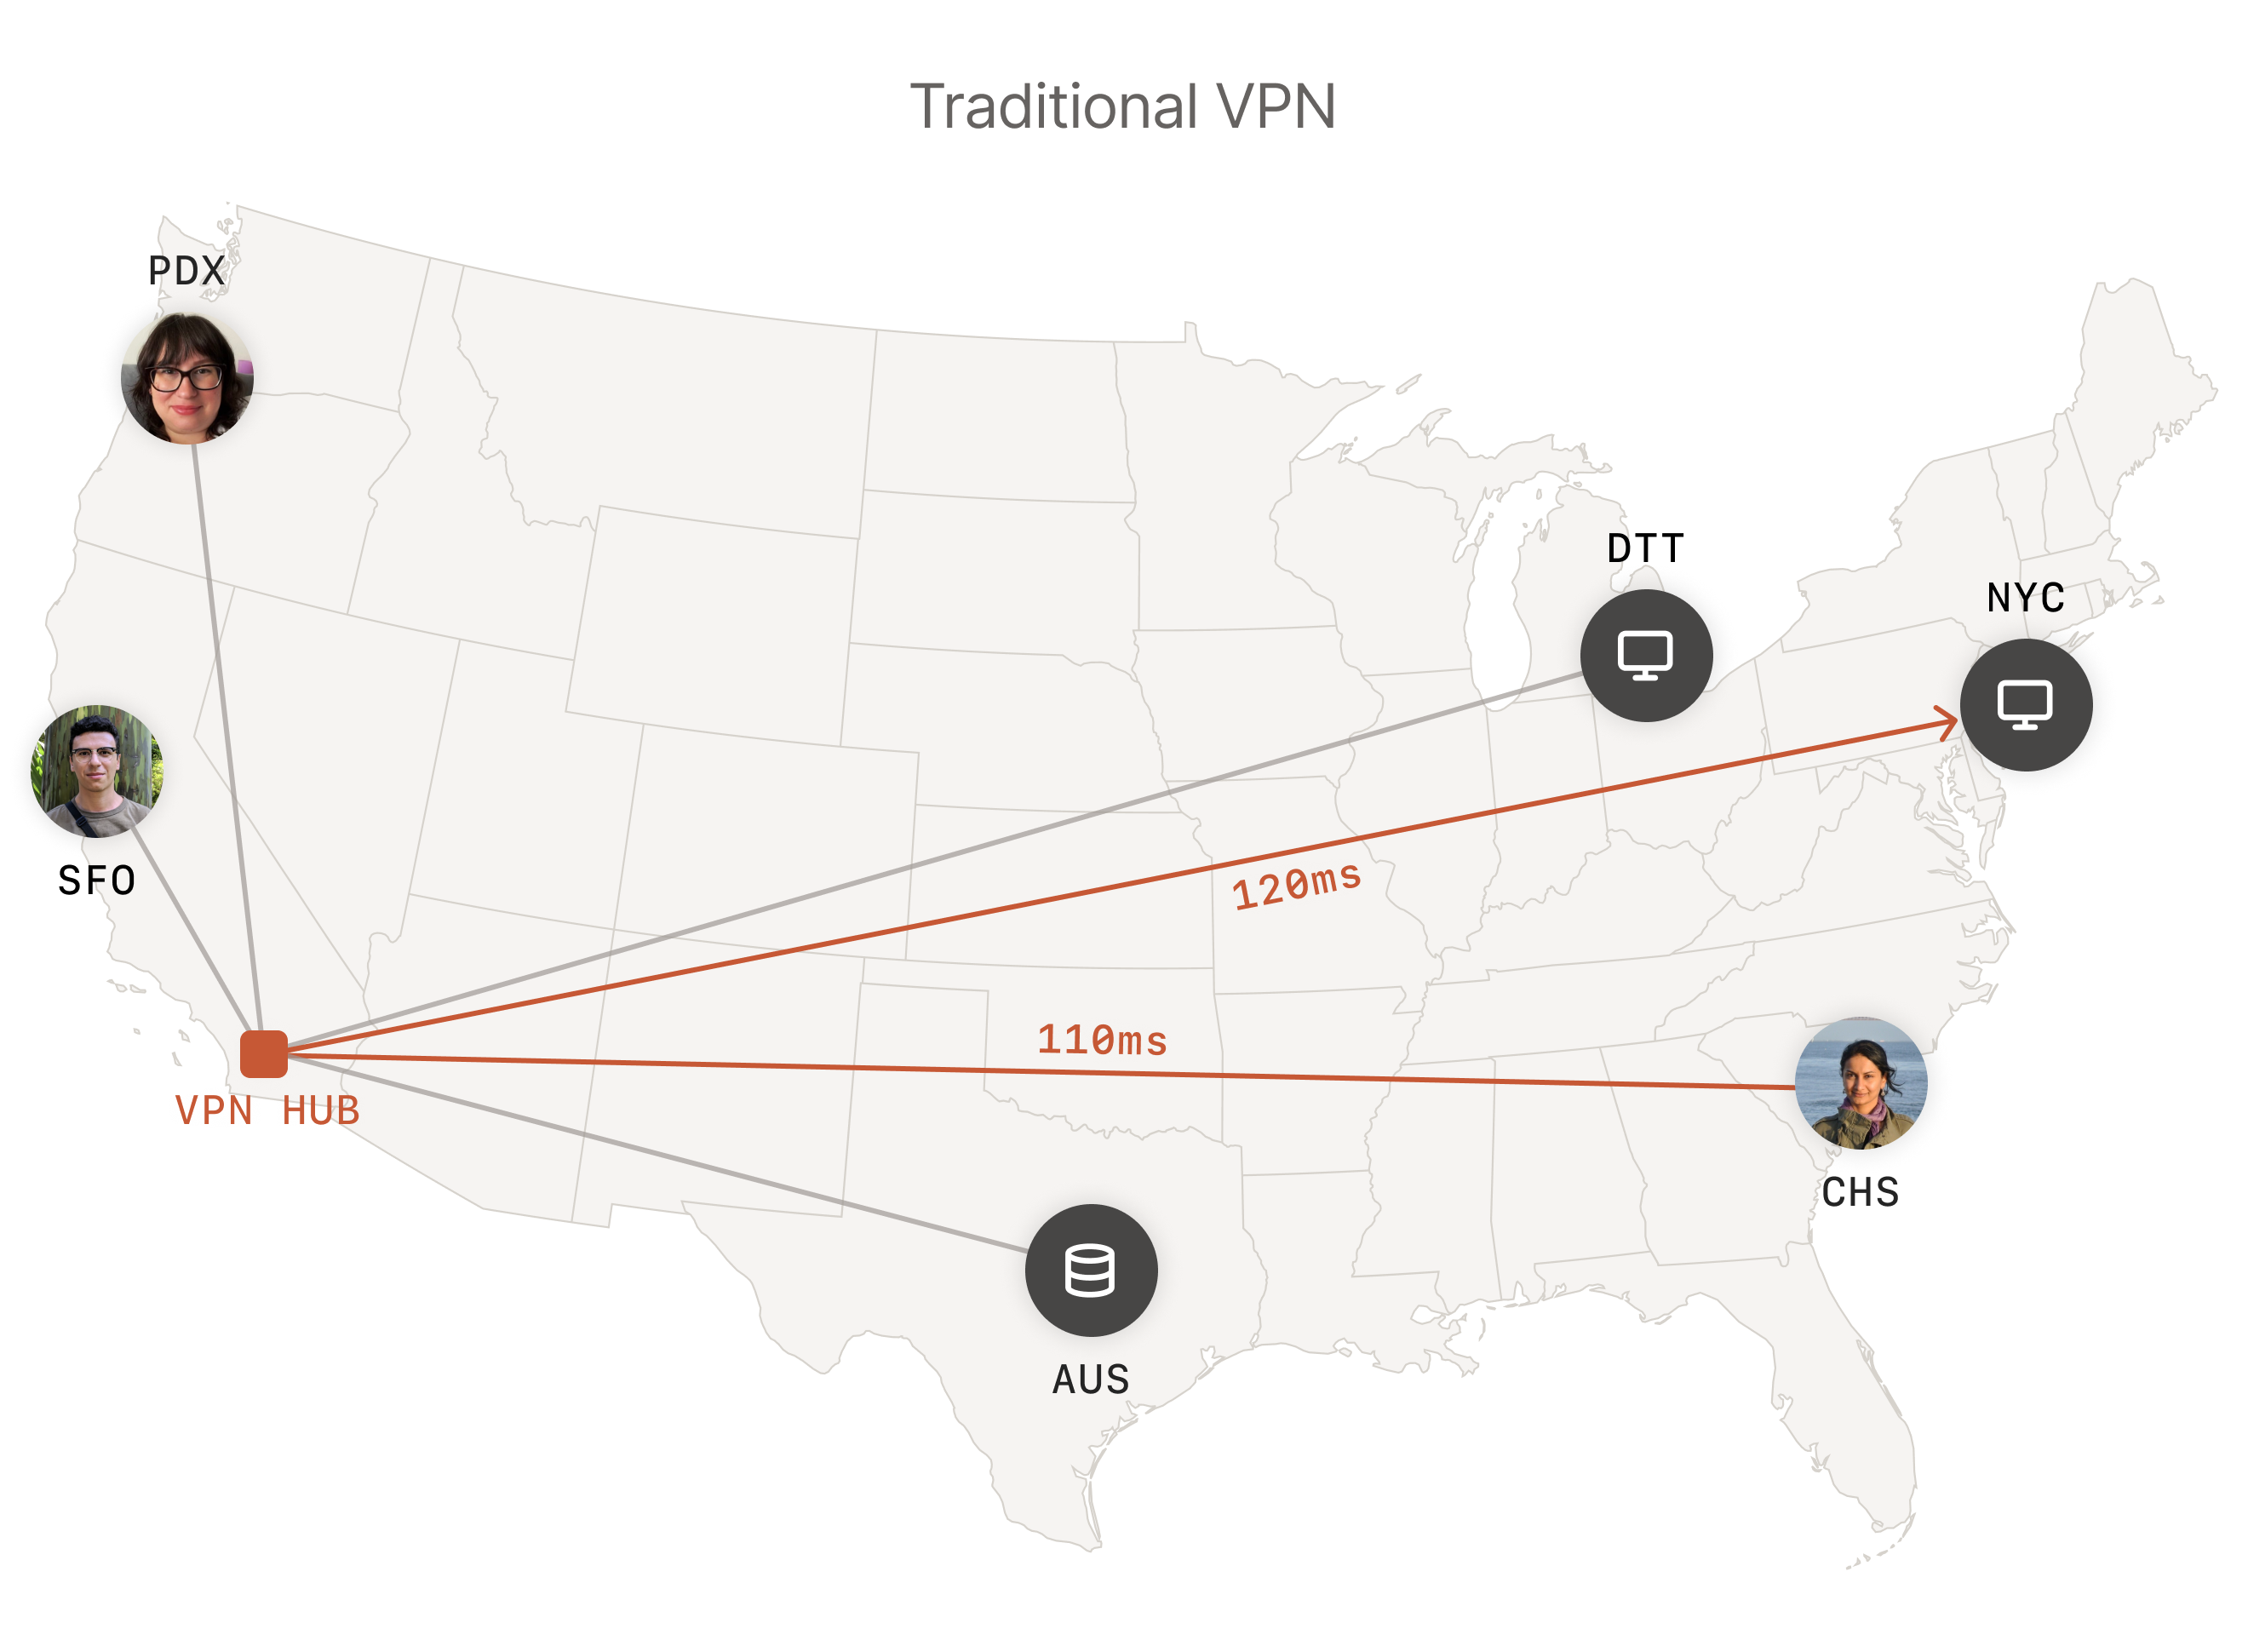
Tailscale pagrindas yra „tailnet“ koncepcija – privatus tinklo tinklas, automatiškai susirenkantis iš įrenginių, veikiančių su Tailscale kliento programine įranga. Kiekvienas įrenginys tiesiogiai su kitais tailnet nariais sudaro užšifruotus WireGuard tunelius, leidžiančius tiesioginį ryšį taškas į tašką ir išvengiant centralizuotų siaurų vietų. Skirtingai nuo tradicinių VPN, nukreipiančių srautą per vieną vartotoją, šis decentralizavimas sumažina vėlavimą ir sumažina vieno gedimo taško riziką. Visgi, jei reikalingas centralizuotas srauto valdymas, pavyzdžiui, eigos politikos vykdymui arba maršrutizavimui per tam tikras geografines vietas, Tailscale palaiko išeities mazgus, veikiančius kaip įprasti VPN vartai. Valdymo lėktuvas atsakingas už įrenginių autentifikaciją ir koordinavimą, tačiau nepersiunčia vartotojo duomenų, taip palaikydamas privatumą ir supaprastindamas raktų valdymą.
Supaprastinta diegimo ir naudotojo patirtis
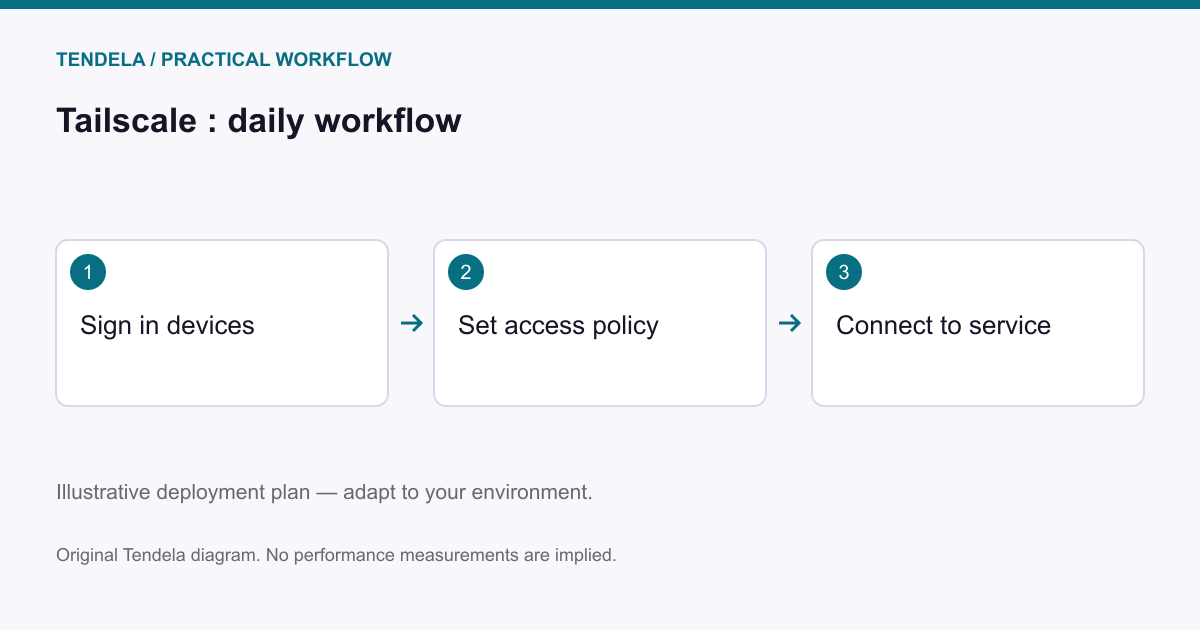
Tailscale pabrėžia greitą ir draugišką naudotojui diegimą. Sukūrus paskyrą ir autentifikavus kelis įrenginius, tailnetas automatiškai sukuriamas su numatytomis prieigos politikomis, kurios dažnai tenkina daugumą scenarijų. Naudotojai įdiegia Tailscale programą savo įrenginiuose be poreikio konfigūruoti ugniasienės taisykles, prievadų persiuntimą ar sudėtingus NAT nustatymus – visa tai valdoma skaidriai. Šis „nulinės konfigūracijos“ požiūris mažina technines saugos tinklo barjeras, leidžiant ne tik IT specialistams, bet ir mažiau techniniams naudotojams greitai sukurti saugius privačius tinklus.
Saugo modelis ir privatumo savybės
Tailscale saugos modelis taiko modernesnius kriptografinius praktikų standartus, paveldėtus iš WireGuard, užtikrinančius stiprią galutinį tunelio šifravimą tarp įrenginių. Platformos tapatybės centras užtikrina, kad ryšiai kuriami tik tarp autentifikuotų ir autorizuotų įrenginių, įgyvendinant tvirtas prieigos valdymo politikas ir mechanizmus, tokius kaip Tailnet Lock, ribojantis tinklo narių papildymą tik patvirtintais įrenginiais. Valdymo ir duomenų lėktuvų atskyrimas reiškia, kad autentifikacija ir įrenginių koordinavimas vyksta valdymo lėktuve, o tiesioginiai duomenų srautai teka tarp įrenginių, taip užtikrinant duomenų konfidencialumą ir vientisumą.
Mastelio keitimas ir pritaikomumas
Tailscale paskirstytoji tinklo topologija leidžia sistemai plėstis nuo asmeninių tinklų iki didelių geografinių įmonių. Įrenginių ir naudotojų pridėjimas mažai veikia našumą, kadangi lygiaverčio tinklo pobūdis pašalina centrinius mazgus. Sistema integruojasi su esamais tapatybės teikėjais ir infrastruktūromis, nesusiejama su konkrečiomis platformomis, todėl sklandžiai prisitaiko įvairiose IT aplinkose. Tai užtikrina, kad organizacijoms plečiantis ar keičiant reikalavimus, Tailscale išlaiko saugumo lygį ir tinklo našumą be didelių pertvarkymų.
Naudojimo scenarijus 1: Nuotolinė programuotojų bendradarbiavimas
**Vartotojas ir užduotis:** Paskirstyti programinės įrangos kūrėjai reikalinga saugi, mažo vėlavimo jungtis dalintis backend paslaugomis ir bendradarbiauti prie vykdomų projektų.
**Reikalavimai:** Kiekvienas programuotojas įdiegia Tailscale klientą savo įrenginiuose ir prisijungia prie bendro tailneto, autentifikuoto per organizacinę arba asmeninę paskyrą.
**Veiksmai:** Autentifikavusį įrenginį, ryšiai prie tailneto sukuriami automatiškai. Tapatybės pagrindu veikiantys prieigos kontrolės mechanizmai reguliuoja, kokias paslaugas ir įrenginius kiekvienas programuotojas gali pasiekti. Kūrėjai tiesiogiai jungiasi prie backend paslaugų, duomenų bazių ar testavimo serverių per užšifruotus tunelius.
**Sėkmingas rezultatas:** Kūrėjai komunikacija vyksta saugiai ir be VPN sudėtingumo, mėgaudamiesi tiesioginiu įrenginių ryšiu su minimaliu vėlavimu ir sklandžia ugniasienės praleidimo patirtimi.
**Ribojimai ir patikrinimai:** Visi įrenginiai turi turėti prieigą prie interneto. Administratoriai privalo griežtai vykdyti prieigos politiką, kad nebūtų leidžiama nepagrįsta prieiga prie resursų. CI/CD integracijai būtina įvertinti oficialią dokumentaciją saugiai automatizacijai.
Naudojimo scenarijus 2: IT valdymas paskirstytai įmonių darbuotojų komandai
**Vartotojas ir užduotis:** IT administratoriai nori suteikti saugią nuotolinę prieigą prie vidinių resursų darbuotojams ir rangovams su mažu techniniu įsipareigojimu.
**Reikalavimai:** Organizacija įsteigia Tailscale paskyras, susietas su įmonės tapatybės teikėjais (pvz., Single Sign-On) ir centralizuoja prieigos politikos valdymą.
**Veiksmai:** Nuotoliniai naudotojai įdiegia klientą, autentifikuojasi per įmonės kredencialus ir automatiškai gauna tinkamą prieigą prie vidinių resursų pagal politiką. Dynaminiu būdu įgyvendinami Nulinės pasitikėjimo principai su audito žurnalais.
**Sėkmingas rezultatas:** Naudotojai užsikuria be sudėtingų VPN klientų. IT gauna centralizuotą kontrolę ir matomumą, su galimybe greitai atšaukti ar koreguoti prieigą bei audituoti seansus.
**Ribojimai ir patikrinimai:** Priklausomybė nuo išorinės tapatybės ir valdymo infrastruktūros sukuria eksploatacinius priklausomybes. Būtina reguliariai peržiūrėti politiką, kad būtų išvengta teisių kaupimosi. Atitiktis stebėjimo ir ataskaitų reikalavimams privalo būti patikrinta pagal naujausią dokumentaciją.
Naudojimo scenarijus 3: Namų medijos serverio prieiga entuziastams
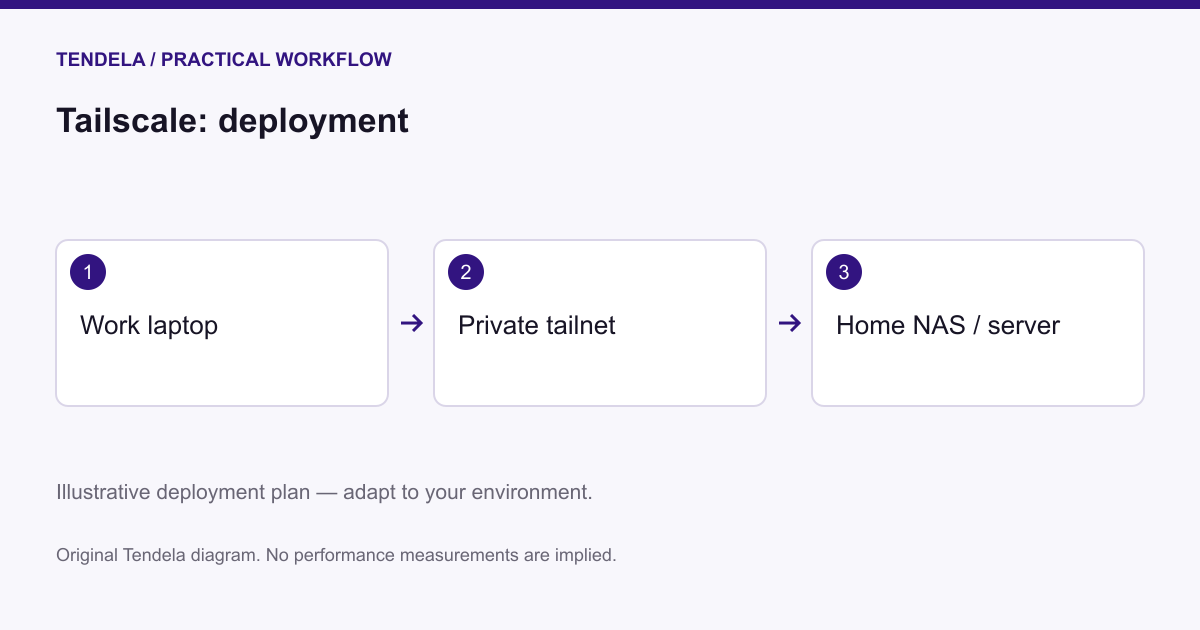
**Vartotojas ir užduotis:** Individualūs naudotojai nori nuotoliniu būdu pasiekti asmeninius medijos serverius neišeksponuojant įrenginių viešajam internetui ar nesudarant sudėtingų tinklo konfigūracijų.
**Reikalavimai:** Medijos serveris ir kliento įrenginiai įdiegia Tailscale klientus ir susieti asmeniniame tailnete.
**Veiksmai:** Autentifikavus įrenginius, klientų įrenginiai jungiasi per užšifruotus tunelius tiesiai prie medijos serverio be prievadų persiuntimo.
**Sėkmingas rezultatas:** Naudotojai mėgaujasi privačiu, patikimu ir žemu vėlavimu medijos transliavimu nuotoliniu būdu be viešo IP ar ugniasienės pakeitimų.
**Ribojimai ir patikrinimai:** Įrenginių aptikimas priklauso nuo Tailscale infrastruktūros. Sudėtingos namų tinklo topologijos gali reikalauti pažangesnių maršrutizavimo savybių peržiūros dokumentacijoje.
Naudojimo scenarijus 4: IoT įrenginių valdymas saugiai
**Vartotojas ir užduotis:** Operacijų komandos valdo tūkstančius globaliai paskirstytų IoT įrenginių ir reikalauja saugios, audituojamos prieigos be įrenginių išeksponavimo viešajam internetui.
**Reikalavimai:** IoT įrenginiai veikia su Tailscale klientais (jei palaikoma) arba jungiasi per vartus prie tailneto. DevOps nustato centralizuotas tapatybės ir prieigos politikas.
**Veiksmai:** Kiekvienas IoT įrenginys prisijungia prie tailneto ir kuria užšifruotus tunelius su valdymo konsolėmis ar automatizavimo sistemomis. Atsparus gedimams tinklas užtikrina pasiekiamumą, net jei kai kurios tinklo trasos nepavyksta.
**Sėkmingas rezultatas:** Valdymo komandos saugiai vykdo nuotolinį stebėjimą ir atnaujinimus su smulkia ir įrašoma prieiga, išvengdamos saugumo rizikos, susijusios su atvirais įrenginių galais.
**Ribojimai ir patikrinimai:** Aparatinės įrangos ar OS ribojimai gali trukdyti Tailscale palaikymui kai kuriuose IoT įrenginiuose; gali prireikti vartų. Tinklų apribojimai, reikalaujantys UDP blokavimo ar griežtų ugniasienių, gali reikėti papildomos konfigūracijos kaip nurodyta dokumentacijoje.
Platformos suderinamumas ir tinklo reikalavimai
Tailscale palaiko Windows, macOS, Linux, iOS ir Android platformas, kad užtikrintų plačią kryžminę jungtį. WireGuard protokolas reikalauja UDP palaikymo tuneliams; nors Tailscale automatiškai tvarko NAT pereinamumą ir ugniasienės praleidimą, kai kurios ribojančios tinklo aplinkos gali reikalauti rankinių koregavimų, aprašytų oficialiuose giduose. Įmonių naudojimui palaikoma integracija su tapatybės teikėjais ir vienkartinio prisijungimo sistemomis, tačiau ji turi būti konfigūruojama pagal organizacijos politiką.
Administraciniai ir priežiūros aspektai
Veiklos valdymas sutelkiamas į naudotojų ir įrenginių prieigos kontrolę, kliento programinės įrangos atnaujinimą saugumo pataisoms įtraukti ir tinklo naudojimo audito vykdymą. Kadangi valdymo lėktuvas automatiškai tvarko raktų valdymą ir koordinavimą, administratoriai daugiau dėmesio skiria valdymui, o ne žemųjų tinklo lygių priežiūrai. Periodinė peržiūra įrenginių narių sudėtyje ir prieigos politikoje yra būtina saugumui ir atitikčiai išlaikyti, ypač dinamiškose ar didelės apimties diegimuose.
Saugumo ribos ir veiklos aspektai
Nors visas duomenų srautas yra stipriai užšifruotas nuo galo iki galo, Tailscale saugumas priklauso nuo tapatybės teikėjų ir valdymo lėktuvo vientisumo. Šių komponentų kompromisas galėtų atskleisti tailnetą. Nuotoliniai įrenginiai, esančiai už tailneto ribų, negali bendrauti be išeities mazgų ar vartų, todėl tai įtakoja tinklo architektūrą. Organizacijos, turinčios griežtas vietinio maršrutizavimo taisykles arba reikalaujančios visiškai savarankiškai valdomų valdymo lėktuvų, turėtų įvertinti, ar Tailscale atitinka jų poreikius.
Tinkamumas ir tikslinė auditorija
Tailscale yra tinkama komandoms ir organizacijoms, siekiančioms greitai ir saugiai įdiegti ryšį be sudėtingos VPN infrastruktūros priežiūros. Ji aktuali programuotojams, IT administratoriams ir saugumo specialistams, valdančioms geografiškai paskirstytus darbuotojus, multi-debesų darbo krūvius ar IoT tinklus. Mažiau tinkama aplinkoms, kur reikalingi tik vietiniai valdymo lėktuvai arba labai apribotos tinklo sąlygos, trukdančios UDP srautams.
---
Šis apžvalga paremta Tailscale oficialia dokumentacija iki 2025 metų rugsėjo 30 dienos. Ji pristato tiekėjo aprašytas funkcijas, architektūras ir tipiškus naudojimo atvejus be nepriklausomų bandymų ar veikimo patikrinimų. Interesuoti skaitytojai turėtų konsultuotis su naujausiais oficialiais šaltiniais, norėdami gauti detalias įgyvendinimo gaires ir suderinamumo informaciją.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra