
Tailscale: Käytännöllinen Zero Trust VPN ja turvallinen verkottuminen hajautetuille tiimeille ja IoT:lle
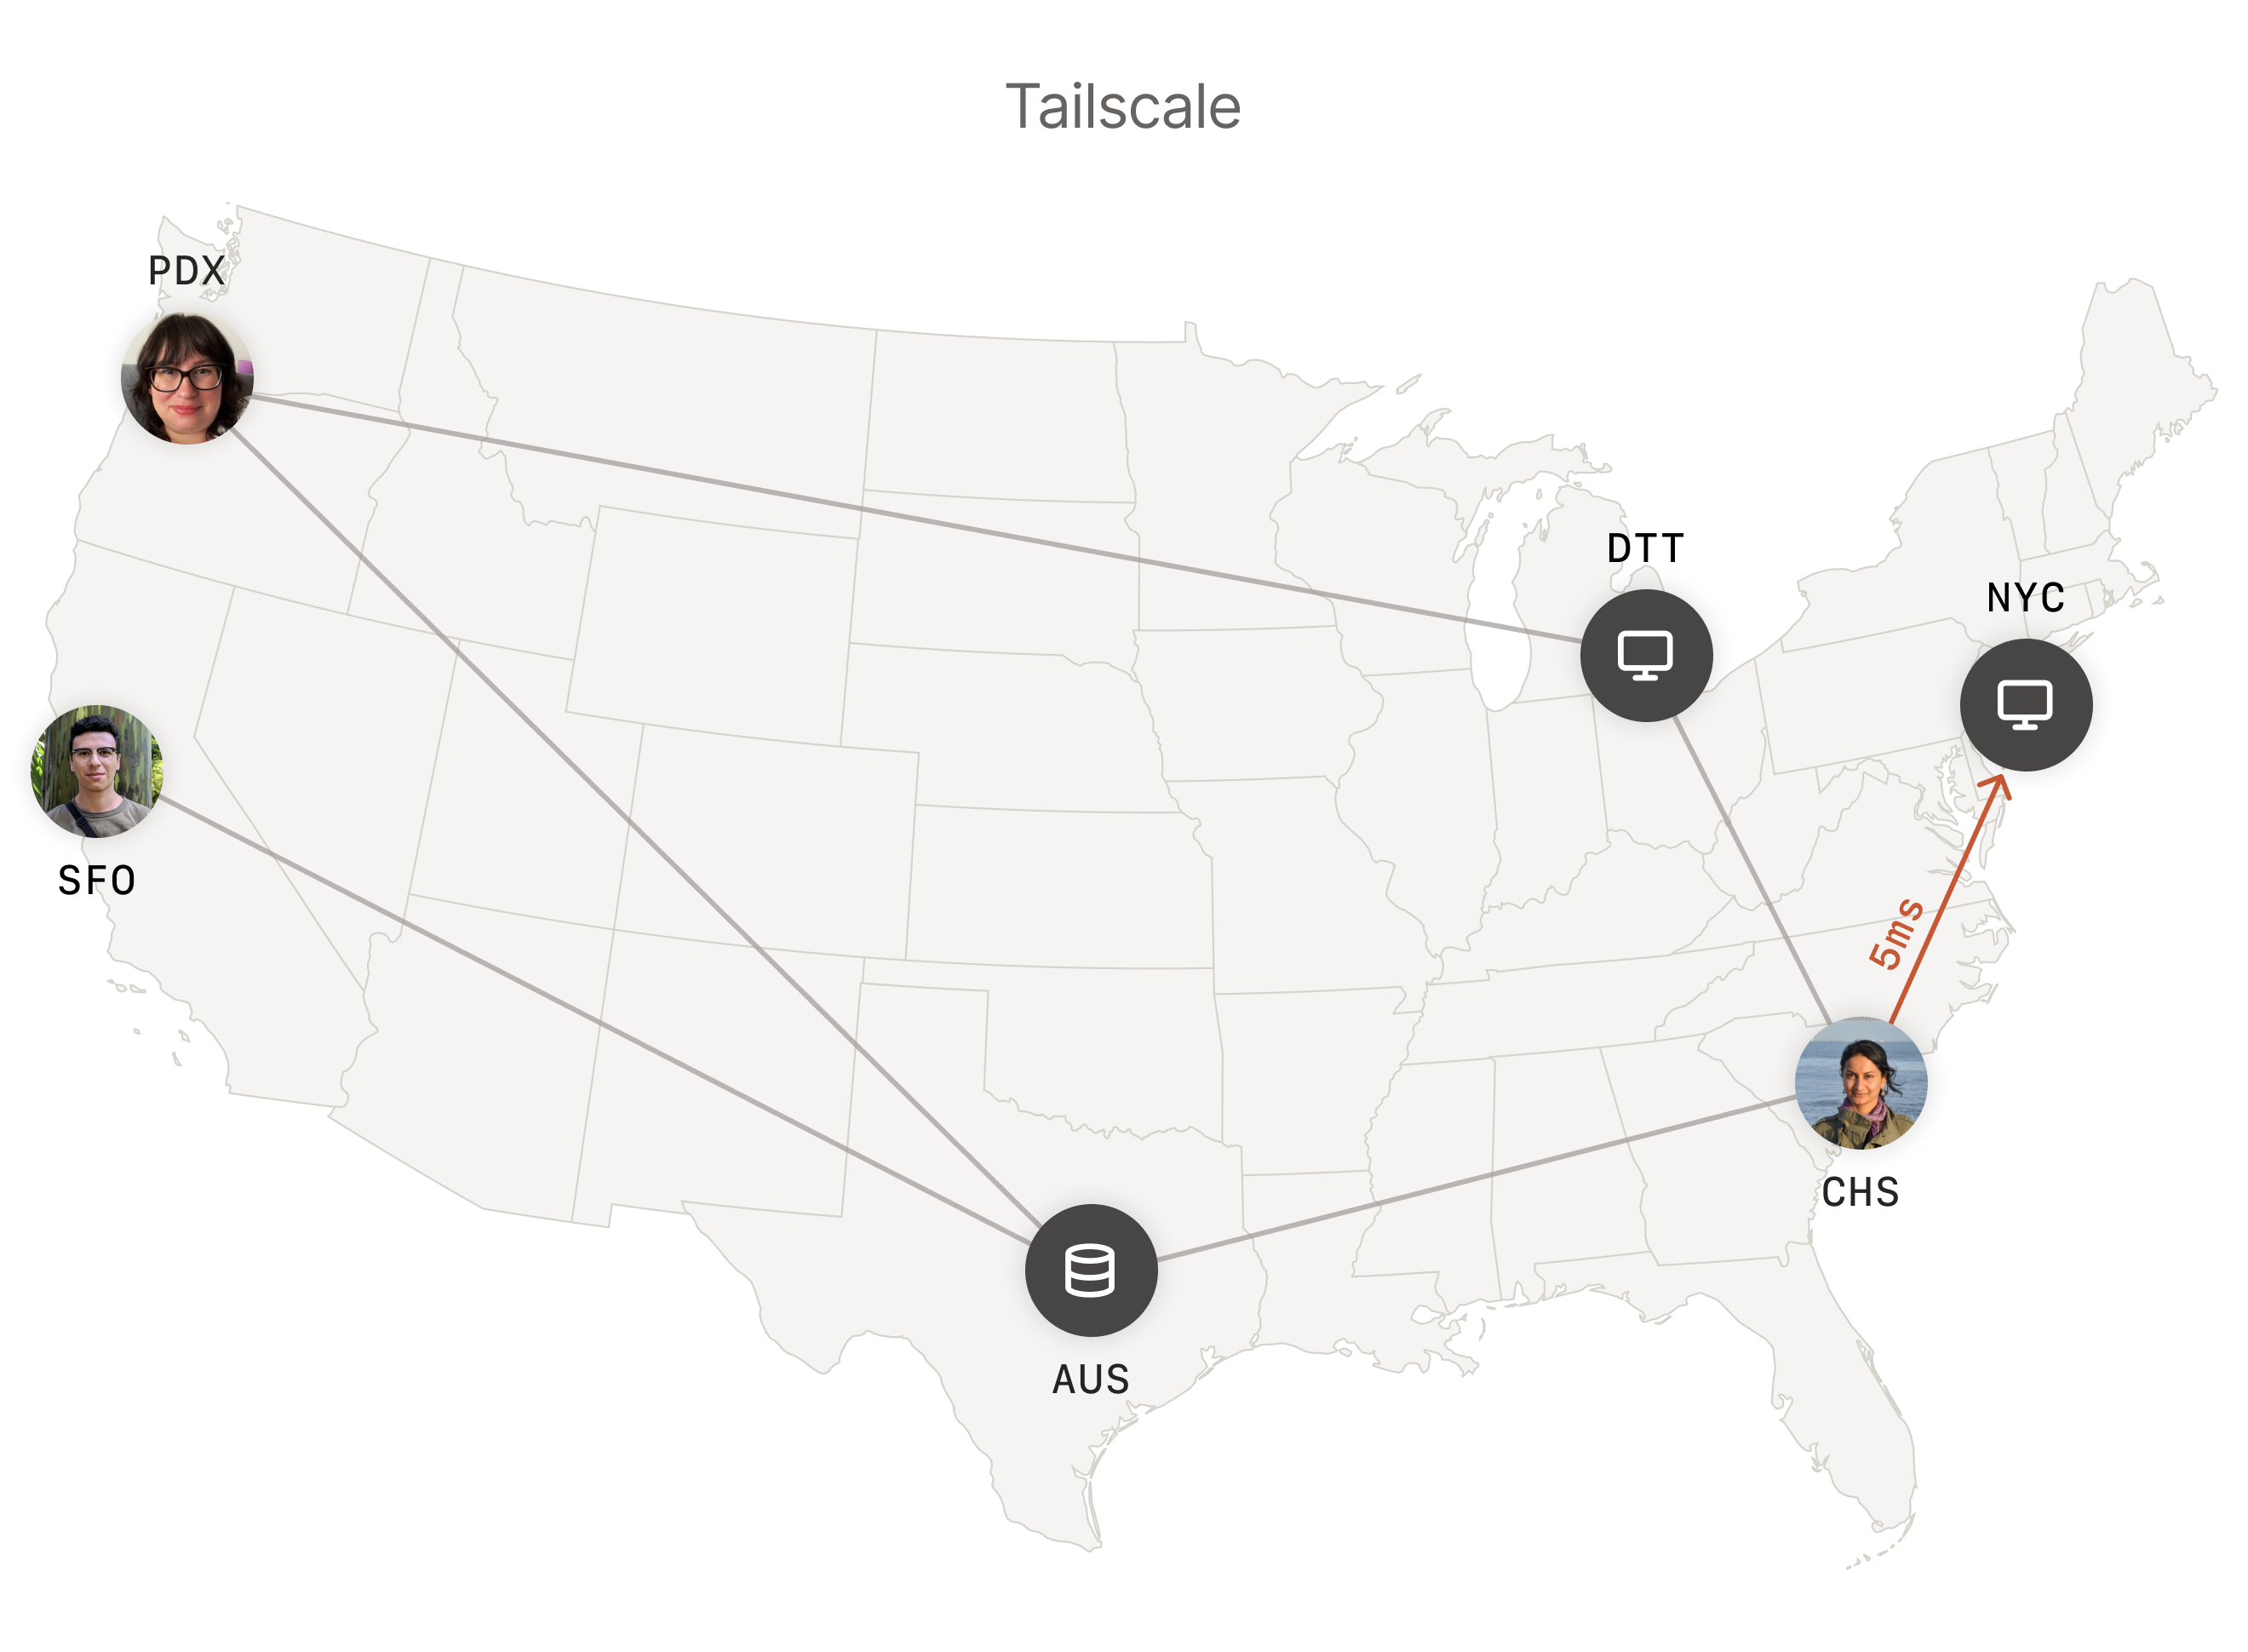
Kuva: Tailscale · Lähde
Tailscale tarjoaa modernin, zero trust -yhteysalustan hyödyntäen WireGuardia, joka on ihanteellinen turvallisiin vertaisverkkoihin laitteiden välillä. Se korvaa perinteiset VPN-yhteydet minimaalisella konfiguraatiolla ja skaalautuvilla suojausominaisuuksilla.
Johdanto Tailscaleen ja sen ydintarkoitukseen
Tailscale on verkkopalvelualusta, joka on suunniteltu tarjoamaan turvallinen ja saumaton yhteys eri laitteiden ja palveluiden välillä ilman perinteisille VPN-yhteyksille tyypillistä monimutkaista konfigurointia. Se hyödyntää WireGuard-protokollaan perustuvaa vertaisverkkomesh-topologiaa – modernia, avoimen lähdekoodin VPN-tekniikkaa, joka tunnetaan minimalistisesta rakenteestaan, vahvasta kryptografiastaan ja suorituskyvystään. Tailscalen suunnittelu pohjautuu Zero Trust -verkkoperiaatteisiin, jotka keskittyvät identiteettiin perustuvaan todennukseen ja tarkkaan pääsynhallintaan. Tämä tekee siitä sopivan monenlaisille käyttäjille, mukaan lukien etätyötiimit, kehittäjät, IT- ja turvallisuusasiantuntijat sekä operatiiviset tiimit, jotka hallinnoivat hajautettuja IoT- ja tekoälykuormia. Korvaamalla perinteiset VPN-, Secure Access Service Edge (SASE) - ja Privileged Access Management (PAM) -ratkaisut, Tailscale pyrkii yksinkertaistamaan turvallista verkkoyhteyttä monimutkaisissa pilvi- ja hybridijärjestelmissä.
Perusarkkitehtuuri ja toimintamekanismit
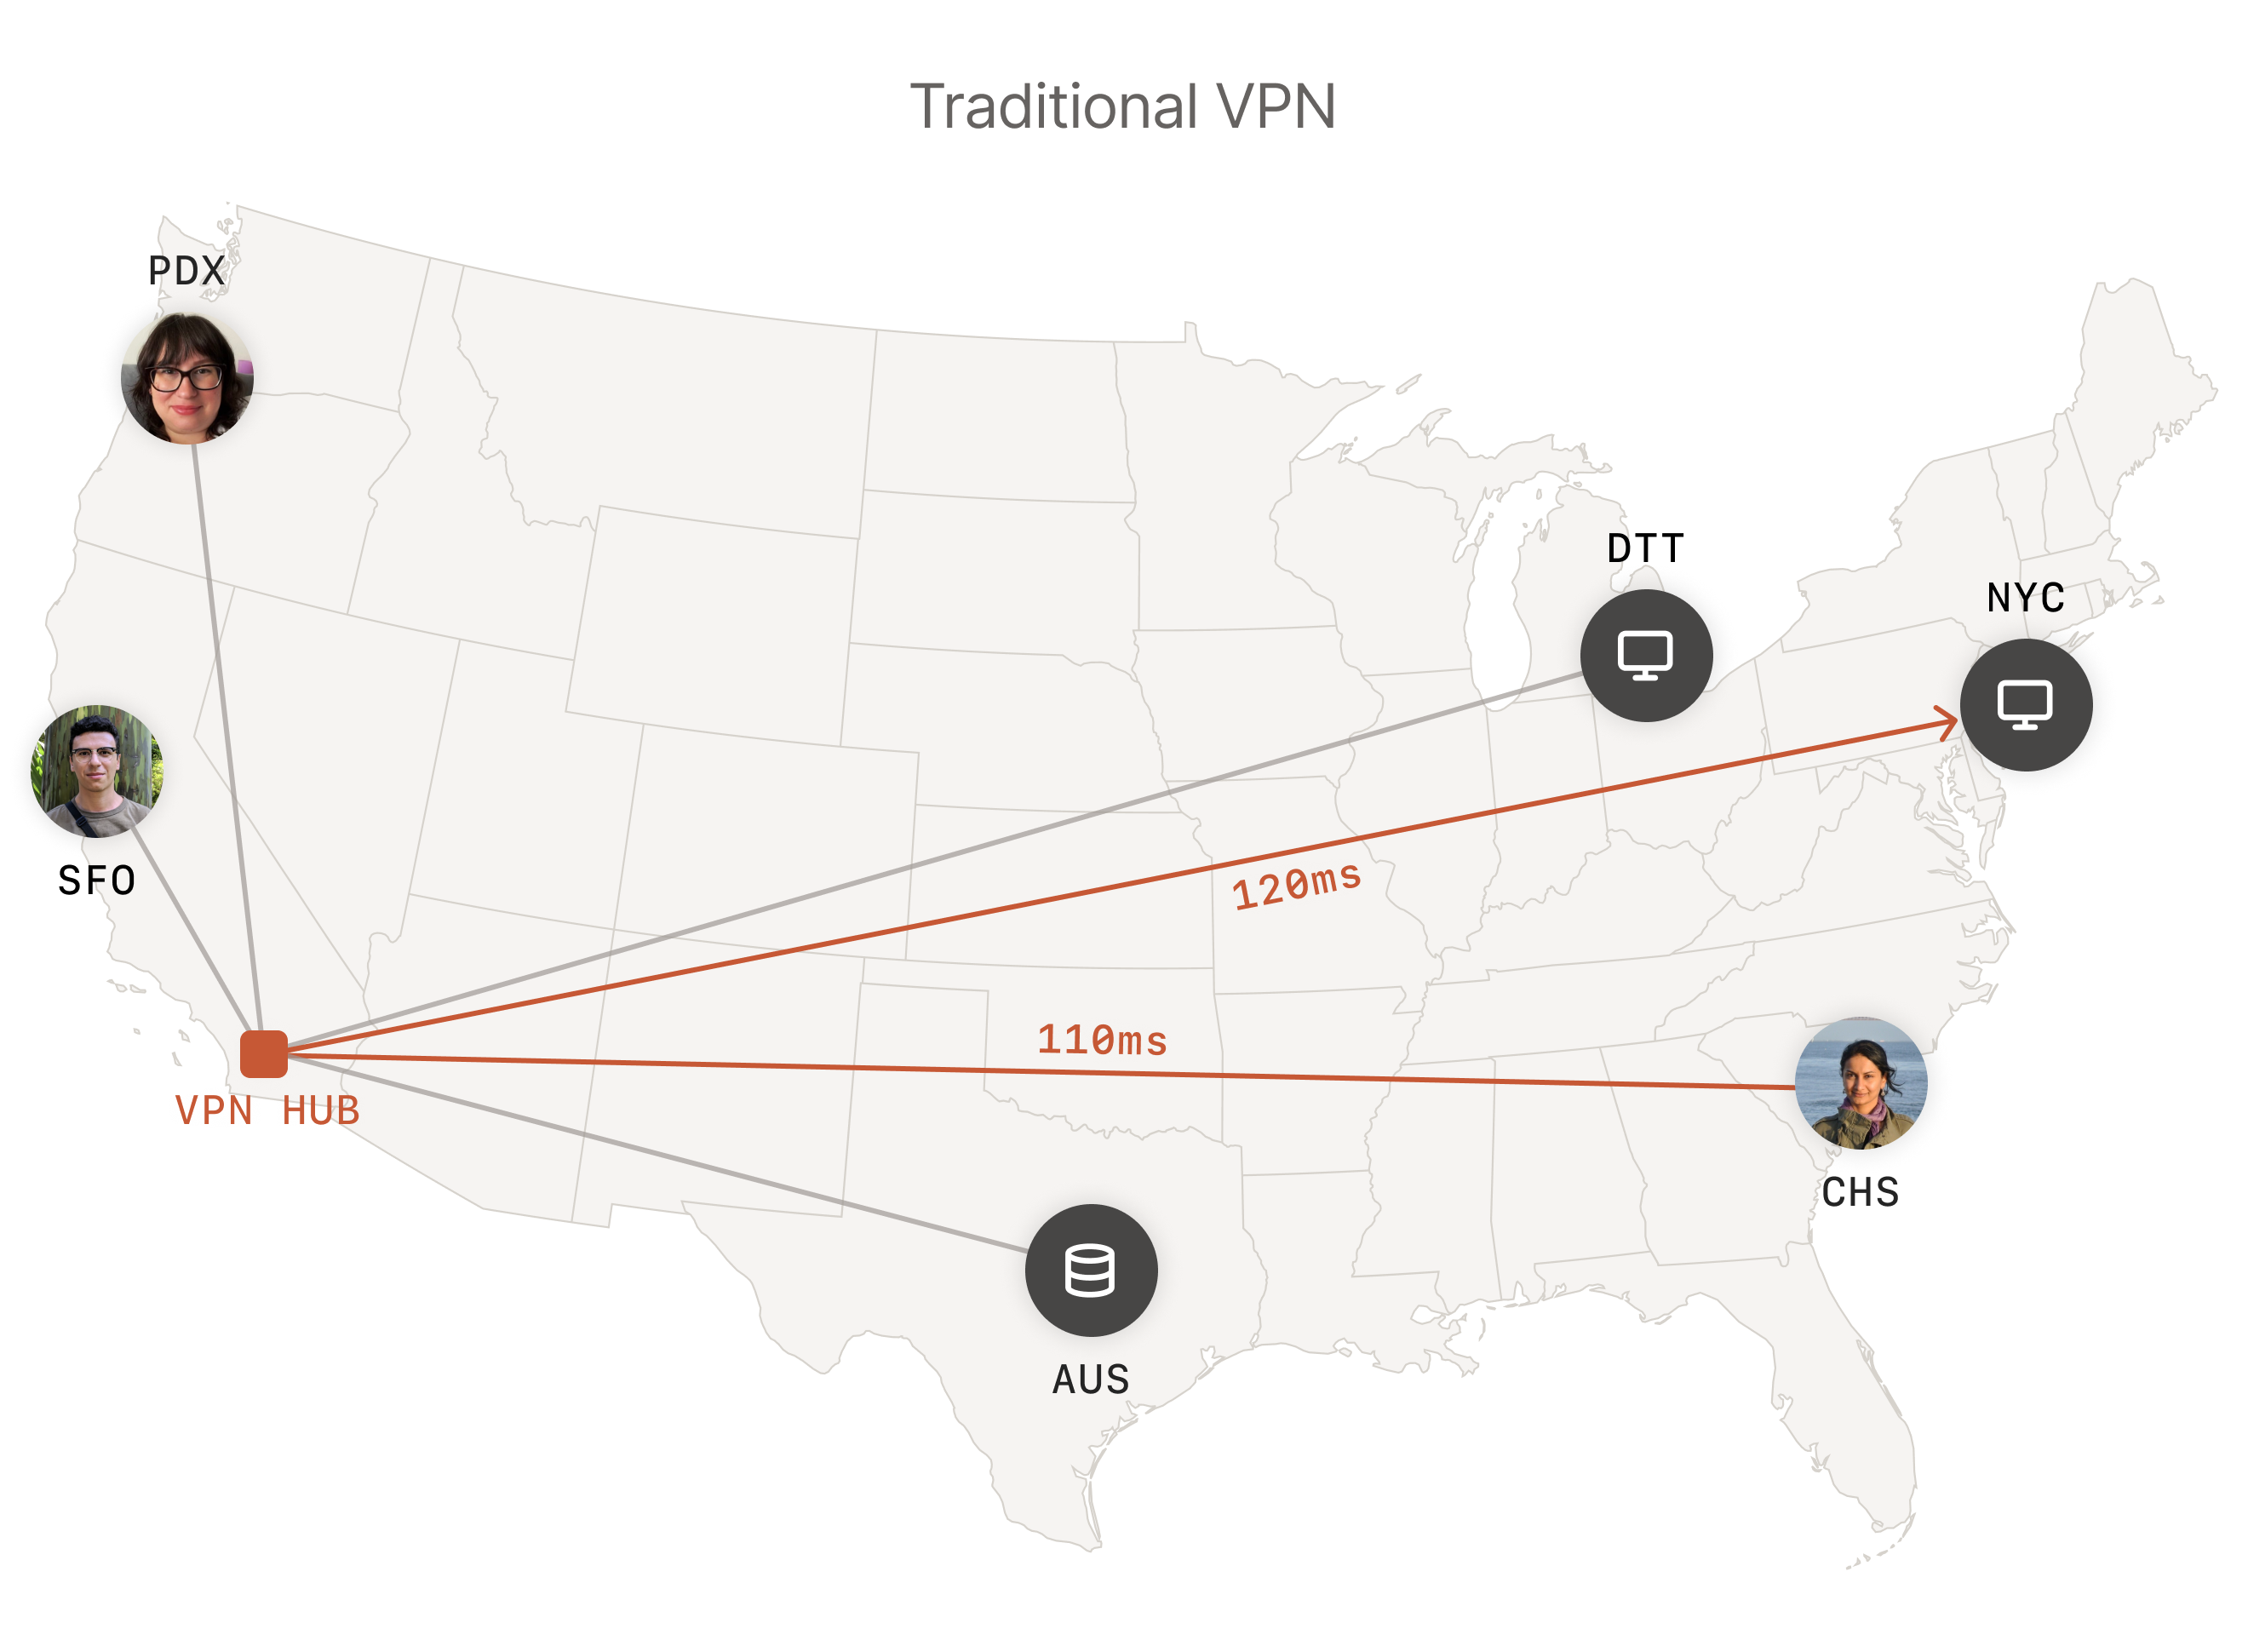
Tailscalen keskiössä on ”tailnet” -käsite, joka tarkoittaa yksityistä mesh-verkkoa, joka koostuu automaattisesti laitteista, joilla käytetään Tailscale-asiakasohjelmistoa. Jokainen laite muodostaa loppu-to-loppu-salauksen WireGuard-tunneleita suoraan muiden tailnetin jäsenten kanssa mahdollistaen pisteestä pisteeseen yhteyden ja välttäen keskitetyt pullonkaulat. Toisin kuin perinteiset VPN:t, jotka suuntaavat liikenteen yhden portin kautta, tämä hajautus vähentää viivettä ja vähentää yhden vian pisteen riskiä. Kuitenkin tilanteissa, joissa liikenteen keskitetty hallinta on tarpeen, esimerkiksi poistuvien liikennesääntöjen valvonnassa tai tietyillä maantieteellisillä reiteillä, Tailscale tukee exit-nodeja, jotka toimivat kuten perinteiset VPN-portit. Ohjaustaso hallinnoi laitteiden todennusta ja koordinointia, mutta ei välitä käyttäjädatan liikennettä, mikä säilyttää yksityisyyden ja yksinkertaistaa avainten hallintaa.
Sujuva käyttöönotto ja käyttäjäkokemus
Tailscale korostaa nopeaa ja käyttäjäystävällistä käyttöönottoa. Tilin luomisen ja muutaman laitteen todennuksen jälkeen tailnet muodostuu automaattisesti oletuskäyttöoikeuspolitiikoilla, jotka usein riittävät useimpiin käyttötapauksiin. Käyttäjät asentavat Tailscale-asiakasohjelman laitteilleen ilman, että heidän tarvitsee määrittää palomuurisääntöjä, porttien edelleenlähetystä tai monimutkaisia NAT:n ohituksia – nämä hallitaan läpinäkyvästi. Tämä ”nollakonfiguraatio” alentaa teknisiä esteitä turvallisen verkottumisen toteuttamiselle, mahdollistaen sekä IT-asiantuntijoiden että vähemmän teknisten käyttäjien muodostaa turvallisia yksityisverkkoja nopeasti.
Turvamalli ja yksityisyysominaisuudet
Tailscalen turvallisuusmalli käyttää WireGuardilta perittyjä moderneja kryptografian parhaita käytäntöjä, tarjoten vahvan loppu-to-loppu-salauksen laitteiden välillä. Alustan identiteettiin keskittyvä malli varmistaa, että yhteydet muodostetaan vain todennettujen ja valtuutettujen laitteiden välille, mikä toteutetaan vahvoilla pääsynvalvontakäytännöillä sekä mekanismeilla kuten Tailnet Lock, joka rajoittaa verkkoon pääsyn hyväksytyille laitteille. Ohjaustason ja datatason eriytys tarkoittaa, että todennus ja laitteiden koordinointi tapahtuvat ohjaustasolla, kun todellinen dataliikenne kulkee suoraan laitteiden välillä, säilyttäen tietojen luottamuksellisuuden ja eheys.
Skaalautuvuus ja mukautuvuus
Tailscalen hajautettu mesh-verkkomalli mahdollistaa sen skaalautumisen yksittäisistä henkilökohtaisista verkoista aina suuriin, maantieteellisesti hajautettuihin konserneihin. Lisäämällä laitteita tai käyttäjiä suorituskykyyn vaikuttaa vain vähän, koska vertaisverkkomalli poistaa keskeiset pullonkaulat. Se integroituu olemassa oleviin identiteetin tarjoajiin ja infrastruktuureihin neutraalisti, mahdollistaen sujuvan käyttöönoton monenlaisissa IT-ekosysteemeissä. Tämä mukautuvuus takaa, että organisaatioiden kasvaessa tai muuttaessa vaatimuksiaan, Tailscale pystyy ylläpitämään turvallisuustasoa ja verkkosuorituskykyä ilman laajaa uudelleenkonfigurointia.
Käyttötapausesimerkki 1: Etäkehittäjien yhteistyö
**Käyttäjä ja tehtävä:** Hajautetut ohjelmistokehittäjät tarvitsevat turvallista, pientä viivettä sisältävää yhteyttä jakaakseen backend-palveluita ja työskennelläkseen yhdessä keskeneräisten projektien parissa.
**Edellytykset:** Kukin kehittäjä asentaa Tailscale-asiakasohjelman laitteilleen ja liittyy yhteiseen tailnet-verkkoon, johon autentikointi tapahtuu organisaation tai henkilökohtaisen tilin kautta.
**Toimenpiteet:** Laite todennetaan, yhteydet tailnetiin muodostetaan automaattisesti. Identiteettiin perustuva pääsynvalvonta säätelee, mitä palveluita ja laitteita kukin kehittäjä voi käyttää. Kehittäjät pääsevät backend-palveluihin, tietokantoihin tai testipalvelimiin suoraan salattujen tunneloiden kautta.
**Onnistunut lopputulos:** Kehittäjät kommunikoivat turvallisesti ja vaivattomasti ilman VPN:n monimutkaisuutta, nauttien suorasta laite-laite-yhteydestä pienellä latenssilla ja saumattomalla palomuurin läpäisyllä.
**Rajoitukset ja tarkastukset:** Kaikilla laitteilla on oltava internet-yhteys. Järjestelmänvalvojien on noudatettava tiukkoja käyttöoikeuspolitiikkoja estääkseen valtuuttamattoman resurssien käytön. CI/CD-putkien integraatio edellyttää virallisen dokumentaation ohjeiden seuraamista turvallisen automaation varmistamiseksi.
Käyttötapausesimerkki 2: IT-hallinta hajautetulle yritystyövoimalle
**Käyttäjä ja tehtävä:** IT-järjestelmänvalvojat haluavat tarjota turvallisen etäyhteyden sisäisiin resursseihin työntekijöille ja urakoitsijoille mahdollisimman vähäisellä teknisellä vaivalla.
**Edellytykset:** Organisaatio perustaa Tailscale-tilit, jotka linkitetään yrityksen identiteetin tarjoajiin (esim. Single Sign-On) ja keskitetään politiikan hallinta.
**Toimenpiteet:** Etäkäyttäjät asentavat asiakasohjelman, tunnistautuvat yritystunnuksilla ja saavat automaattisesti soveltuvan pääsyn sisäisiin resursseihin politiikan perusteella. Zero Trust -periaatteita valvotaan dynaamisesti ja tapahtumien lokitus on käytössä.
**Onnistunut lopputulos:** Käyttäjät yhdistävät turvallisesti ilman monimutkaisia VPN-asiakaskonfiguraatioita. IT-osasto saa keskitetyn hallinnan ja näkyvyyden, mahdollisuuden peruuttaa tai muuttaa pääsyä välittömästi sekä auditointiin.
**Rajoitukset ja tarkastukset:** Riippuvuus ulkoisista identiteetti- ja ohjausinfrastruktuureista voi luoda operatiivisia riskejä. Poliittisten käytäntöjen säännöllinen tarkastelu on tarpeen vallan perusteettoman kertymisen välttämiseksi. Organisaation valvonta- ja raportointivaatimusten noudattaminen on varmistettava päivitetyn dokumentaation mukaisesti.
Käyttötapausesimerkki 3: Kotimediaserverin käyttö harrastajille
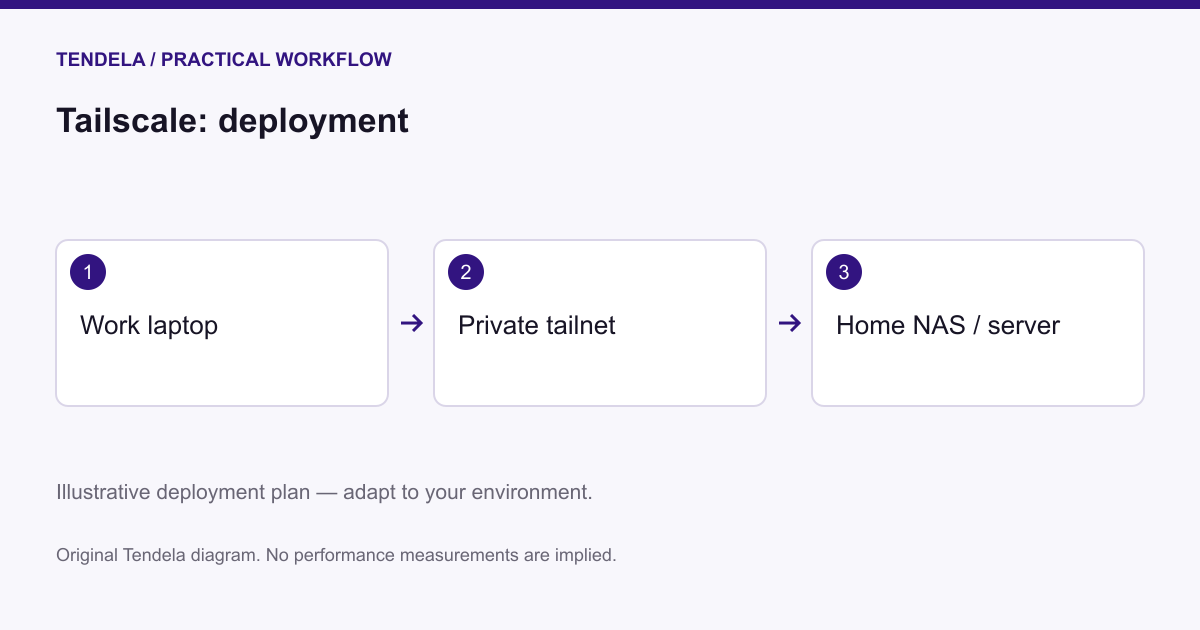
**Käyttäjä ja tehtävä:** Yksityishenkilöt haluavat käyttää henkilökohtaisia mediaservereitä etänä ilman laitteiden altistamista julkiselle internetille tai monimutkaisia verkkoasetuksia.
**Edellytykset:** Mediaserverille ja asiakaslaitteille asennetaan Tailscale-asiakkaat ja ne linkitetään henkilökohtaiseen tailnetiin.
**Toimenpiteet:** Autentikoitujen laitteiden kesken muodostetaan salatut tunnelit, joiden kautta asiakaslaitteet yhdistävät suoraan mediaserveriin ilman porttien edelleenlähetystä.
**Onnistunut lopputulos:** Käyttäjät nauttivat yksityisestä, luotettavasta ja vähäviiveisestä median suoratoistosta etänä ilman julkista IP-osoitettasi tai palomuurin muutoksia.
**Rajoitukset ja tarkastukset:** Laitteiden löytyminen riippuu Tailscalen infrastruktuurista. Monimutkaiset kotiverkkojen topologiat saattavat vaatia edistyneempien reititysominaisuuksien tutkiskelua dokumentaatiossa.
Käyttötapausesimerkki 4: IoT-laitteiden hallinta turvallisesti
**Käyttäjä ja tehtävä:** Operatiiviset tiimit hallinnoivat tuhansia maailmanlaajuisesti hajautettuja IoT-laitteita ja tarvitsevat turvallisen, auditoitavan pääsyn ilman laitteen altistamista julkiselle internetille.
**Edellytykset:** IoT-laitteet käyttävät Tailscale-asiakkaita (kun tuettu) tai yhdistävät porttien kautta tailnetiin. DevOps-tiimit määrittävät keskitetyt identiteetti- ja käyttöoikeuspolitiikat.
**Toimenpiteet:** Jokainen IoT-laite liittyy tailnettiin ja muodostaa salattuja tunneleita hallintakonsolien tai automaatiojärjestelmien kanssa. Vikasietoinen mesh-topologia varmistaa laitteiden saavutettavuuden, vaikka osa verkkoreiteistä epäonnistuisi.
**Onnistunut lopputulos:** Hallintatiimit suorittavat etävalvontaa ja päivityksiä turvallisesti hienojakoisella, kirjattavalla pääsyllä, välttäen laitteiden julkaisun tuomat tietoturvariskit.
**Rajoitukset ja tarkastukset:** Laitteiston tai käyttöjärjestelmän rajoitukset voivat estää Tailscalen tuen joillakin IoT-laitteilla; porttien käyttäminen voi olla tarpeen. UDP:n estäminen tai tiukat palomuurit voivat vaatia lisäkonfiguraatioita dokumentaation mukaisesti.
Alustojen yhteensopivuus ja verkon vaatimukset
Tailscale tukee Windows-, macOS-, Linux-, iOS- ja Android-alustoja mahdollistaen laajamittaisen laiteryhmien yhteyden. WireGuard-protokolla vaatii UDP-tuen tunneleille; Tailscale hallitsee automaattisesti NAT:n läpiajoa ja palomuurien ohitusta, mutta joissain rajoittavissa verkoissa saattaa tarvita manuaalisia säätöjä, jotka on kuvattu virallisissa ohjeissa. Yrityskäytössä tuki identiteetin tarjoajille ja kertakirjautumisjärjestelmille on saatavilla, mutta vaatii organisaatiokohtaisen konfiguroinnin.
Hallinnolliset ja ylläpitokysymykset
Jatkuva ylläpito keskittyy käyttäjä- ja laitepääsyn hallintaan, asiakasohjelmiston ajantasaistamiseen turvallisuuspäivityksillä sekä verkkokäytön auditointiin. Koska ohjaustaso automatisoi avainten hallinnan ja koordinoinnin, järjestelmänvalvojat voivat keskittyä hallintaan pikemminkin kuin matalan tason verkon ylläpitoon. Laitteiden jäsenyyden ja pääsynpolitiikkojen säännöllinen tarkistus on välttämätöntä turvallisuuden ja vaatimustenmukaisuuden ylläpitämiseksi etenkin dynaamisissa tai suuressa mittakaavassa käytettävissä ympäristöissä.
Turvarajat ja operatiiviset näkökohdat
Vaikka kaikki dataliikenne on vahvasti salattua loppukäyttäjästä loppukäyttäjään, Tailscalen turvallisuus perustuu identiteetin tarjoajien ja ohjaustason eheyyteen. Näiden komponenttien kompromissi voisi paljastaa tailnetin tiedot. Kaukosijainnot tailnetin ulkopuolella eivät voi kommunikoida ilman exit-nodeja tai portteja, mikä vaikuttaa arkkitehtuuriin. Organisaatioiden, joilla on tiukat paikalliset reitityssäännöt tai jotka vaativat täysin itse hallittuja ohjaustasoja, tulisi arvioida Tailscalen soveltuvuus omiin tarpeisiinsa.
Soveltuvuus ja kohderyhmä
Tailscale sopii tiimeille ja organisaatioille, jotka haluavat ottaa käyttöön nopean ja turvallisen yhteyden ilman monimutkaisten VPN-infrastruktuurien ylläpitoa. Se on houkutteleva kehittäjille, IT-henkilöstölle ja turvallisuustiimeille, jotka hallinnoivat maantieteellisesti hajautettuja työntekijöitä, monipilviympäristöjä tai IoT-laitekantaa. Vähemmän sovelias on ympäristöihin, joissa vaaditaan ainoastaan paikallisesti hallittavia ohjaustasoja tai joissa verkkoympäristö estää UDP-liikennöinnin.
---
Tämä arviointi perustuu Tailscalen viralliseen dokumentaatioon 30.9.2025. Se esittelee valmistajan kuvaamat ominaisuudet, arkkitehtuurit ja tyypilliset käyttötapaukset ilman itsenäisiä testejä tai suorituskyvyn arviointeja. Kiinnostuneita lukijoita kehotetaan tutustumaan ajantasaisiin virallisiin lähteisiin yksityiskohtaisten toteutusvaatimusten ja yhteensopivuusohjeiden saamiseksi.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili