
Tailscale: Praktisk Zero Trust VPN och Säker Nätverk för Distribuerade Team och IoT
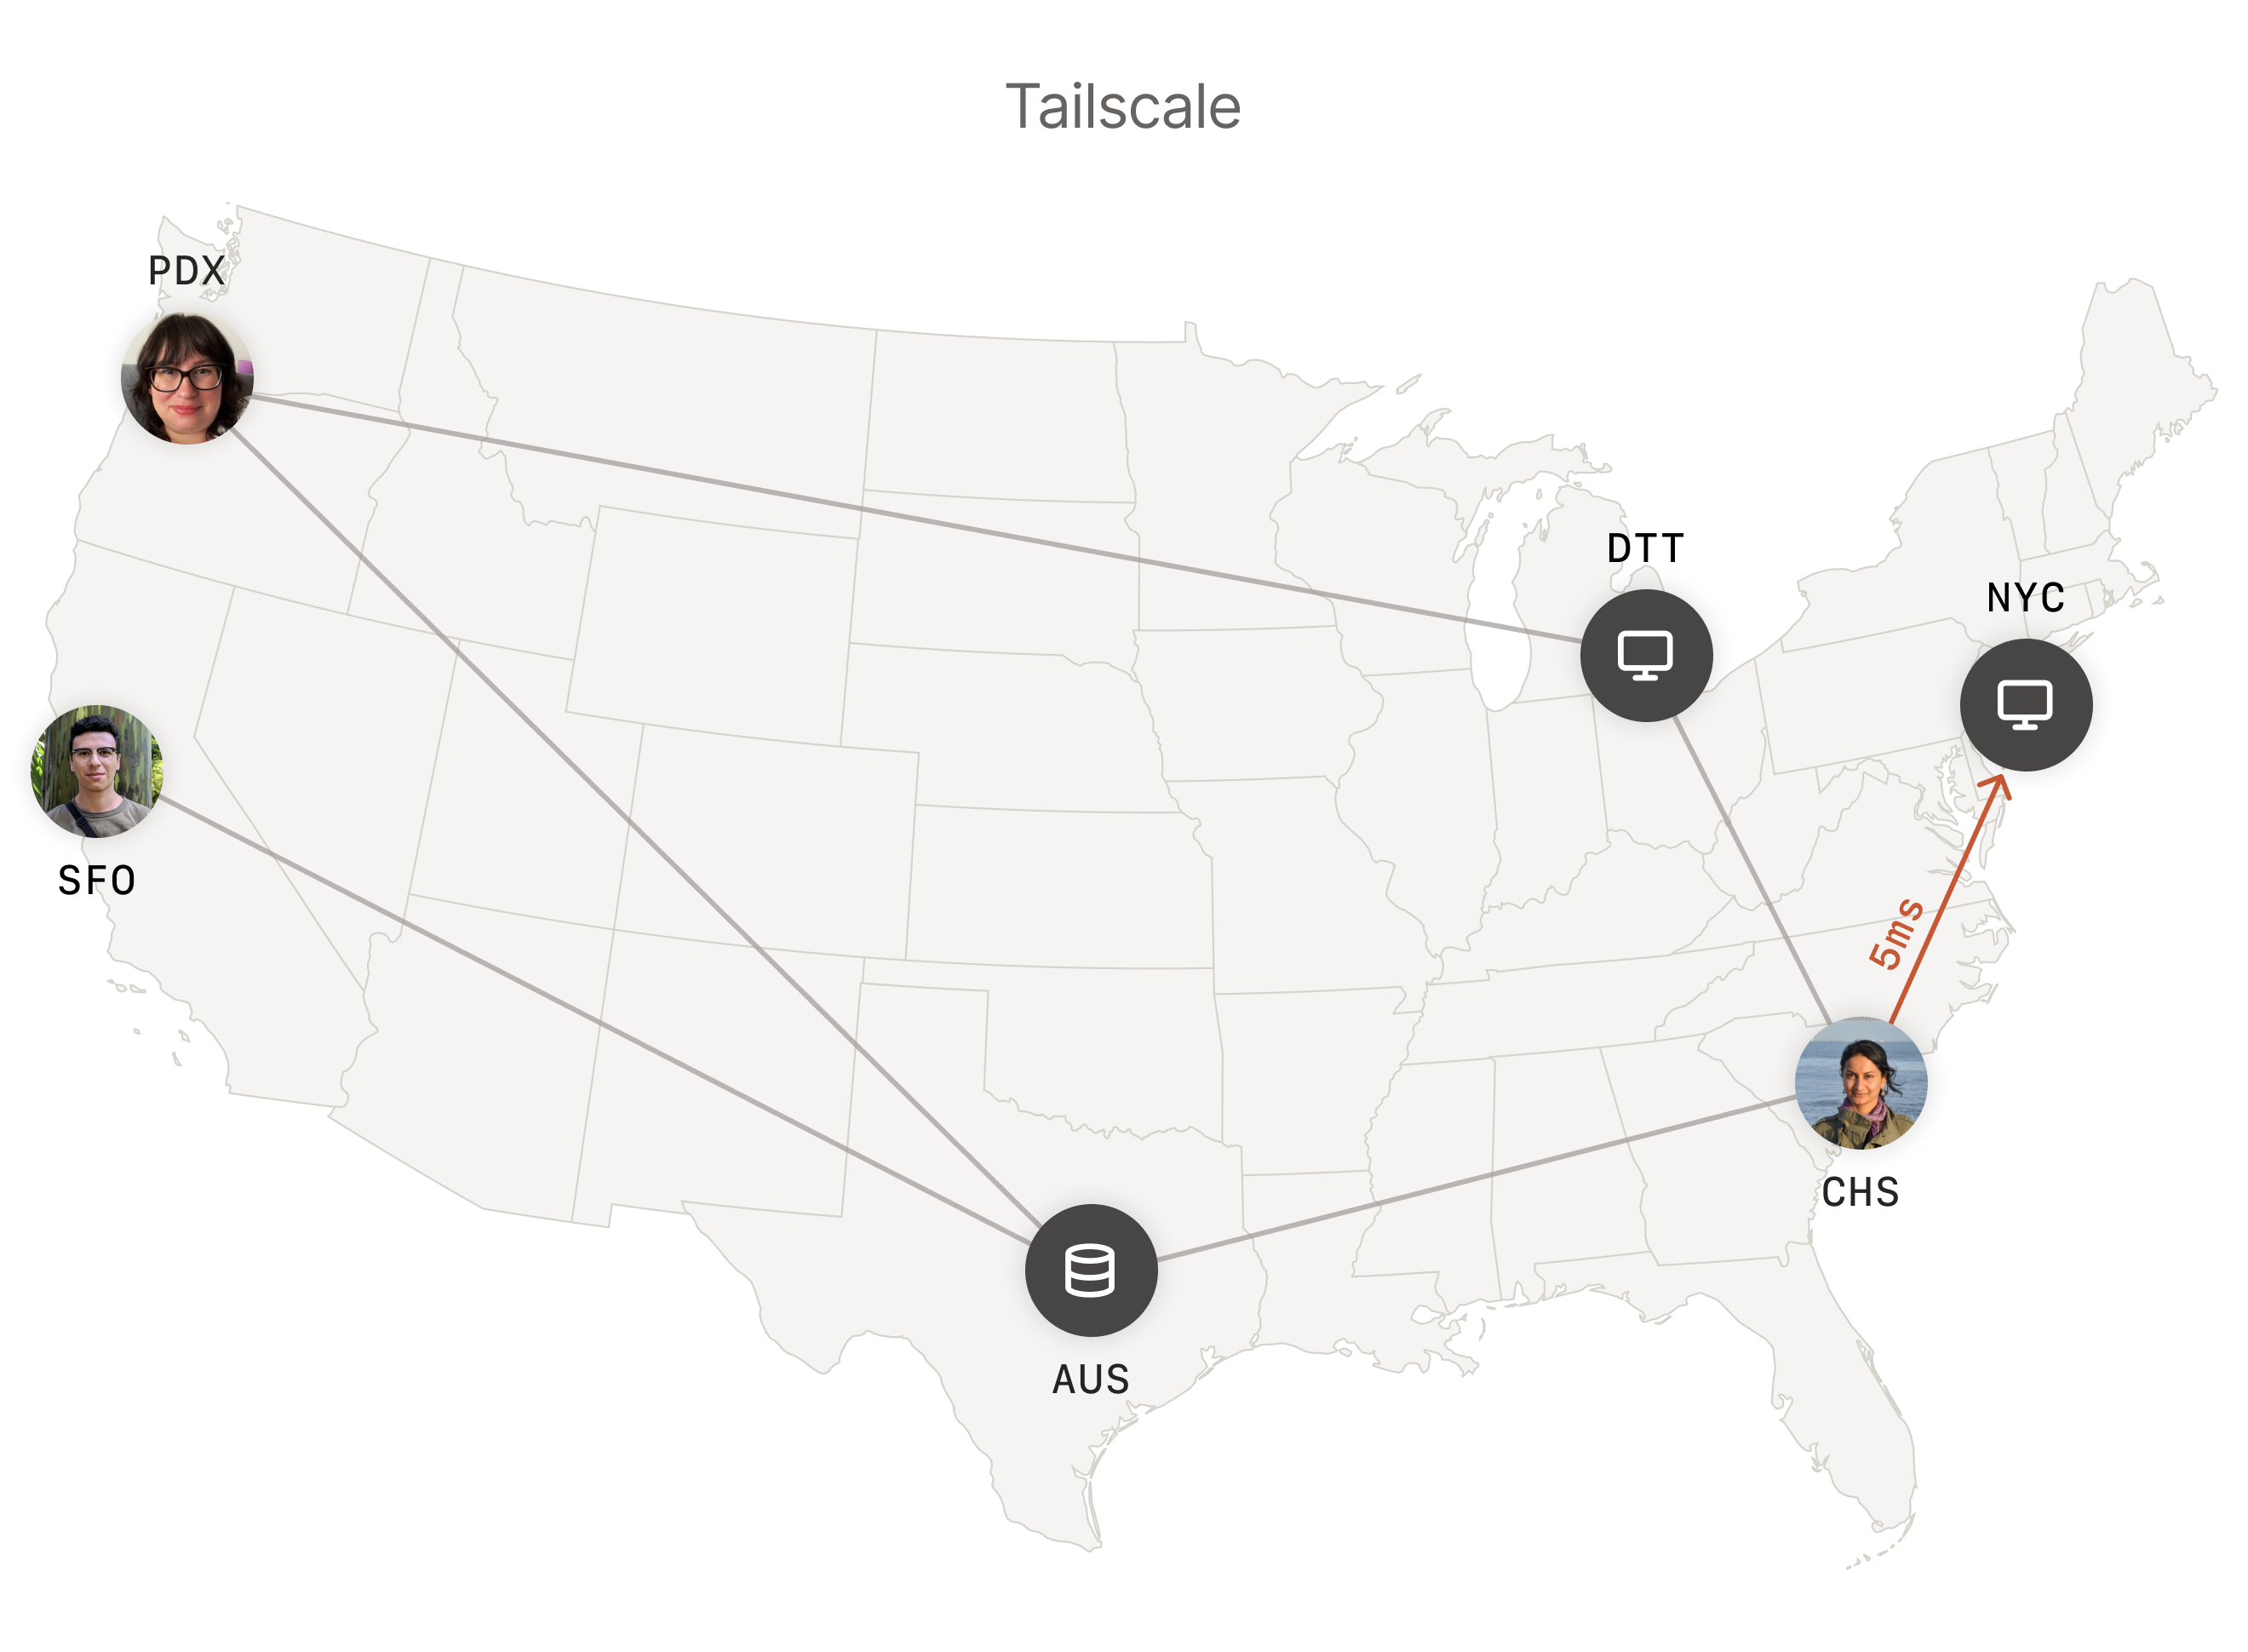
Bild: Tailscale · Källa
Tailscale erbjuder en modern, zero trust-anslutningsplattform som utnyttjar WireGuard, idealisk för säker peer-to-peer-nätverk mellan enheter, vilket ersätter äldre VPN-lösningar med minimal konfiguration och skalbara säkerhetsfunktioner.
Introduktion till Tailscale och dess huvudsyfte
Tailscale är en nätverksplattform utformad för att erbjuda säker och sömlös anslutning mellan enheter och tjänster utan den konfigurationskomplexitet som är typisk för traditionella VPN:er. Den använder en peer-to-peer-meshtopologi baserad på WireGuard-protokollet – en modern, öppen källkods VPN-teknik känd för sin minimalistiska design, starka kryptografi och höga prestanda. Tailscales design omfattar Zero Trust-nätverksprinciper som fokuserar på identitetsbaserad autentisering och finmaskig åtkomstkontroll. Detta gör den lämplig för en bred användargrupp, inklusive distansarbetande team, utvecklare, IT- och säkerhetsspecialister samt operatörer som hanterar distribuerade IoT- och AI-arbetsbelastningar. Genom att ersätta gamla VPN-, Secure Access Service Edge (SASE)- och Privileged Access Management (PAM)-lösningar syftar Tailscale till att förenkla säker nätverksåtkomst i komplexa moln- och hybridmiljöer.
Grundläggande arkitektur och mekanismer
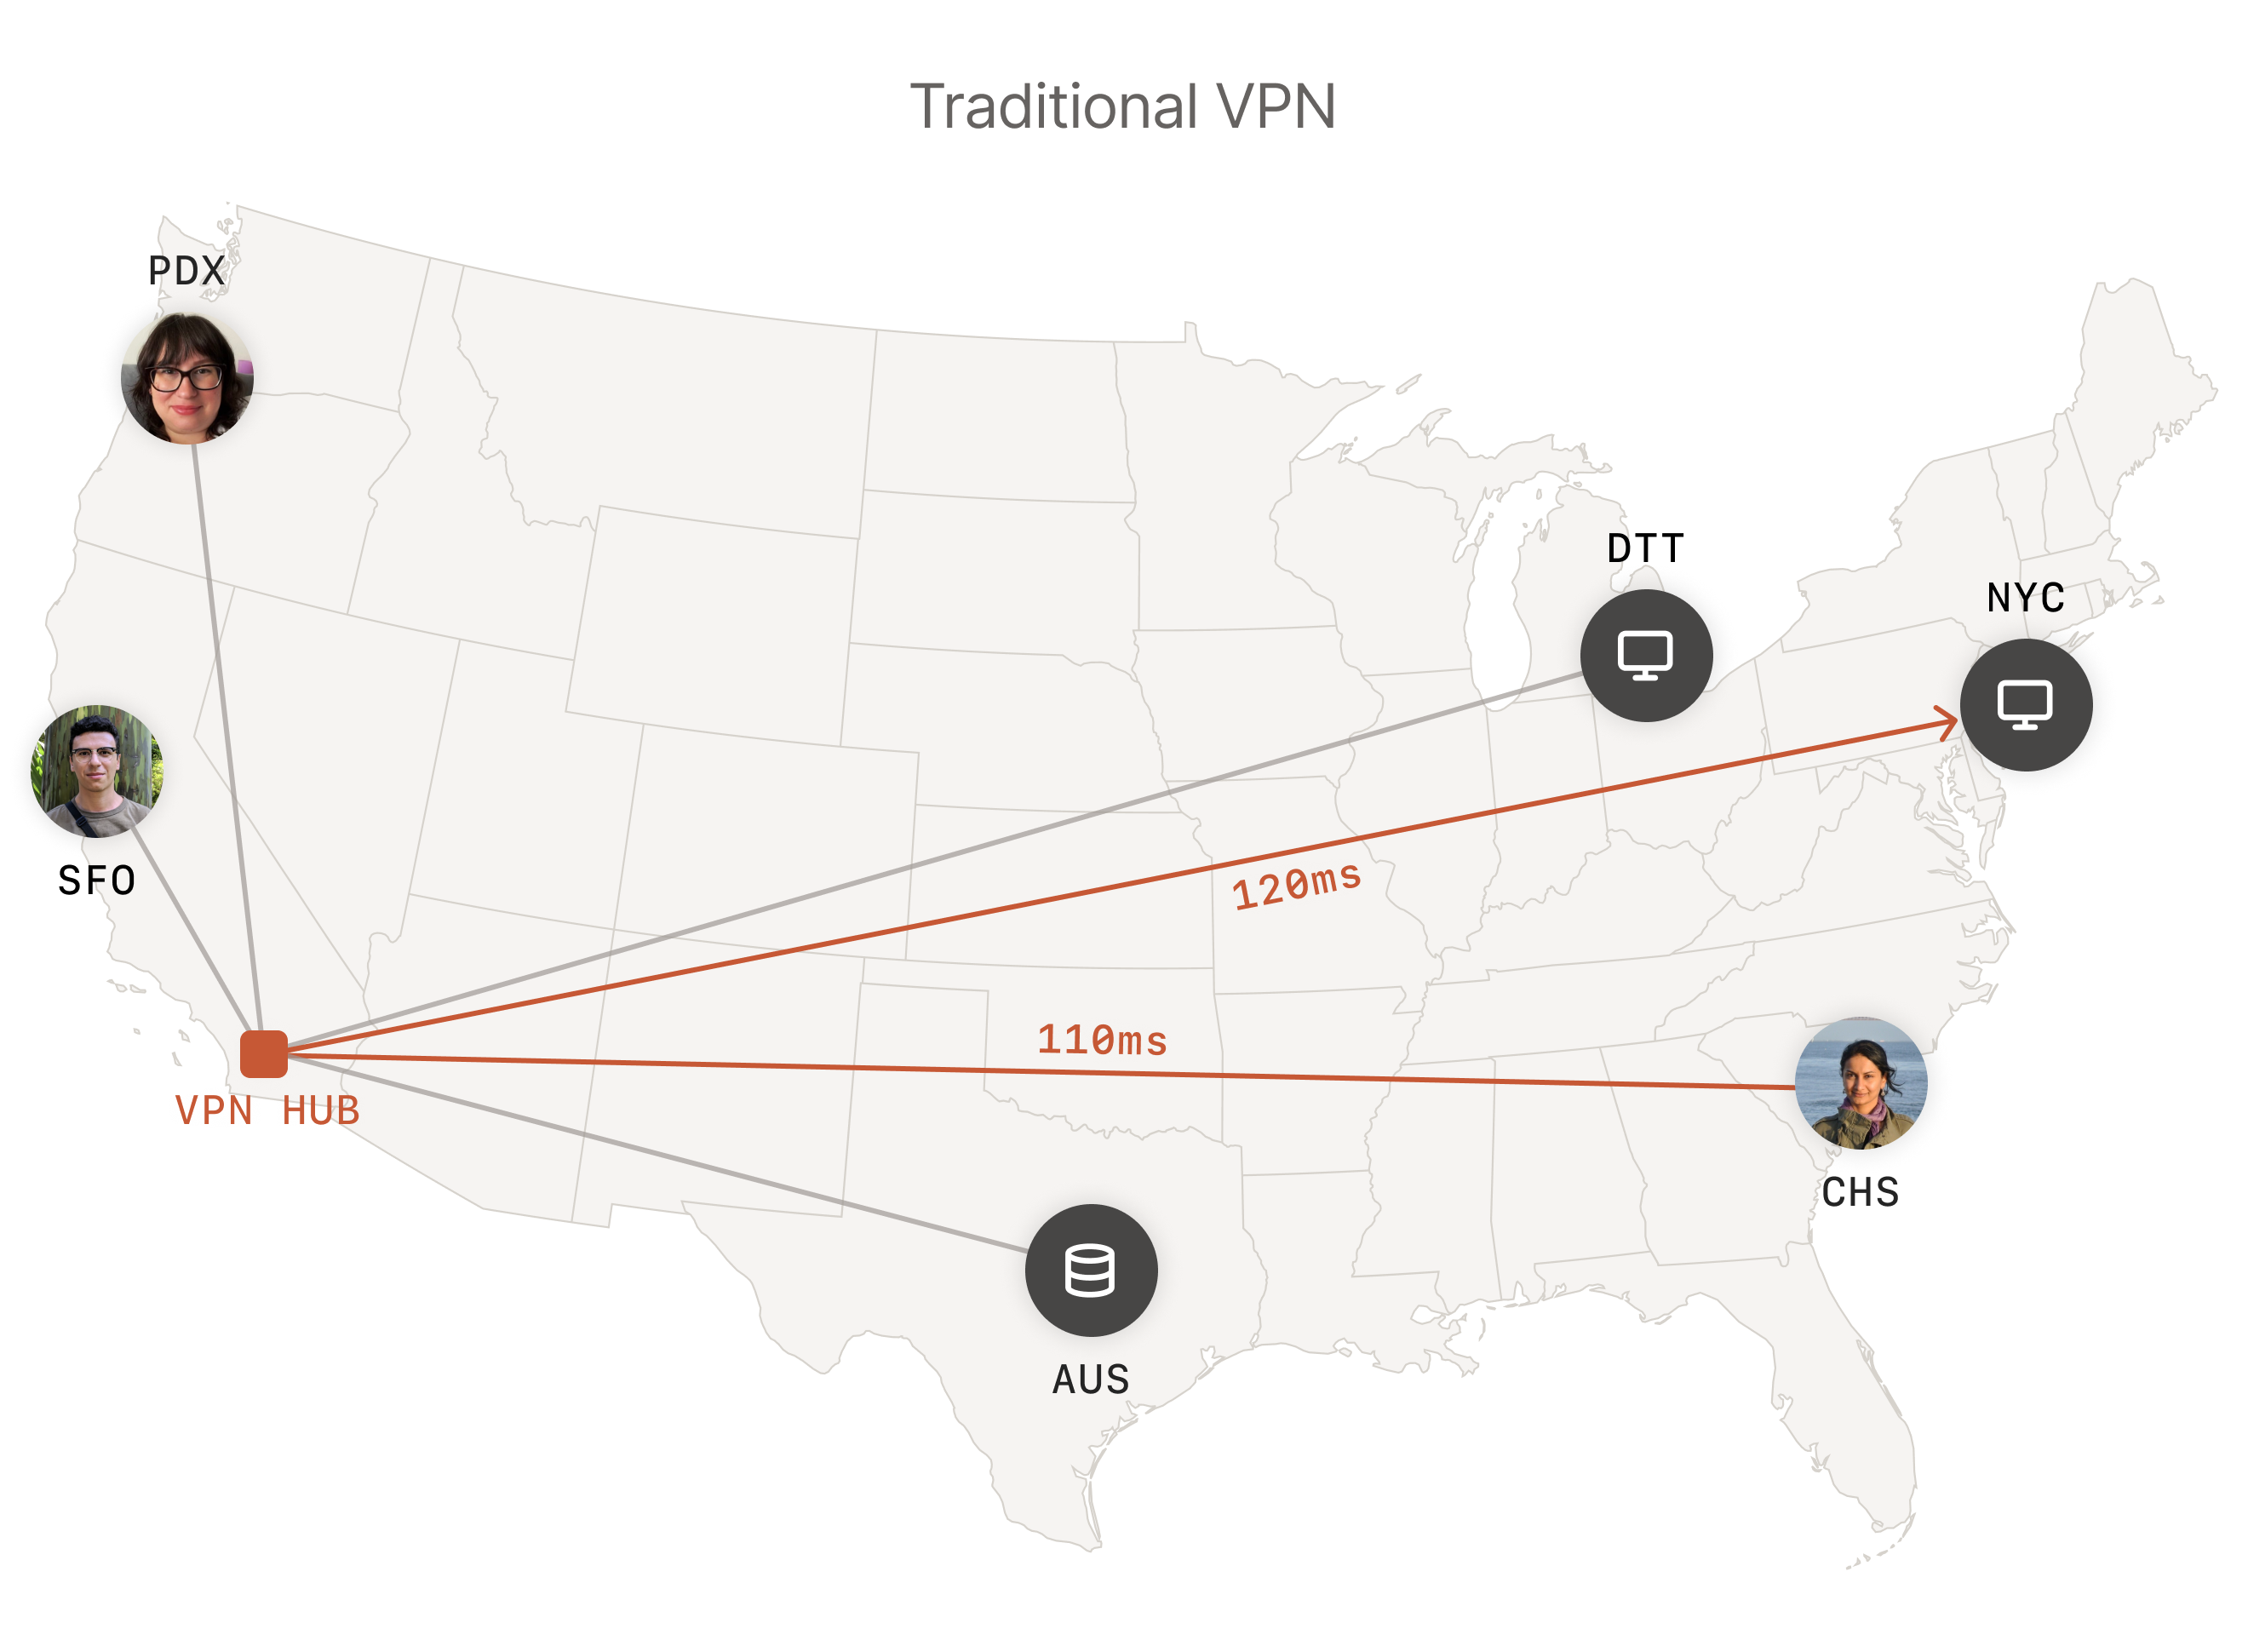
Kärnan i Tailscale är konceptet "tailnet", ett privat mesh-nätverk som automatiskt sätts ihop av enheter med Tailscale-klientprogramvara. Varje enhet etablerar änd-till-änd-krypterade WireGuard-tunnlar direkt med andra tailnet-deltagare, vilket möjliggör punkt-till-punkt-anslutning och undviker centraliserade flaskhalsar. Till skillnad från traditionella VPN:er som dirigerar trafik genom en enda gateway minskar denna decentralisering fördröjningar och risken för en enda felpunkt. För fall där central kontroll över trafiken behövs, som efterlevnad av egress-policyer eller routing via specifika geografiska platser, stödjer Tailscale exit-noder som fungerar som konventionella VPN-gateways. Kontrollplanet hanterar enhetsautentisering och koordinering men vidarebefordrar inte användardata, vilket bevarar sekretessen samtidigt som nyckelhantering förenklas.
Förenklad installation och användarupplevelse
Tailscale betonar snabb och användarvänlig distribution. Efter att ha skapat ett konto och autentiserat några enheter skapas en tailnet automatiskt med standardåtkomstpolicyer som oftast räcker för många scenarier. Användare installerar Tailscale-klienten på sina enheter utan att behöva konfigurera brandväggsregler, portvidarekoppling eller komplex NAT-traversering – dessa hanteras transparent. Detta "zero-config"-förhållningssätt sänker de tekniska trösklarna för säker nätverkshantering och gör det möjligt för både IT-proffs och mindre tekniskt kunniga användare att snabbt etablera säkra privata nätverk.
Säkerhetsmodell och integritetsfunktioner
Tailscales säkerhetsmodell använder moderna kryptografiska bästa praxis ärvda från WireGuard och erbjuder stark änd-till-änd-kryptering mellan enheter. Plattformens identitetscentrerade modell säkerställer att anslutningar endast etableras mellan autentiserade, auktoriserade enheter, vilket upprätthålls av robusta åtkomstkontroller och mekanismer som Tailnet Lock, som begränsar nätverksinträden till godkända enheter. Separationen mellan kontroll- och dataplan innebär att autentisering och enhetskoordination sker via kontrollplanet, medan faktisk datatrafik flödar direkt mellan enheterna, vilket bibehåller datakonfidentialitet och integritet.
Skalbarhet och anpassningsbarhet
Tailscales distribuerade mesh-nätsdesign gör att den kan skalas från individuella personliga nätverk upp till stora företag geografiskt spridda. Att lägga till fler enheter eller användare påverkar prestandan minimalt eftersom peer-to-peer-naturen eliminerar centrala flaskhalsar. Den integreras agnostiskt med befintliga identitetsleverantörer och infrastruktur, vilket möjliggör smidig adoption i varierande IT-ekosystem. Denna anpassningsförmåga säkerställer att när organisationer växer eller ändrar sina behov behåller Tailscale sin säkerhetsnivå och nätverksprestanda utan omfattande omkonfiguration.
Exempel på användningsfall 1: Samarbeta mellan distribuerade utvecklare
**Användare och uppgift:** Distribuerade mjukvaruutvecklare behöver säker, lågfördröjd anslutning för att dela backend-tjänster och samarbeta i pågående projekt.
**Förutsättningar:** Varje utvecklare installerar Tailscale-klienten på sina enheter och går med i ett gemensamt tailnet autentiserat via ett organisatoriskt eller personligt konto.
**Steg:** När enheter autentiserats etableras anslutningar till tailnet automatiskt. Identitetsbaserade åtkomstkontroller styr vilka tjänster och enheter varje utvecklare kan nå. Utvecklarna får tillgång till backend-tjänster, databaser eller testservrar direkt över krypterade tunnlar.
**Lyckat resultat:** Utvecklarna kommunicerar säkert och enkelt utan VPN-komplexitet, med direkta enhet-till-enhet-anslutningar, minimal fördröjning och sömlös brandväggsgenomgång.
**Begränsningar och kontroller:** Internetåtkomst krävs på alla enheter. Administratörer bör tillämpa strikt åtkomstpolicy för att förhindra obehörig resursåtkomst. Integration med CI/CD-pipelines kräver hänvisning till officiell dokumentation för säker automatisering.
Exempel på användningsfall 2: IT-hantering av distribuerad företagsstyrka
**Användare och uppgift:** IT-administratörer vill tillhandahålla säker fjärråtkomst till interna resurser för anställda och kontraktörer med minimal teknisk börda.
**Förutsättningar:** Organisationen skapar Tailscale-konton kopplade till företagsidentitetsleverantörer (t.ex. Single Sign-On) och centraliserar policyhantering.
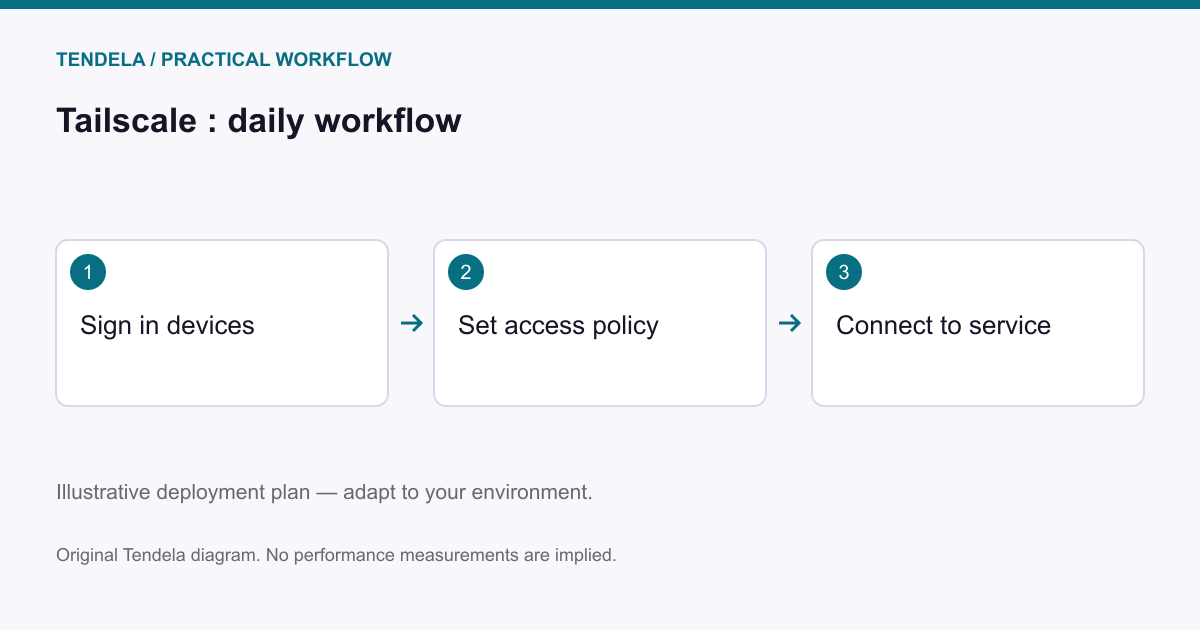
**Steg:** Fjärranvändare installerar klienten, autentiserar med företagsuppgifter och får automatiskt lämplig åtkomst till interna resurser baserat på policy. Zero Trust-principer upprätthålls dynamiskt med revisionsloggning.
**Lyckat resultat:** Användare ansluter säkert utan komplicerade VPN-klientkonfigurationer. IT får centraliserad kontroll och insyn, med möjlighet att omedelbart återkalla eller justera åtkomst samt granska sessioner.
**Begränsningar och kontroller:** Beroende av extern identitets- och kontrollinfrastruktur skapar operativa beroenden. Regelbundna policygranskningar är nödvändiga för att undvika privilegiekrypning. Efterlevnad av organisationsövervakning och rapporteringskrav måste verifieras enligt aktuell dokumentation.
Exempel på användningsfall 3: Åtkomst till hemmabio-server för entusiaster
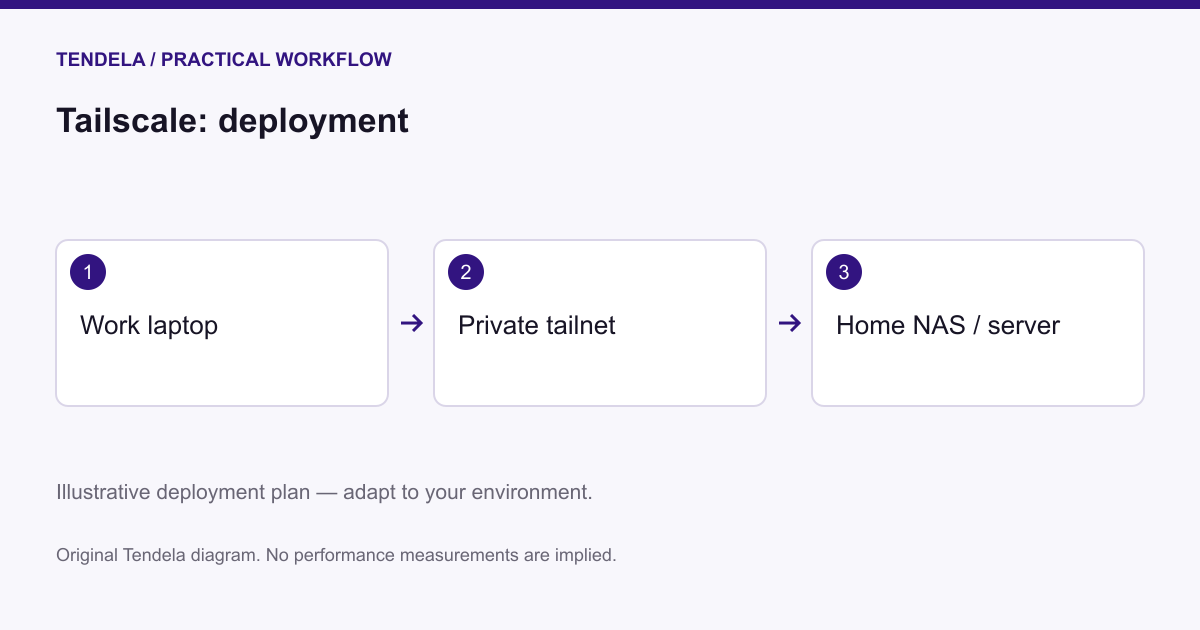
**Användare och uppgift:** Enskilda användare vill nå personliga mediaservrar på distans utan att exponera enheterna för det publika internet eller komplicerade nätverksinställningar.
**Förutsättningar:** Mediaservern och klientenheterna installerar Tailscale-klienter och kopplas till ett personligt tailnet.
**Steg:** Efter enhetsautentisering kopplar klientenheterna direkt via krypterade tunnlar till mediaservern utan behov av portvidarekoppling.
**Lyckat resultat:** Användarna njuter av privat, pålitlig och lågfördröjd mediaströmning på distans utan offentliga IP-exponeringar eller brandväggsändringar.
**Begränsningar och kontroller:** Lyckad enhetsupptäckt beror på Tailscales infrastruktur. Komplexa hemnätverk kan kräva att avancerade rutingfunktioner i dokumentationen granskas.
Exempel på användningsfall 4: Säker hantering av IoT-enhetsflottor
**Användare och uppgift:** Driftteam hanterar tusentals IoT-enheter globalt spridda och behöver säker, granskningsbar åtkomst utan att exponera enheterna mot det publika internet.
**Förutsättningar:** IoT-enheter kör Tailscale-klienter (där stöd finns) eller ansluter via gateways till tailnet. DevOps konfigurerar centraliserade identitets- och åtkomstpolicyer.
**Steg:** Varje IoT-enhet ansluter till tailnet och etablerar krypterade tunnlar till management-konsoler eller automationssystem. Felfri mesh-topologi säkerställer att enheter förblir nåbara även vid vissa nätverksfel.
**Lyckat resultat:** Driftteam kan fjärrövervaka och uppdatera säkert med finmaskig, loggad åtkomst, vilket undviker säkerhetsrisker med exponerade enhetspunkter.
**Begränsningar och kontroller:** Hårdvaru- eller OS-begränsningar kan begränsa Tailscale-stöd på vissa IoT-enheter; gateways kan krävas. Nätverksbegränsningar som UDP-blockering eller restriktiva brandväggar kan kräva ytterligare konfiguration enligt dokumentation.
Plattformskompatibilitet och nätverkskrav
Tailscale stöder Windows, macOS, Linux, iOS och Android och möjliggör bred plattformsanslutning. Underliggande WireGuard-protokoll kräver UDP-stöd för tunnlar; även om Tailscale automatiskt hanterar NAT-traversering och brandväggsgenomsläpp kan vissa restriktiva nätverksmiljöer kräva manuella justeringar, beskrivna i officiella guider. För företagsanvändning stöds integration med identitetsleverantörer och Single Sign-On-system men måste konfigureras enligt organisationspolicy.
Administrativa och underhållsaspekter
Löpande drift fokuserar på att hantera användar- och enhetsåtkomstkontroller, uppdatera klientprogramvara för säkerhetspatchar och revidera nätverksanvändning. Eftersom kontrollplanet automatiserar nyckelhantering och koordinering ligger fokus på styrning snarare än nätverksunderhåll på låg nivå. Periodisk granskning av enhetsmedlemskap och åtkomstpolicyer är avgörande för att upprätthålla säkerhet och efterlevnad, särskilt i dynamiska eller storskaliga miljöer.
Säkerhetsgränser och operativa överväganden
Även om all datatrafik skyddas av stark änd-till-änd-kryptering, beror Tailscales säkerhet på identitetsleverantörers och kontrollplans integritet. Kompromettering av dessa komponenter kan exponera tailnet. Remote-enheter utanför tailnet kan inte kommunicera utan routing via exit-noder eller gateways, vilket påverkar arkitekturval. Organisationer med strikta lokala routningsregler eller krav på helt egenhostade kontrollplaner bör utvärdera om Tailscale uppfyller deras behov.
Lämplighet och målgrupp
Tailscale passar team och organisationer som söker snabb, säker anslutningsdistribution utan att underhålla komplex VPN-infrastruktur. Den är attraktiv för utvecklare, IT-administratörer och säkerhetsteam som hanterar geografiskt spridda medarbetare, multicloud-arbetsbelastningar eller IoT-flottor. Den är mindre lämplig i miljöer som kräver enbart lokala kontrollplaner eller mycket restriktiva nätverksförhållanden som inaktiverar UDP-trafik.
---
Denna recension baseras på Tailscales officiella dokumentation per 30 september 2025 och presenterar leverantörsbeskrivna funktioner, arkitekturer och typiska användningsfall utan oberoende testning eller prestandavalidering. Intresserade läsare bör konsultera senaste officiella resurser för detaljerade implementeringskrav och kompatibilitetsanvisningar.
Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto