
Tailscale: Praktisks Zero Trust VPN un droša tīkla savienojuma risinājums izkliedētiem komandām un IoT
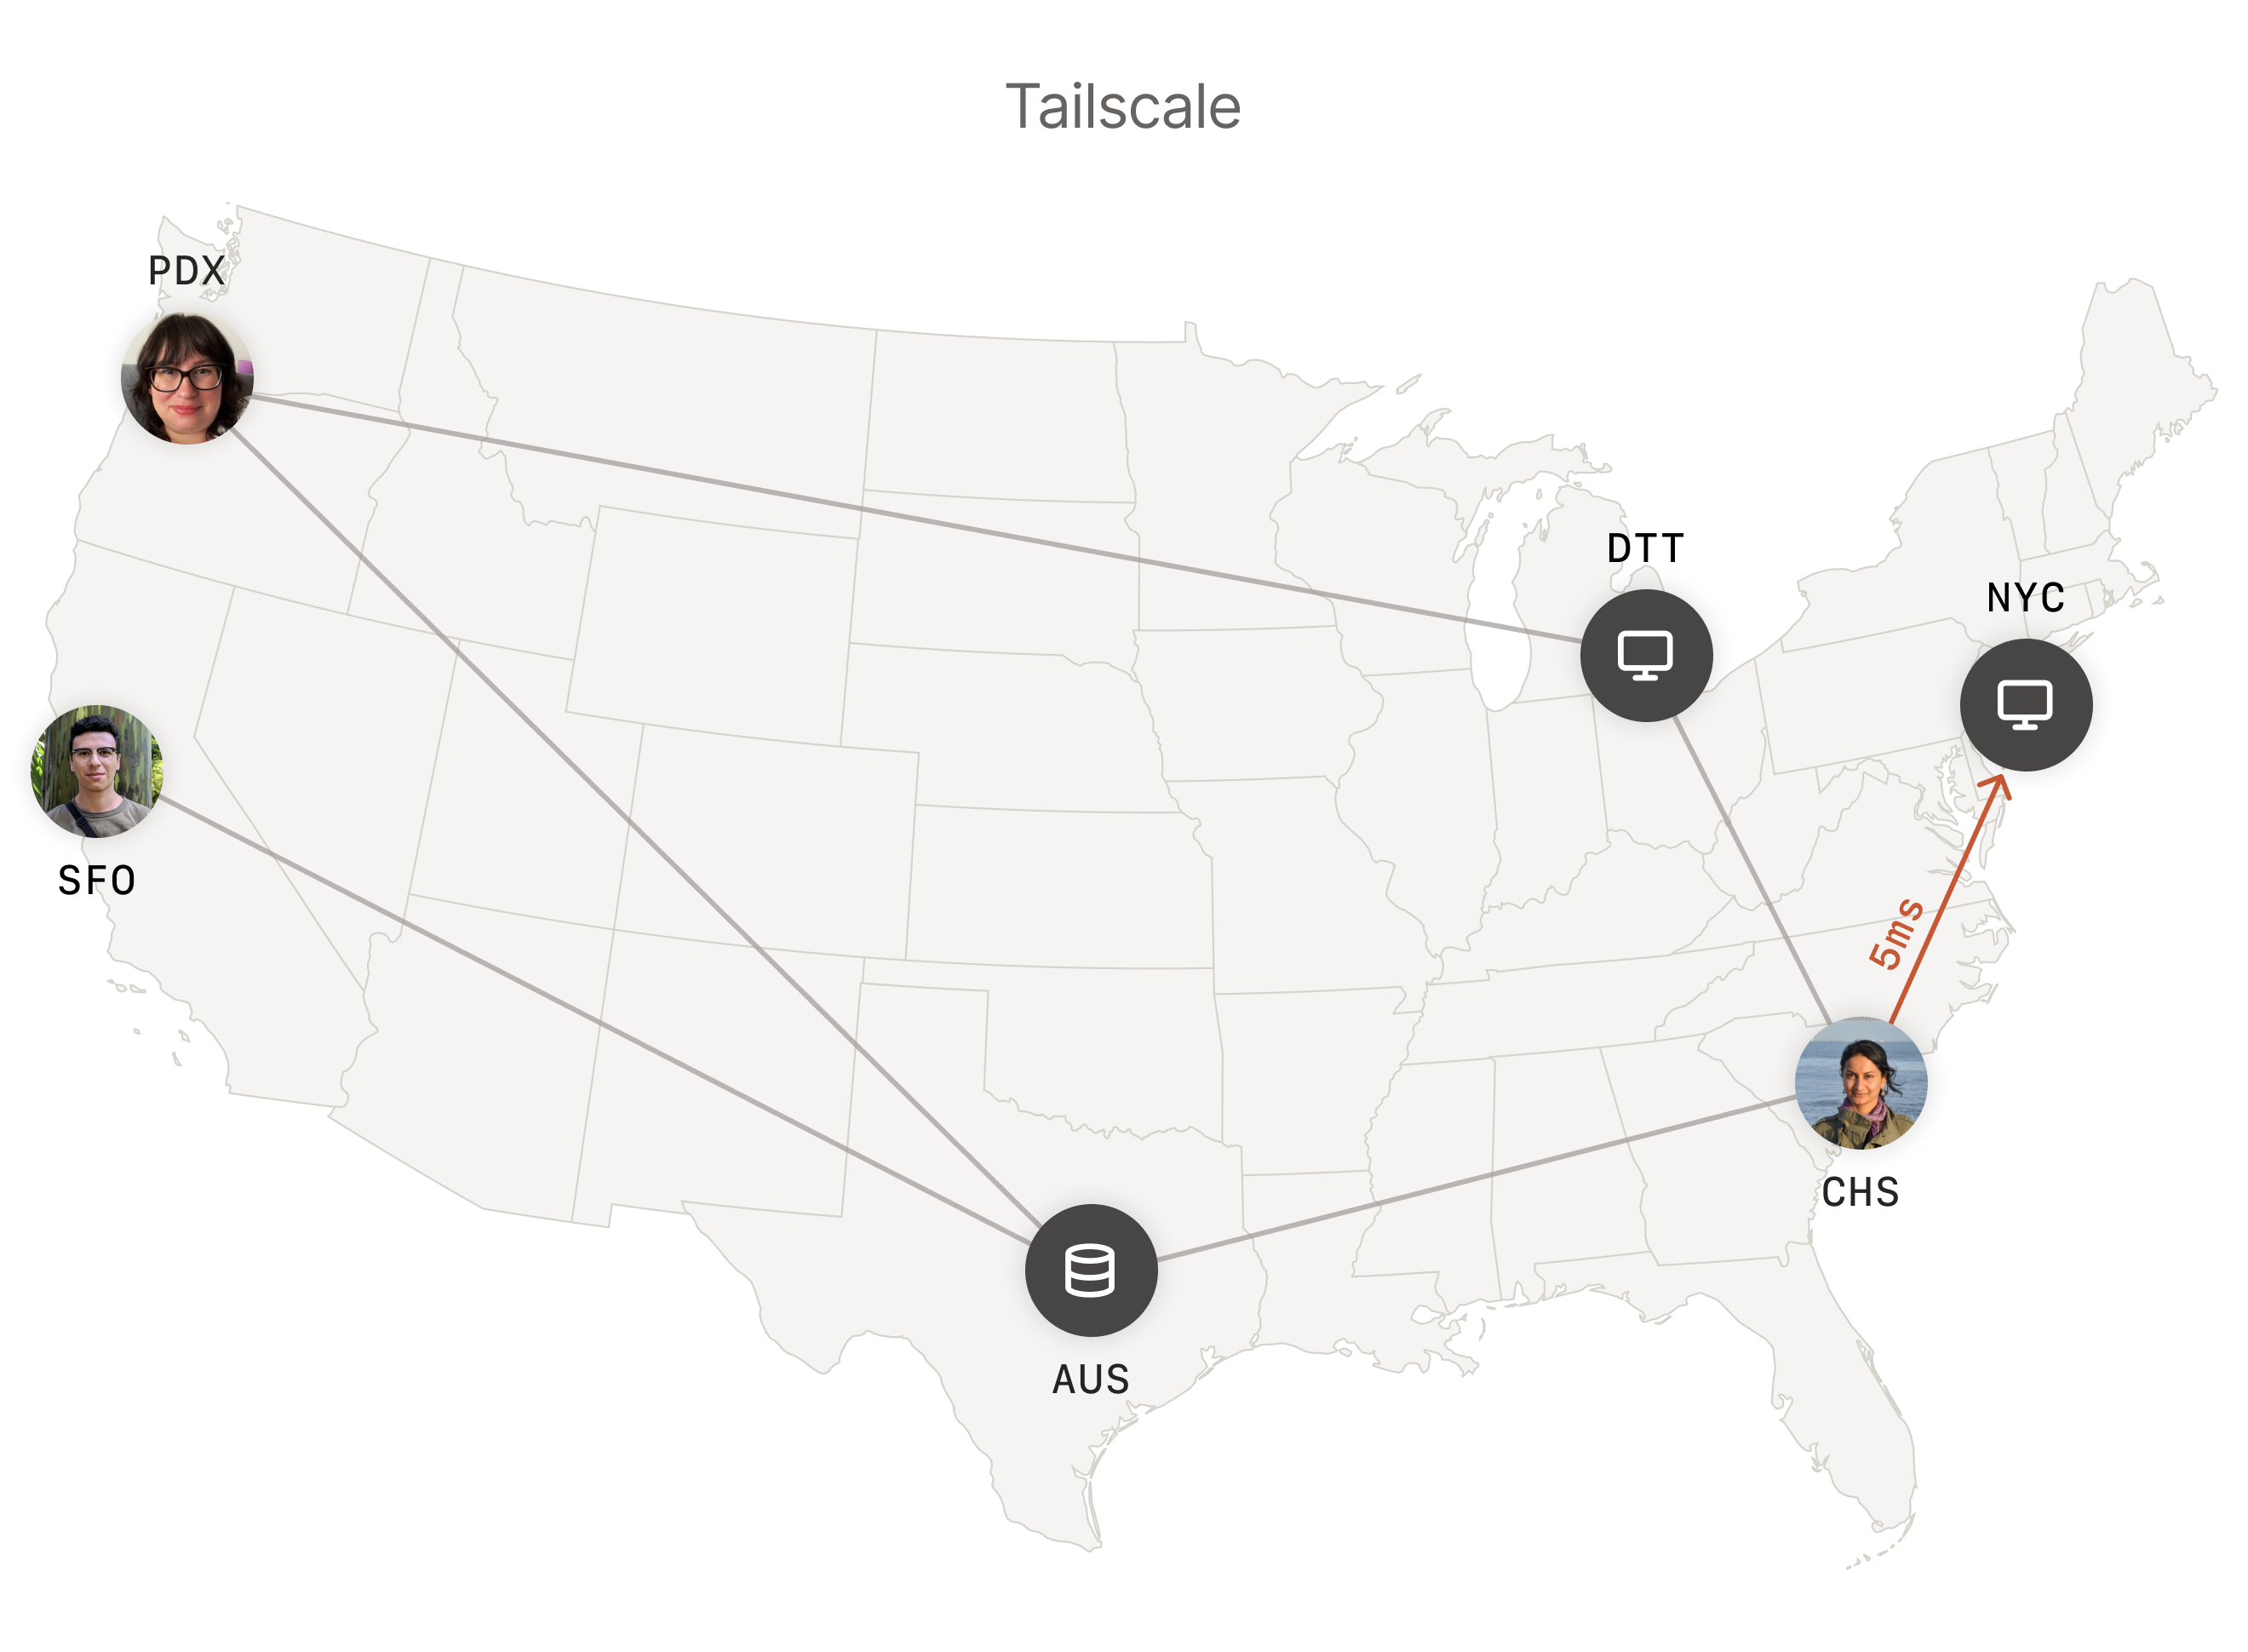
Attēls: Tailscale · Avots
Tailscale piedāvā modernu Zero Trust savienojuma platformu, izmantojot WireGuard, kas ir ideāli piemērota drošai vienam pie viena tīkla izveidei starp ierīcēm, aizvietojot vecās VPN sistēmas ar minimālu konfigurāciju un mērogojamiem drošības līdzekļiem.
Ievads Tailscale un tā pamatmērķī
Tailscale ir tīkla platforma, izstrādāta, lai nodrošinātu drošu un nevainojamu savienojamību starp ierīcēm un pakalpojumiem bez konfigurācijas sarežģījumiem, kas raksturīgas tradicionālajiem VPN. Tā izmanto vienam pie viena mezgla topoloģiju, balstoties uz WireGuard protokolu — modernu, atvērtā pirmkoda VPN tehnoloģiju, kas izceļas ar minimālistisku dizainu, spēcīgu kriptogrāfiju un augstu veiktspēju. Tailscale dizains ievēro Zero Trust tīkla principus, kas fokusējas uz identitātes balstītu autentifikāciju un smalku piekļuves kontroli. Tas padara to piemērotu plašam lietotāju lokam, tostarp attāli strādājošām komandām, izstrādātājiem, IT un drošības profesionāļiem, kā arī operatoriem, kas pārvalda izkliedētas IoT un mākslīgā intelekta darba slodzes. Aizvietojot vecās VPN, Secure Access Service Edge (SASE) un Privileged Access Management (PAM) risinājumus, Tailscale cenšas vienkāršot drošu tīkla piekļuvi sarežģītās mākoņa un hibrīdvidēs.
Pamatbūve un mehānismi
Tailscale centrālais elements ir "tailnet" — privāts mezgla tīkls, kas automātiski veidojas no ierīcēm, kurās darbojas Tailscale klienta programmatūra. Katrs ierīces veido galapunkta līdz galapunktam šifrētus WireGuard tuneļus tieši ar citiem tailneta dalībniekiem, nodrošinot punkt-punkt savienojumu un novēršot centralizētas sastrēgumvietas. Atšķirībā no tradicionālajiem VPN, kas virza trafiku caur vienu vārteju, šī decentralizācija samazina latentumu un viena saplūšanas punkta kļūmes risku. Tomēr, lai nodrošinātu centralizētu trafika kontroli, piemēram, izejas politiku īstenošanu vai maršrutēšanu caur noteiktām ģeogrāfiskām vietām, Tailscale atbalsta izejas mezglus (exit nodes), kas darbojas kā tradicionālas VPN vārtejas. Kontroles slānis pārvalda ierīču autentifikāciju un koordināciju, bet netranslēt lietotāju datus, saglabājot privātumu un vienkāršojot atslēgu pārvaldību.
Vienkāršota iestatīšana un lietotāja pieredze
Tailscale uzsver ātru un lietotājam draudzīgu izvietošanu. Pēc konta izveides un dažādu ierīču autentifikācijas automātiski tiek izveidots tailnets ar noklusējuma piekļuves politikām, kas bieži vien ir pietiekamas daudziem scenārijiem. Lietotāji instalē Tailscale klientu savās ierīcēs bez nepieciešamības konfigurēt ugunsmūra noteikumus, portu pāradresāciju vai sarežģītu NAT šķērsošanu — tas tiek pārvaldīts caurspīdīgi. Šī “bez konfigurācijas” pieeja samazina tehniskās barjeras drošu tīklu izveidei, ļaujot ne tikai IT profesionāļiem, bet arī mazāk tehniskiem lietotājiem ātri izveidot drošus privātos tīklus.
Drošības modelis un privātuma funkcijas
Tailscale drošības modelis izmanto mūsdienīgus kriptogrāfijas labākos paraugus, kas pārņemti no WireGuard, nodrošinot spēcīgu gala līdz galam šifrēšanu starp ierīcēm. Platformas identitātes centrētais modelis garantē, ka savienojumi tiek izveidoti tikai starp autentificētām un autorizētām ierīcēm, ko uzrauga stingras piekļuves kontroles politikas un mehānismi, piemēram, Tailnet Lock, kas ierobežo tīkla papildināšanu tikai apstiprinātām ierīcēm. Kontroles un datu slāņu atdalīšana nozīmē, ka autentifikācija un ierīču koordinācija notiek kontroles slānī, kamēr faktiskie datu plūsmas tieši starp ierīcēm saglabā datu konfidencialitāti un integritāti.
Mērogojamība un pielāgojamība
Tailscale izkliedētā mezgla tīkla dizains ļauj mērogot no personiskiem tīkliem līdz plašiem ģeogrāfiski izkliedētiem uzņēmumiem. Ierīču vai lietotāju pievienošanai ir minimāla ietekme uz veiktspēju, jo peer-to-peer raksturs novērš centrālās sastrēgumvietas. Tas integrējas ar esošajiem identitātes nodrošinātājiem un infrastruktūru, nodrošinot gludu ieviešanu dažādās IT ekosistēmās. Šī pielāgošanās spēja nodrošina, ka organizācijām augot vai mainoties prasībām, Tailscale saglabā drošības pozīciju un tīkla veiktspēju bez plaši jāpārkonfigurē.
Lietojuma piemērs 1: Attālināta izstrādātāju sadarbība
**Lietotājs un uzdevums:** Izkliedēti programmatūras izstrādātāji nepieciešama droša, zemas latentuma savienojamība, lai koplietotu backend pakalpojumus un sadarboties pie projekta.
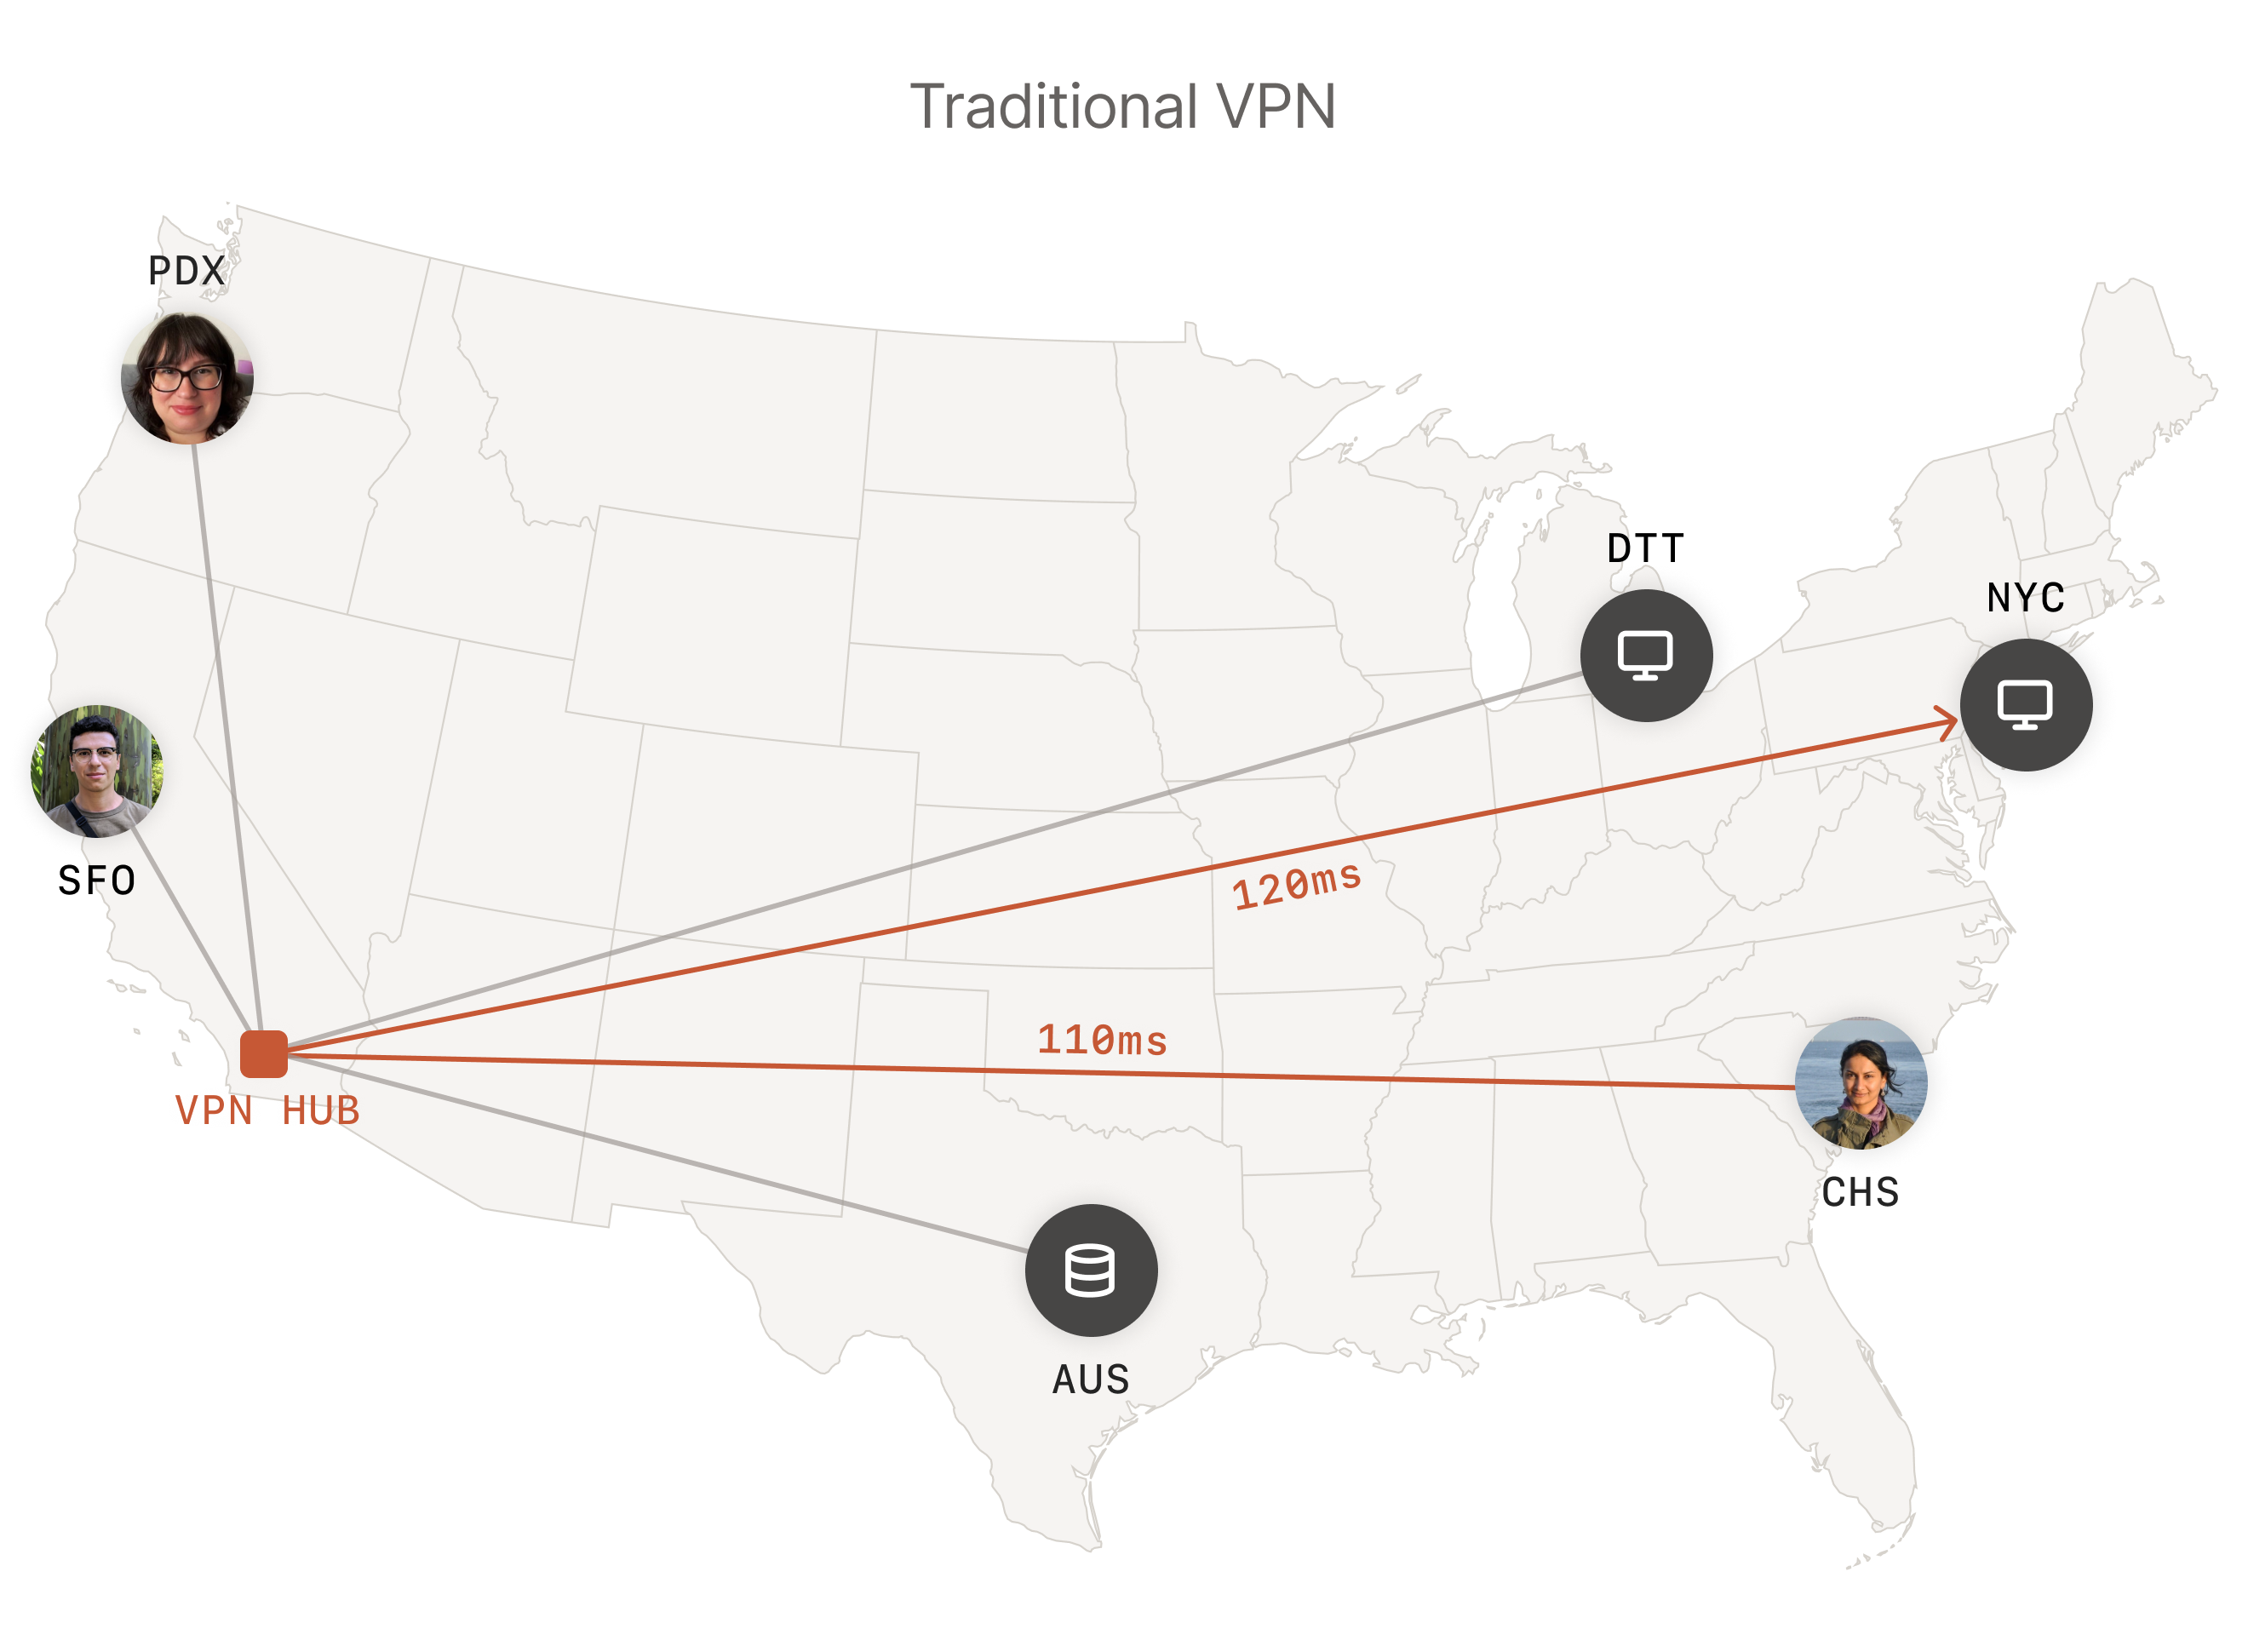
**Priekšnosacījumi:** Katrs izstrādātājs uz savām ierīcēm instalē Tailscale klientu un pievienojas kopīgam tailnetam, autentificējoties ar organizācijas vai personīgo kontu.
**Soļi:** Ierīces autentifikācijas laikā savienojumi ar tailnetu tiek izveidoti automātiski. Identitātes balstīta piekļuves kontrole regulē, kuriem pakalpojumiem un ierīcēm katrs izstrādātājs var piekļūt. Izstrādātāji piekļūst backend pakalpojumiem, datu bāzēm vai testēšanas serveriem tieši pāri šifrētiem tuneļiem.
**Veiksmīgs rezultāts:** Izstrādātāji komunicē droši un viegli, bez VPN sarežģījumiem, bauda tiešu ierīču savienojumu ar minimālu latentumu un nemanāmu ugunsmūra šķērsošanu.
**Ierobežojumi un pārbaudes:** Visām ierīcēm nepieciešama interneta pieslēgums. Administratori jāuzstāda stingras piekļuves politikas, lai novērstu neatļautu resursu piekļuvi. Integrācija ar CI/CD plūsmām prasa atsauces uz oficiālo dokumentāciju, lai nodrošinātu drošu automatizāciju.
Lietojuma piemērs 2: IT pārvaldība izkliedētai uzņēmuma darbaspēkam
**Lietotājs un uzdevums:** IT administratori vēlas nodrošināt drošu attālinātu piekļuvi iekšējiem resursiem darbiniekiem un līgumstrādniekiem ar minimālu tehnisko slodzi.
**Priekšnosacījumi:** Organizācija izveido Tailscale kontus, kas sasaistīti ar korporatīvajiem identitātes nodrošinātājiem (piemēram, Single Sign-On) un centralizēto politikas pārvaldību.
**Soļi:** Attālinātie lietotāji instalē klientu, autentificējas ar korporatīvajām akreditācijām un automātiski iegūst atbilstošu piekļuvi iekšējiem resursiem atbilstoši politikām. Zero Trust principi tiek dinamiski piemēroti ar audita žurnāliem.
**Veiksmīgs rezultāts:** Lietotāji droši pieslēdzas bez sarežģītu VPN klientu iestatīšanas. IT iegūst centralizētu kontroli un pārredzamību ar spēju tūlītēji atsaukt vai regulēt piekļuvi un audita sesijas.
**Ierobežojumi un pārbaudes:** Atkarība no ārējās identitātes un kontroles infrastruktūras ievieš ekspluatācijas riskus. Nepieciešamas regulāras politiku pārskatīšanas, lai izvairītos no privilēģiju izplūšanas. Atbilstība organizācijas uzraudzības vai ziņošanas prasībām jāverificē pret spēkā esošo dokumentāciju.
Lietojuma piemērs 3: Mājas multivides servera piekļuve entuziastiem
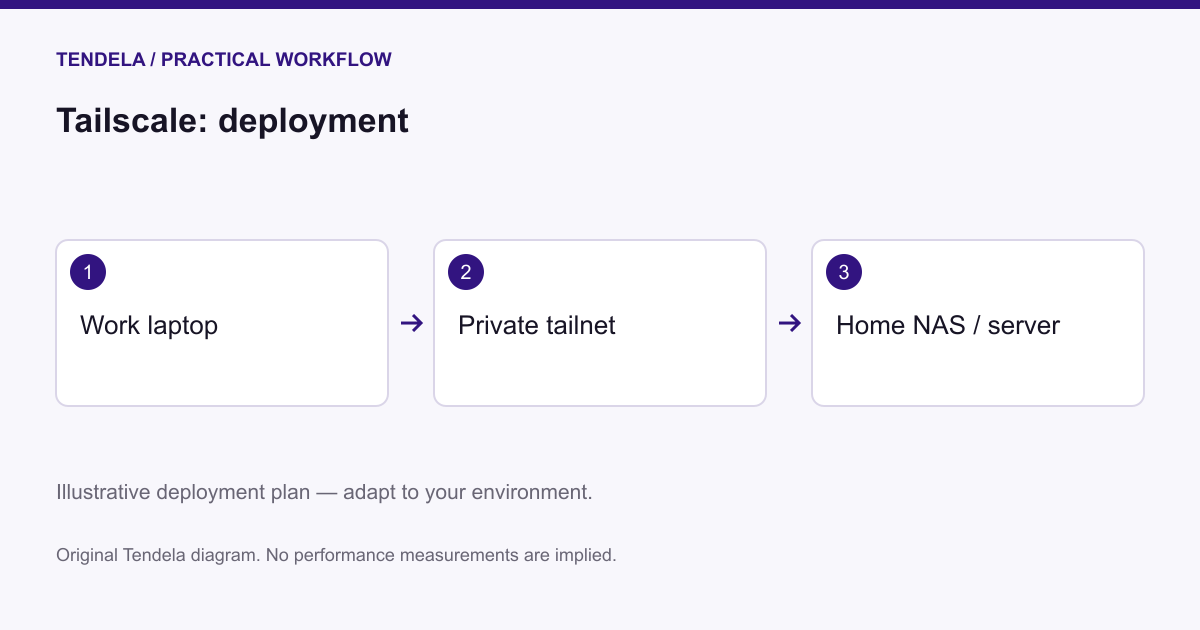
**Lietotājs un uzdevums:** Individuālie lietotāji vēlas attālināti piekļūt saviem mediju serveriem, nepakļaujot ierīces publiskajam internetam vai veicot sarežģītu tīkla konfigurāciju.
**Priekšnosacījumi:** Mediju serverim un klientu ierīcēm ir uzstādīts Tailscale klients un tās ir savienotas personiskā tailnetā.
**Soļi:** Pēc ierīču autentifikācijas klientu ierīces savienojas pār šifrētiem tuneļiem tieši ar mediju serveri bez nepieciešamības pēc portu pāradresācijas.
**Veiksmīgs rezultāts:** Lietotāji izbauda privātu, uzticamu un zemas latentuma multivides straumēšanu attālināti bez publiska IP atklāšanas vai ugunsmūra maiņām.
**Ierobežojumi un pārbaudes:** Veiksmīga ierīču atrašana ir atkarīga no Tailscale infrastruktūras. Sarežģītas mājas tīkla topoloģijas var prasīt oficiālajā dokumentācijā aprakstītās papildu maršrutēšanas funkcijas.
Lietojuma piemērs 4: IoT ierīču flotes droša pārvaldība
**Lietotājs un uzdevums:** Operāciju komandas pārvalda tūkstošiem IoT ierīču globāli un prasa drošu, auditējamu piekļuvi bez ierīču atvēršanas plašajam internetam.
**Priekšnosacījumi:** IoT ierīcēs darbojas Tailscale klienti (kur atbalstīts) vai tās savienojas ar tailnetu caur vārtiem. DevOps komandas konfigurē centralizētas identitātes un piekļuves politikas.
**Soļi:** Katra IoT ierīce pievienojas tailnetam un izveido šifrētus tuneļus ar pārvaldības konsolēm vai automatizācijas sistēmām. Nepārtraukti darboties spējīgā mezgla topoloģija nodrošina ierīču sasniedzamību pat tad, ja dažas tīkla saites nedarbojas.
**Veiksmīgs rezultāts:** Pārvaldības komandas veic attālinātu uzraudzību un atjaunināšanu droši, ar smalku un žurnālos fiksētu piekļuvi, izvairoties no drošības riskiem, kas saistīti ar publiski pieejamiem ierīču galapunktiem.
**Ierobežojumi un pārbaudes:** Aparatūras vai operētājsistēmas ierobežojumi var ierobežot Tailscale atbalstu dažām IoT ierīcēm; var būt nepieciešami vārti. Tīkla ierobežojumi, piemēram, UDP bloķēšana vai stingri ugunsmūri, var prasīt papildu konfigurāciju saskaņā ar dokumentāciju.
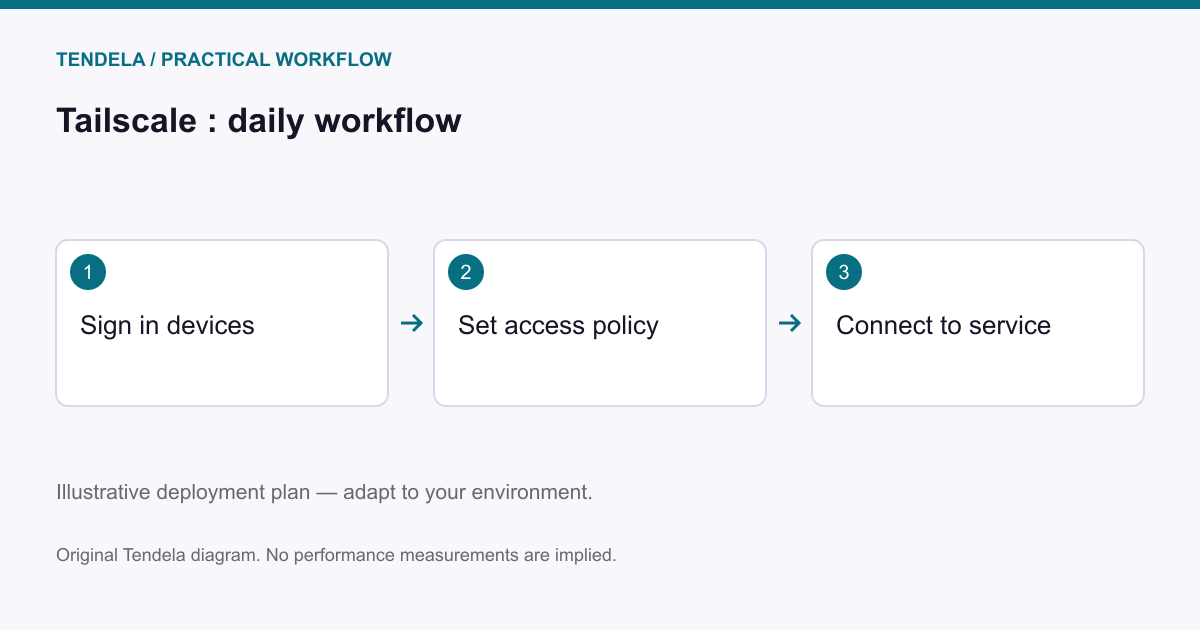
Platformas saderība un tīkla prasības
Tailscale atbalsta Windows, macOS, Linux, iOS un Android, nodrošinot plašu platformu savietojamību. Pamata WireGuard protokolam nepieciešama UDP atbalsts tuneļiem; kamēr Tailscale automātiski pārvalda NAT šķērsošanu un ugunsmūra šķērsošanu, kādās stingrās tīkla vidēs var būt nepieciešamas manuālas izmaiņas, kas aprakstītas oficiālajos norādījumos. Uzņēmumu līmenī tiek atbalstīta identitātes nodrošinātāju un vienotas pieteikšanās sistēmu integrācija, kas jāiestata atbilstoši organizācijas politikām.
Administratīvās un uzturēšanas apsvērumi
Pastāvīgā darbība koncentrējas uz lietotāju un ierīču piekļuves kontroļu pārvaldību, klienta programmatūras savlaicīgu atjaunināšanu drošības ielāpu iegūšanai un tīkla lietojuma auditu. Tā kā kontroles slānis automatizē atslēgu pārvaldību un koordināciju, administratoru uzmanība tiek koncentrēta vairāk uz pārvaldību nekā uz zemā līmeņa tīkla uzturēšanu. Ir būtiski regulāri pārskatīt ierīču locekļus un piekļuves politikas, lai uzturētu drošību un atbilstību, īpaši dinamiski mainīgā vai plaša mēroga izvēršanā.
Drošības robežas un darbības apsvērumi
Lai gan visa datu plūsma tiek nodrošināta ar spēcīgu gala līdz galam šifrēšanu, Tailscale drošība ir atkarīga no identitātes nodrošinātāju un kontroles slāņa integritātes. Šo komponentu kompromiss var pakļaut tailnetu riskam. Attālās ierīces ārpus tailneta nevar sazināties, ja vien dati netiek maršrutēti caur izejas mezgliem vai vārtiem, kas ietekmē arhitektūras dizainus. Organizācijām ar stingrām lokālām maršrutēšanas prasībām vai tām, kurām nepieciešams pilnībā pašpārvaldīts kontroles slānis, jāizvērtē, vai Tailscale atbilst viņu prasībām.
Atbilstība un mērķauditorija
Tailscale piemērots komandām un organizācijām, kas meklē ātru un drošu savienojumu izvietošanu bez sarežģītas VPN infrastruktūras uzturēšanas. Tas interesē izstrādātājus, IT administratorus un drošības komandas, kas pārvalda ģeogrāfiski izkliedētus darbiniekus, vairāku mākoņu darba slodzes vai IoT ierīču kopas. Tas nav piemērots vidēm, kur nepieciešams ekskluzīvi lokāls kontroles slānis vai ļoti ierobežojoši tīkla apstākļi, kas bloķē UDP trafiku.
---
Šis pārskats balstās uz Tailscale oficiālo dokumentāciju līdz 2025. gada 30. septembrim. Tajā aprakstītas piegādātāja nosauktās funkcijas, arhitektūras un tipiskas lietošanas situācijas bez neatkarīgas testēšanas vai veiktspējas pārbaudes. Iesakām ieinteresētajiem lasītājiem konsultēties ar jaunākajiem oficiālajiem resursiem, lai iegūtu detalizētus ieviešanas prasību un saderības norādījumus.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts