
Tailscale: Praktyczna Zero Trust VPN i Bezpieczna Sieć dla Zespołów Rozproszonych oraz IoT
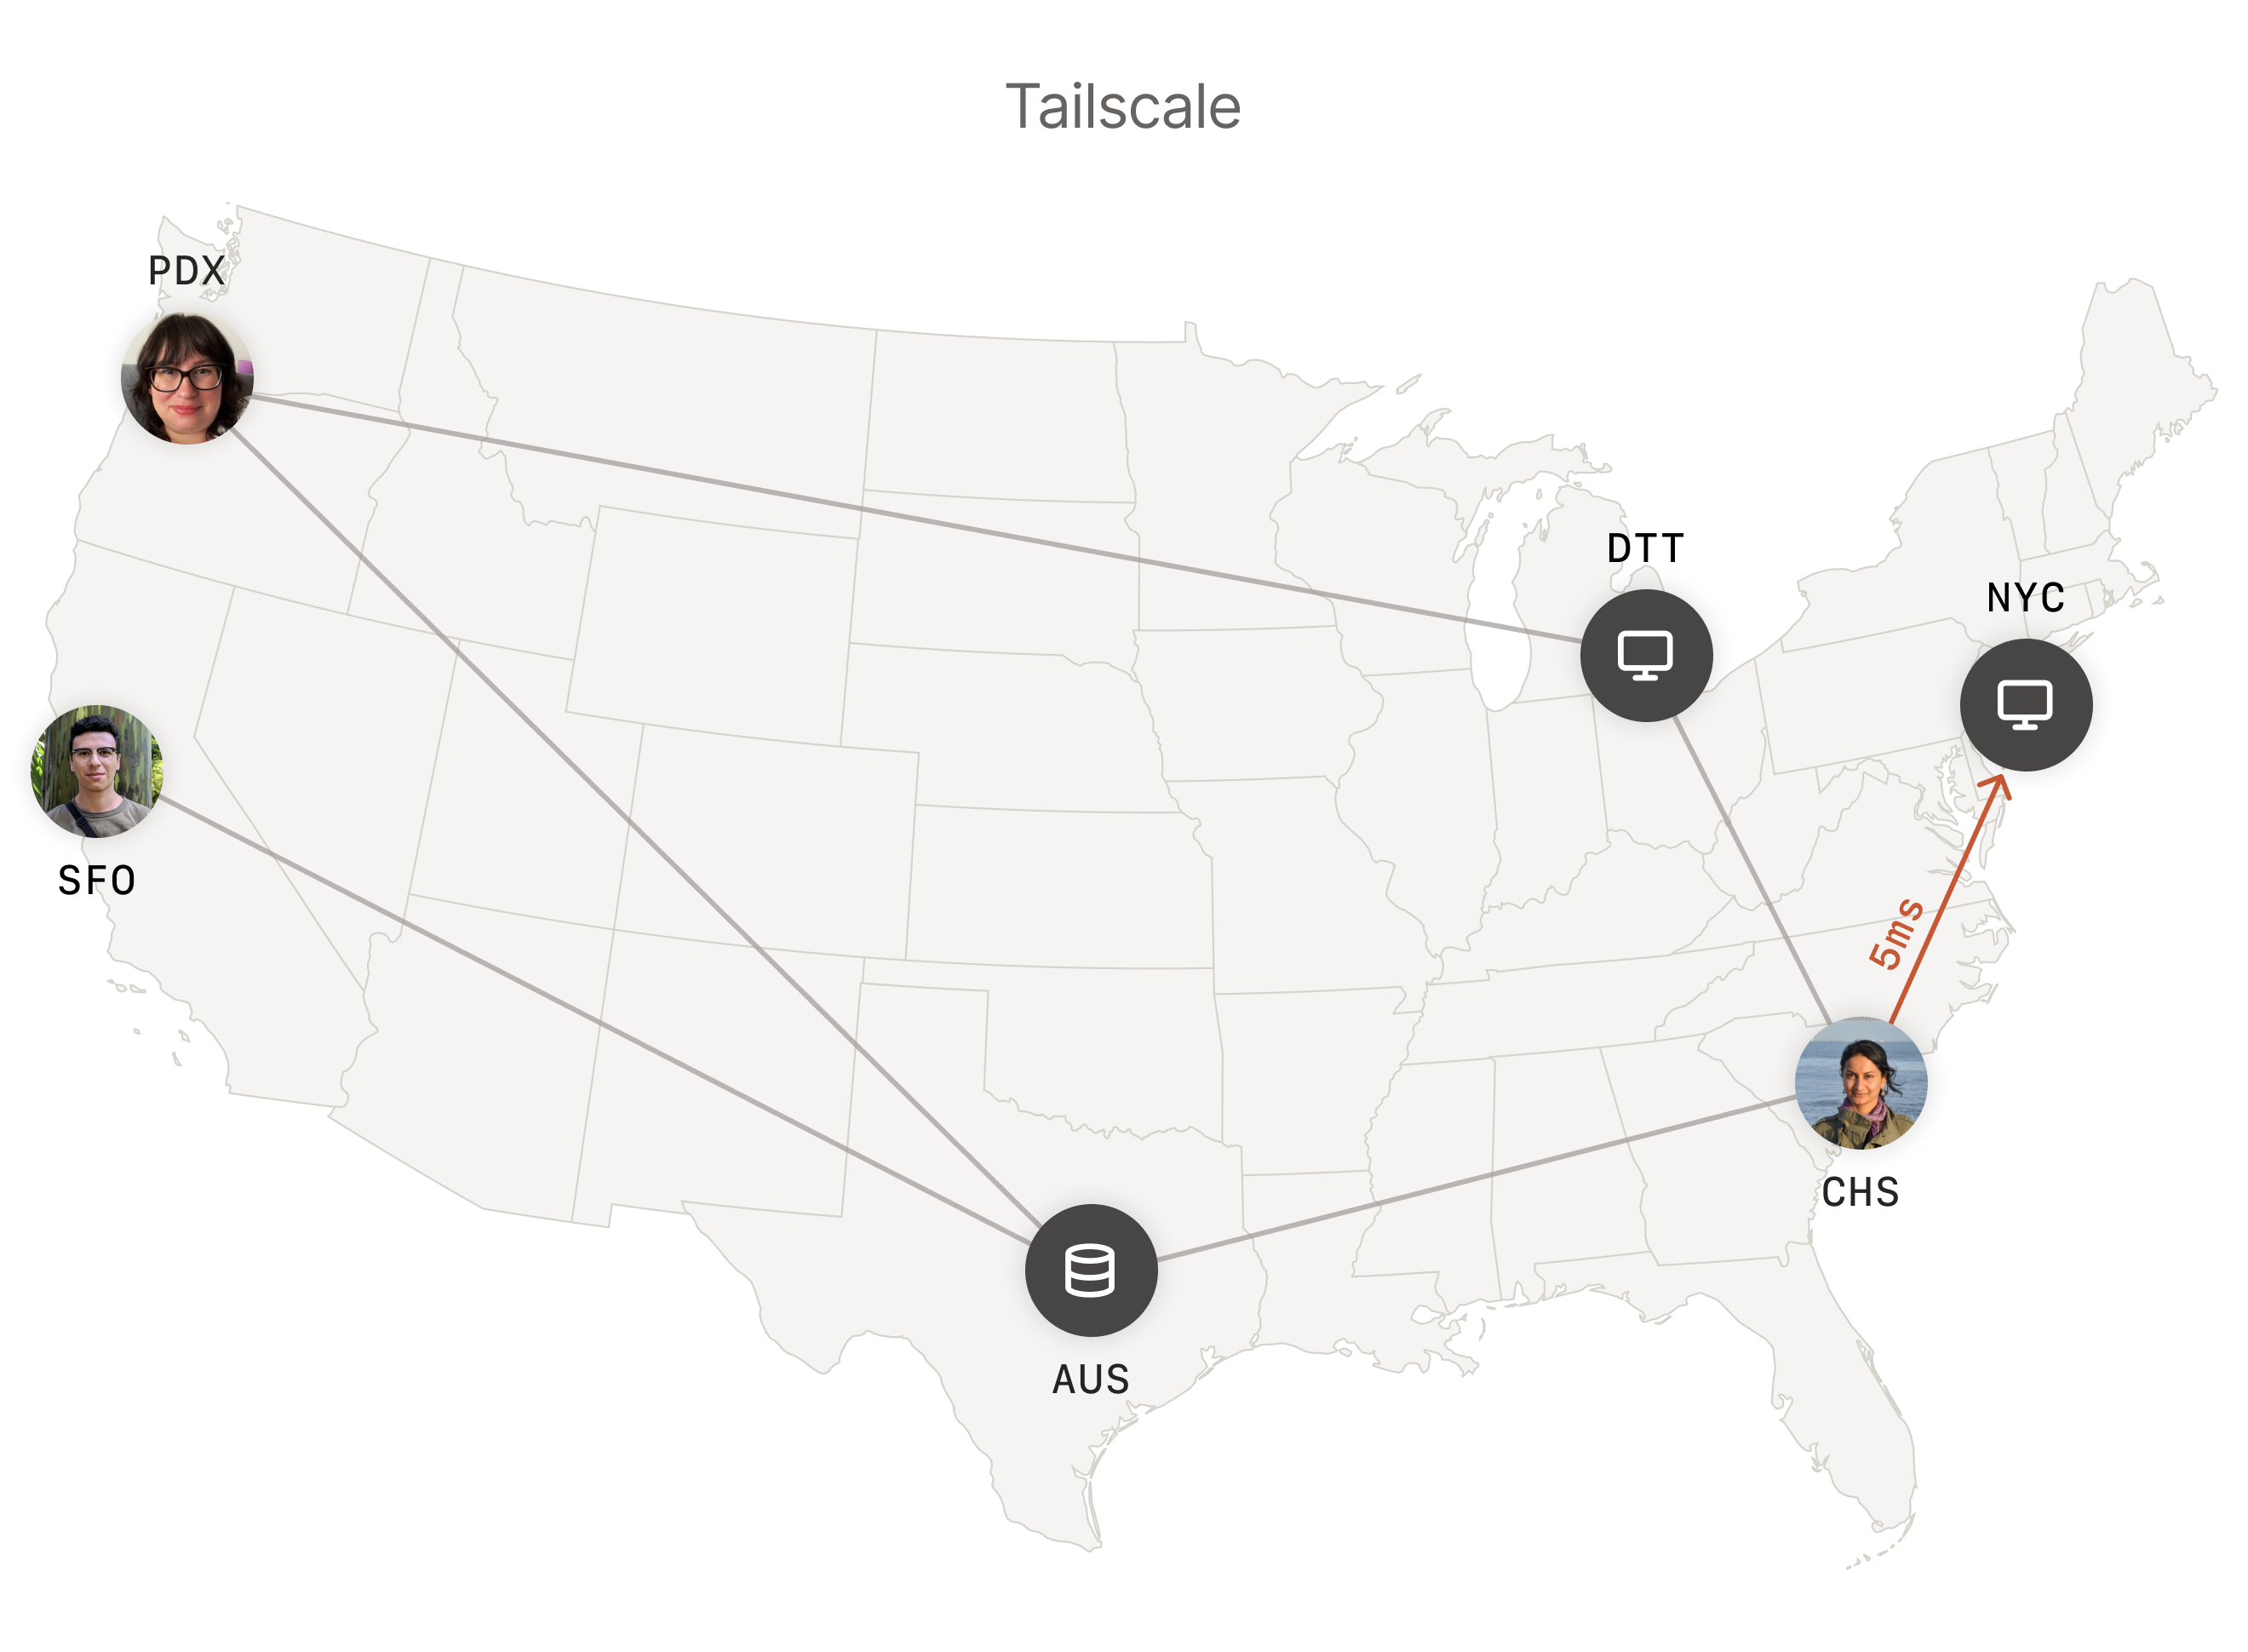
Image: Tailscale · Source
Tailscale to nowoczesna platforma łączności typu zero trust oparta na protokole WireGuard, idealna do bezpiecznych połączeń peer-to-peer między urządzeniami, zastępująca tradycyjne VPNy przy minimalnej konfiguracji i skalowalnych funkcjach bezpieczeństwa.
Wprowadzenie do Tailscale i jego podstawowego celu
Tailscale to platforma sieciowa zaprojektowana tak, aby zapewnić bezpieczną i bezproblemową łączność pomiędzy urządzeniami i usługami bez złożoności konfiguracji typowej dla tradycyjnych VPN-ów. Wykorzystuje topologię sieci mesh typu peer-to-peer opartą na protokole WireGuard — nowoczesnej, otwartoźródłowej technologii VPN znanej z minimalistycznego designu, silnej kryptografii oraz wysokiej wydajności. Projekt Tailscale opiera się na zasadach sieci Zero Trust, które skupiają się na uwierzytelnianiu opartym na tożsamości oraz precyzyjnym zarządzaniu dostępem. Sprawia to, że platforma jest odpowiednia dla szerokiego grona użytkowników, w tym zdalnych zespołów, programistów, specjalistów IT i bezpieczeństwa oraz operatorów zarządzających rozproszonymi obciążeniami IoT i AI. Zastępując tradycyjne VPN-y, rozwiązania Secure Access Service Edge (SASE) oraz Privileged Access Management (PAM), Tailscale dąży do uproszczenia bezpiecznego dostępu do sieci w złożonych środowiskach chmurowych i hybrydowych.
Podstawowa architektura i mechanizmy działania
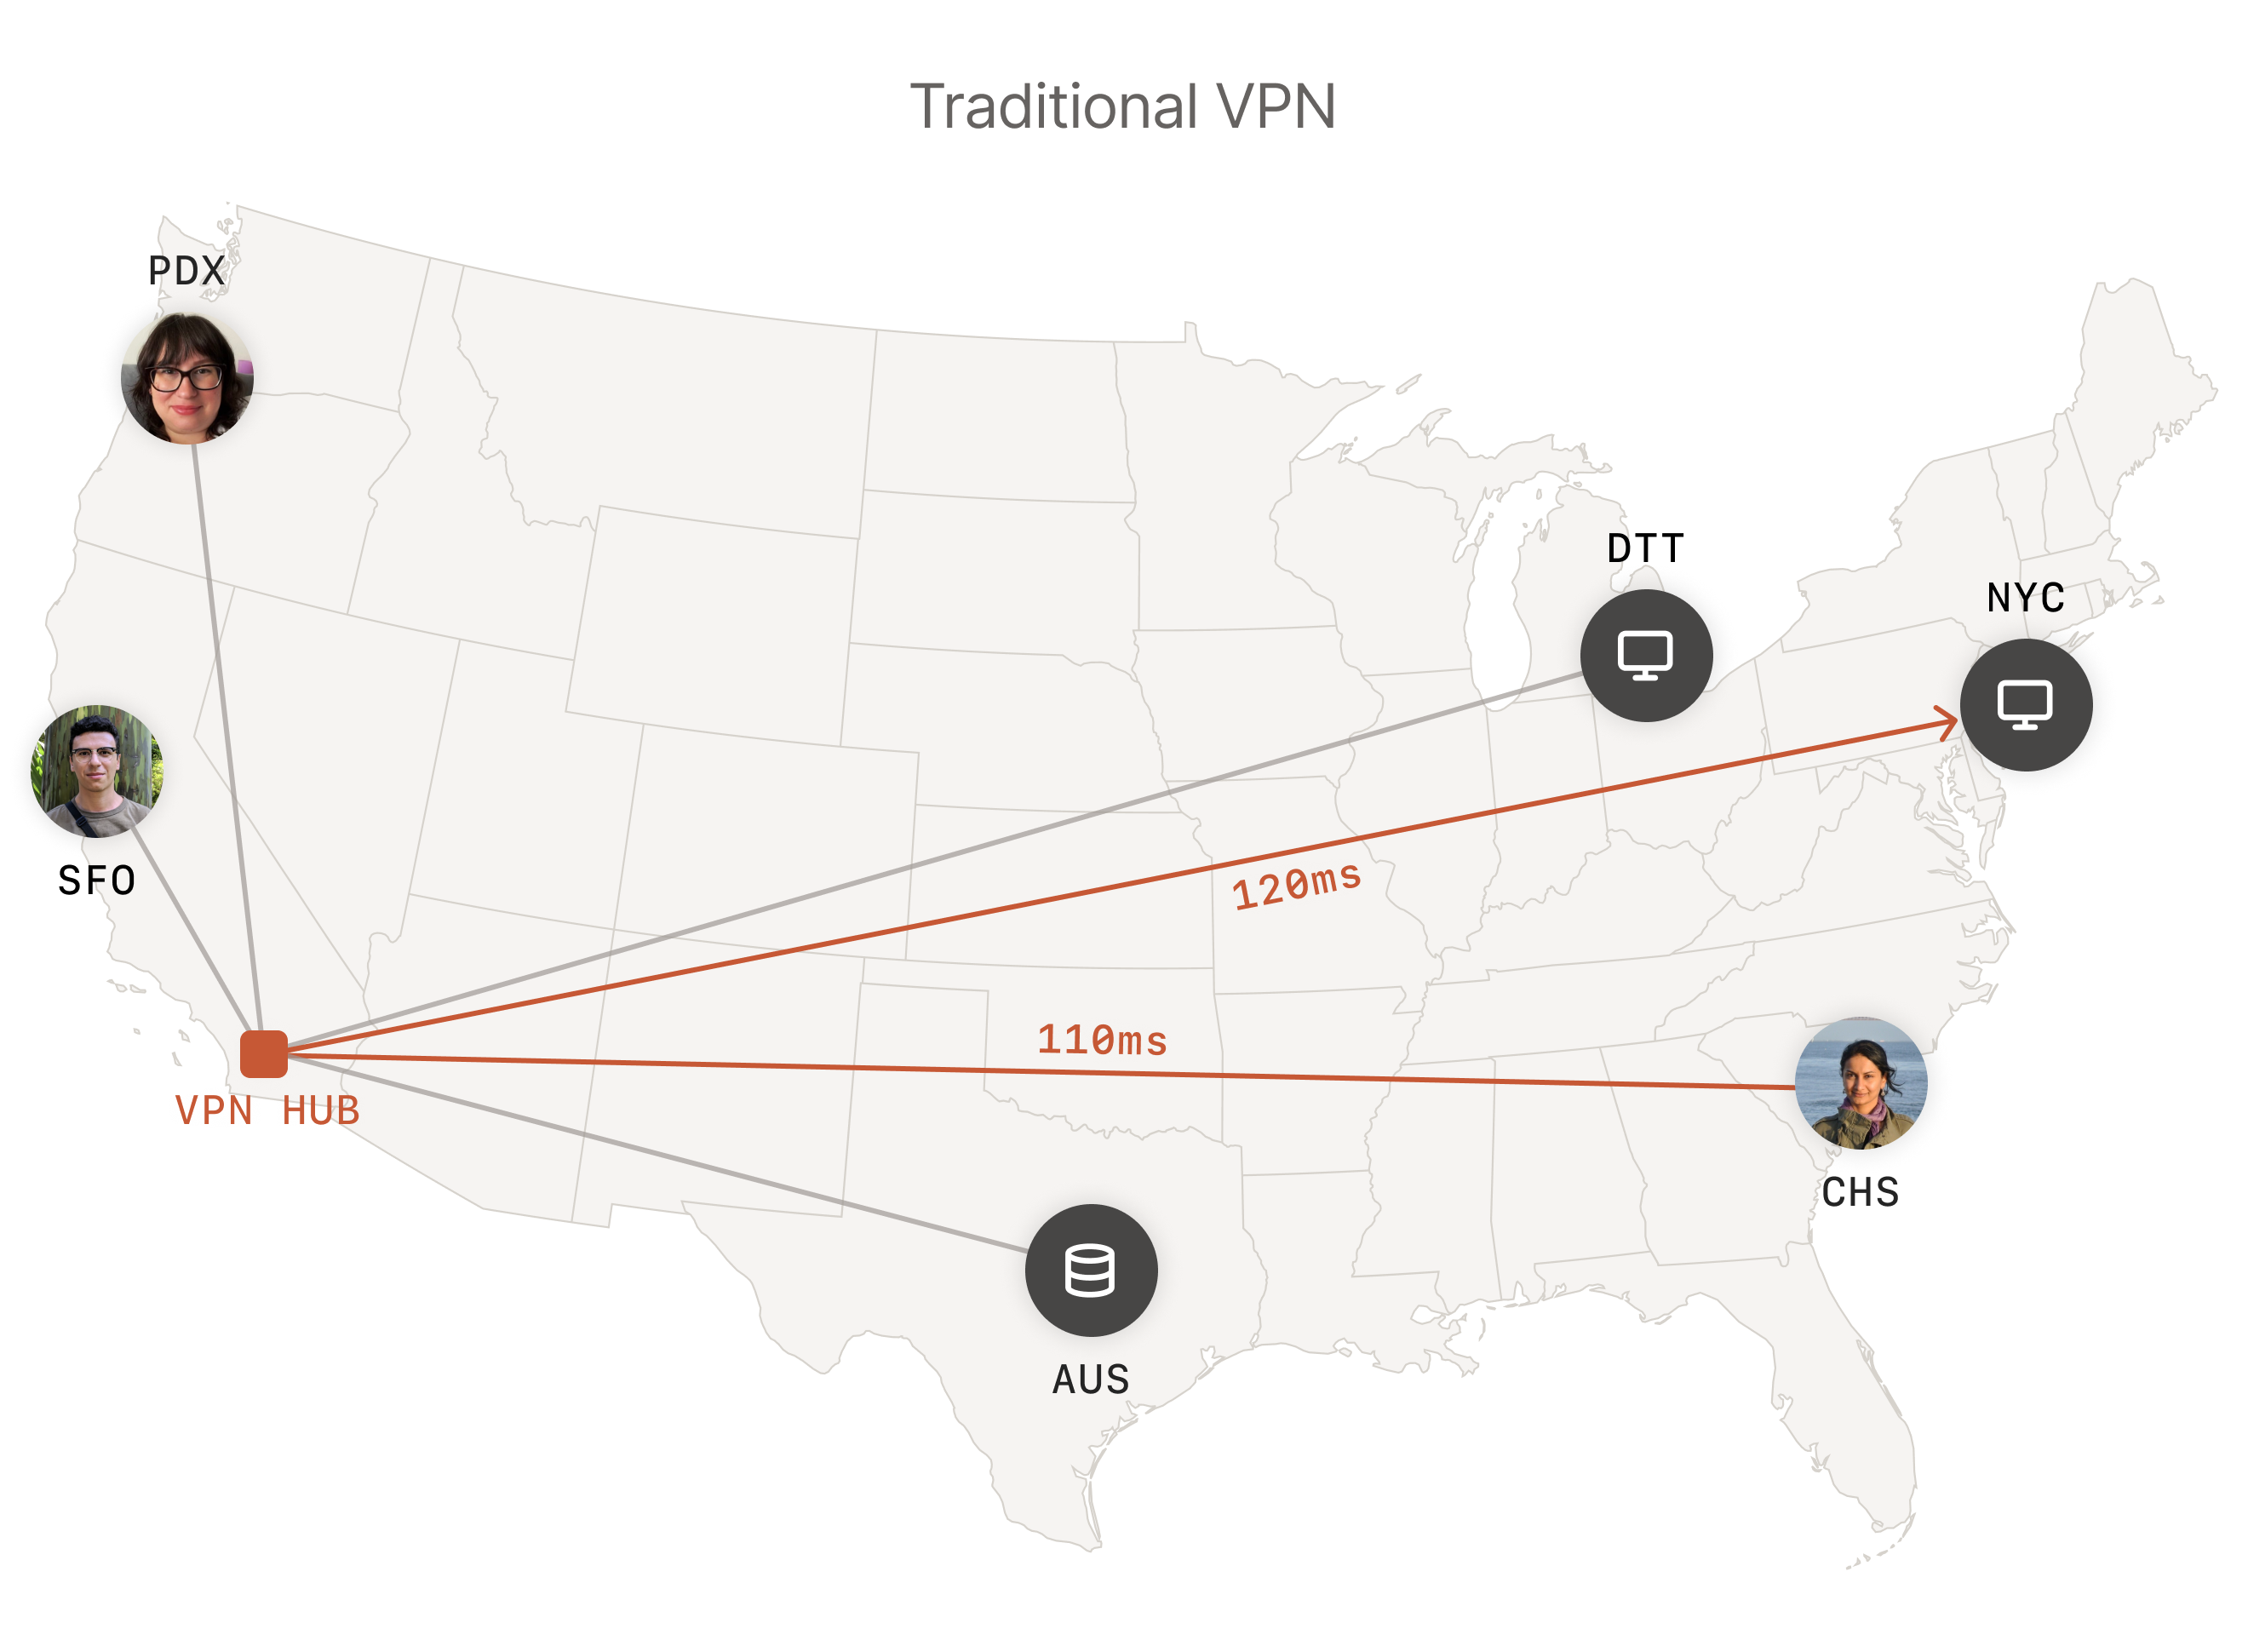
Kluczowym pojęciem w Tailscale jest „tailnet”, czyli prywatna sieć mesh tworzona automatycznie z urządzeń korzystających z oprogramowania klienckiego Tailscale. Każde urządzenie nawiązuje szyfrowane tunelowe połączenia WireGuard end-to-end bezpośrednio z innymi uczestnikami tailnetu, co umożliwia łączność punkt-punkt i unika wąskich gardeł centralnych. W przeciwieństwie do tradycyjnych VPN-ów, które kierują ruch przez pojedynczy bramę, ta decentralizacja redukuje opóźnienia i ryzyko awarii pojedynczego punktu. Jednak dla przypadków wymagających scentralizowanej kontroli nad ruchem, takich jak egzekwowanie polityk wyjścia czy trasowanie przez określone lokalizacje geograficzne, Tailscale wspiera węzły wyjściowe działające jak tradycyjne bramy VPN. Płaszczyzna sterowania zajmuje się uwierzytelnianiem urządzeń i ich koordynacją, ale nie przekazuje danych użytkownika, co zachowuje prywatność i upraszcza zarządzanie kluczami.
Uproszczona konfiguracja i doświadczenie użytkownika
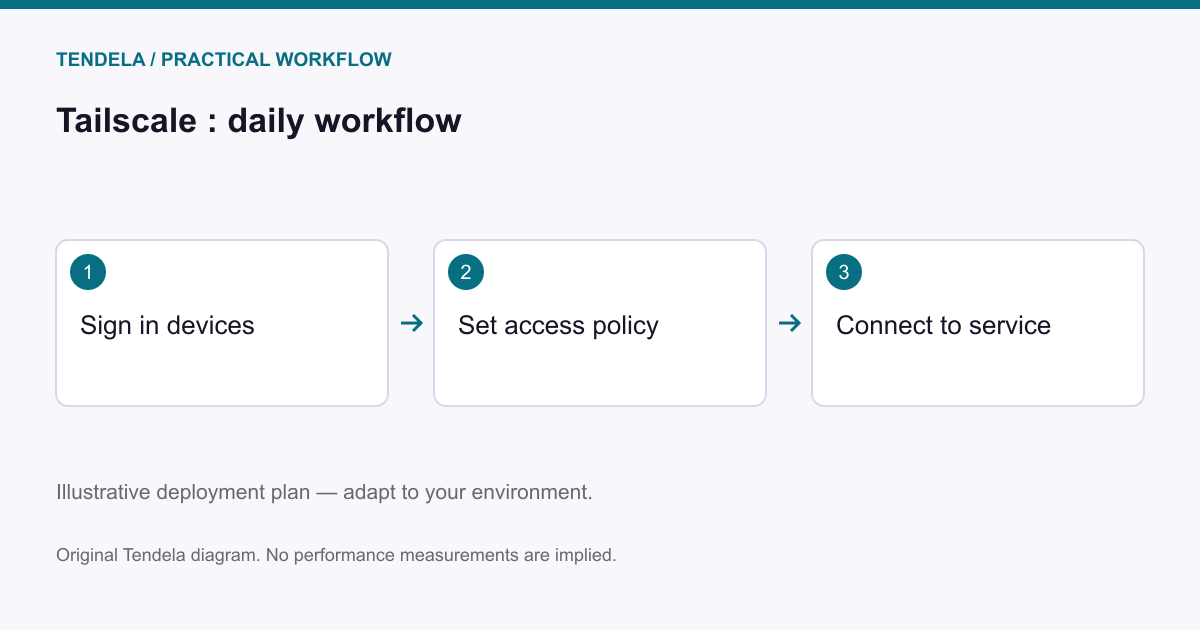
Tailscale kładzie nacisk na szybkie i przyjazne dla użytkownika wdrożenie. Po utworzeniu konta i uwierzytelnieniu kilku urządzeń tailnet jest tworzony automatycznie z domyślnymi politykami dostępu, które często wystarczają w wielu scenariuszach. Użytkownicy instalują klienta Tailscale bez konieczności konfigurowania reguł zapory, przekierowań portów czy złożonych ustawień NAT — są one zarządzane transparentnie. Takie podejście „zero-config” obniża bariery techniczne do bezpiecznego sieciowania, umożliwiając nie tylko specjalistom IT, ale także mniej technicznym użytkownikom szybkie tworzenie bezpiecznych prywatnych sieci.
Model bezpieczeństwa i funkcje prywatności
Model bezpieczeństwa Tailscale wykorzystuje nowoczesne, sprawdzone praktyki kryptograficzne odziedziczone po WireGuard, zapewniając silne szyfrowanie end-to-end pomiędzy urządzeniami. Model oparty na tożsamości gwarantuje, że połączenia ustanawiane są tylko między uwierzytelnionymi i uprawnionymi urządzeniami, co egzekwują solidne polityki kontroli dostępu oraz mechanizmy takie jak Tailnet Lock, ograniczający możliwość dodawania do sieci tylko zatwierdzonych urządzeń. Oddzielenie płaszczyzny sterowania od przepływu danych oznacza, że uwierzytelnianie i koordynacja urządzeń odbywają się przez płaszczyznę sterowania, podczas gdy rzeczywisty ruch danych płynie bezpośrednio między urządzeniami, utrzymując poufność i integralność danych.
Skalowalność i adaptacyjność
Rozproszona topologia mesh Tailscale pozwala na skalowanie od indywidualnych sieci osobistych po duże przedsiębiorstwa rozproszone geograficznie. Dodanie kolejnych urządzeń czy użytkowników ma minimalny wpływ na wydajność, ponieważ charakter sieci peer-to-peer eliminuje centralne wąskie gardła. Integruje się neutralnie z istniejącymi dostawcami tożsamości i infrastrukturą IT, co ułatwia płynne wdrożenia w różnorodnych ekosystemach. Ta adaptacyjność pozwala organizacjom rozwijać się lub zmieniać potrzeby, utrzymując jednocześnie poziom bezpieczeństwa i wydajność sieci bez konieczności rozległych rekonfiguracji.
Przykład zastosowania 1: Zdalna współpraca programistów
**Użytkownik i zadanie:** Rozproszeni programiści potrzebują bezpiecznej, nisko opóźnieniowej łączności do współdzielenia backendowych usług i pracy nad bieżącymi projektami.
**Wymagania wstępne:** Każdy programista instaluje klienta Tailscale na swoich urządzeniach i dołącza do wspólnego tailnetu, uwierzytelniając się za pomocą konta organizacyjnego lub osobistego.
**Kroki:** Po uwierzytelnieniu urządzeń połączenia do tailnetu są ustanawiane automatycznie. Dostęp do usług i urządzeń regulowany jest tożsamościowo. Programiści korzystają bezpośrednio z zasobów backendowych, baz danych lub serwerów testowych za pomocą szyfrowanych tuneli.
**Oczekiwany wynik:** Programiści komunikują się bezpiecznie i wygodnie, bez złożoności VPN, korzystając z bezpośrednich połączeń urządzenie–urządzenie, przy minimalnym opóźnieniu i przejściu przez zapory.
**Ograniczenia i uwagi:** Wszystkie urządzenia muszą mieć dostęp do internetu. Administratorzy powinni egzekwować rygorystyczne polityki dostępu, aby zapobiec nieautoryzowanemu ujawnieniu zasobów. Integracja z pipeline’ami CI/CD wymaga konsultacji oficjalnej dokumentacji dla zapewnienia bezpiecznej automatyzacji.
Przykład zastosowania 2: Zarządzanie IT rozproszonym zespołem przedsiębiorstwa
**Użytkownik i zadanie:** Administratorzy IT chcą zapewnić bezpieczny zdalny dostęp do zasobów wewnętrznych pracownikom i kontrahentom przy minimalnym obciążeniu technicznym.
**Wymagania wstępne:** Organizacja konfiguruje konta Tailscale powiązane z korporacyjnymi dostawcami tożsamości (np. Single Sign-On) i centralizuje zarządzanie politykami.
**Kroki:** Użytkownicy zdalni instalują klienta, uwierzytelniają się za pomocą danych korporacyjnych i automatycznie otrzymują odpowiedni dostęp do zasobów na podstawie polityk. Dynamicznie egzekwowane są zasady Zero Trust z prowadzeniem logów audytowych.
**Oczekiwany wynik:** Użytkownicy łączą się bezpiecznie, bez skomplikowanej konfiguracji klienta VPN. IT zyskuje centralną kontrolę i widoczność z możliwością natychmiastowego cofnięcia lub zmiany dostępu oraz audytu sesji.
**Ograniczenia i uwagi:** Zależność od zewnętrznych dostawców tożsamości i infrastruktury kontrolnej wprowadza operacyjne zależności. Konieczne są regularne przeglądy polityk, aby uniknąć nadmiernych uprawnień. Zgodność z wymogami monitoringu i raportowania musi być potwierdzona poprzez aktualną dokumentację.
Przykład zastosowania 3: Dostęp do domowego serwera multimediów dla entuzjastów
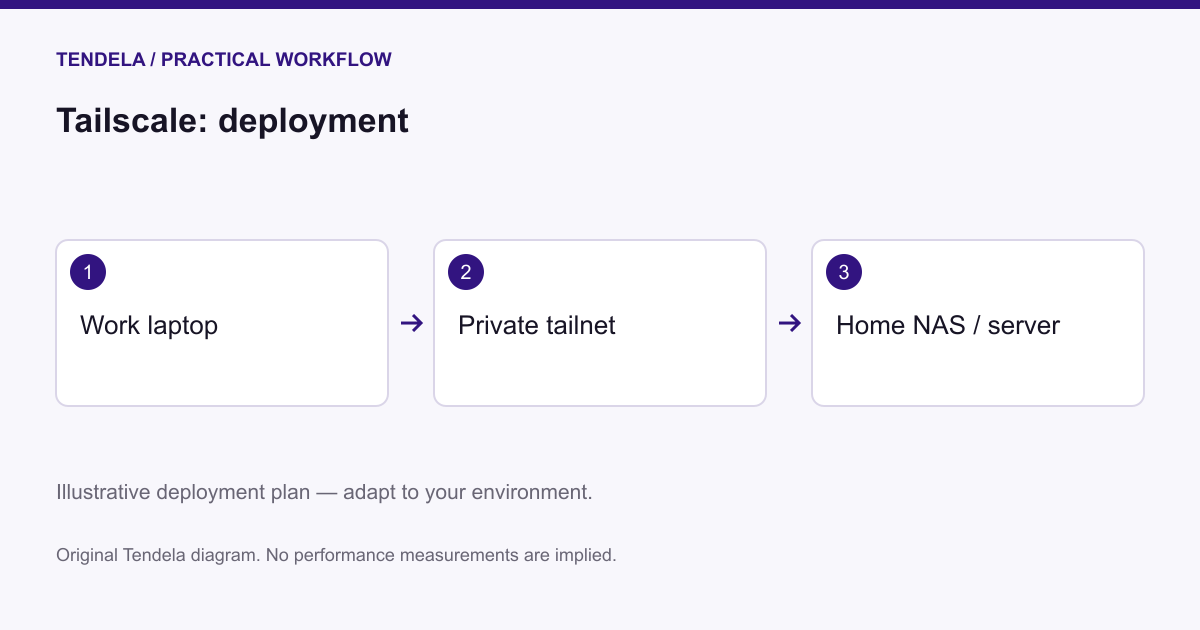
**Użytkownik i zadanie:** Osoby prywatne chcą zdalnie uzyskiwać dostęp do domowych serwerów multimedialnych bez narażania urządzeń na bezpośrednią ekspozycję w internecie czy skomplikowane konfiguracje sieciowe.
**Wymagania wstępne:** Serwer multimediów i urządzenia-klienci instalują oprogramowanie Tailscale i zostają połączone w osobistym tailnecie.
**Kroki:** Po uwierzytelnieniu urządzeń następuje nawiązanie połączeń przez szyfrowane tunele bez potrzeby przekierowań portów.
**Oczekiwany wynik:** Użytkownicy korzystają z prywatnego, niezawodnego i nisko opóźnieniowego streamingu multimediów bez ujawniania publicznego IP czy modyfikacji zapory.
**Ograniczenia i uwagi:** Odkrywanie urządzeń zależy od infrastruktury Tailscale. Złożone topologie domowych sieci mogą wymagać sprawdzenia zaawansowanych funkcji routingu w dokumentacji.
Przykład zastosowania 4: Bezpieczne zarządzanie flotą urządzeń IoT
**Użytkownik i zadanie:** Zespoły operacyjne zarządzają tysiącami urządzeń IoT globalnie rozproszonych, wymagając bezpiecznego i audytowalnego dostępu bez otwierania urządzeń na publiczny internet.
**Wymagania wstępne:** Urządzenia IoT używają klientów Tailscale (jeśli dostępne) lub łączą się przez bramy do tailnetu. DevOps konfigurują scentralizowane polityki tożsamości i dostępu.
**Kroki:** Każde urządzenie IoT włącza się do tailnetu i ustanawia szyfrowane tunele do konsol zarządzania lub systemów automatyzacji. Topologia siatki odporna na błędy gwarantuje osiągalność nawet przy awariach części połączeń.
**Oczekiwany wynik:** Zespoły operacyjne wykonują zdalne monitorowanie i aktualizacje z bezpiecznym, szczegółowo rejestrowanym dostępem, eliminując ryzyko związane z ekspozycją punktów końcowych.
**Ograniczenia i uwagi:** Ograniczenia sprzętowe lub systemowe mogą ograniczać wsparcie Tailscale na niektórych urządzeniach IoT; mogą być potrzebne bramy. Środowiska z blokowaniem UDP lub restrykcyjnymi zaporami mogą wymagać dodatkowej konfiguracji zgodnie z dokumentacją.
Kompatybilność platform i wymagania sieciowe
Tailscale wspiera Windows, macOS, Linux, iOS oraz Android, umożliwiając szeroką łączność międzyplatformową. Podstawowy protokół WireGuard wymaga wsparcia UDP do tuneli; choć Tailscale automatycznie radzi sobie z NAT traversal i przebiciem zapór, niektóre restrykcyjne środowiska sieciowe mogą wymagać ręcznych korekt według oficjalnych przewodników. W zastosowaniach korporacyjnych obsługiwane jest integrowanie z dostawcami tożsamości i systemami single sign-on, które jednak muszą być skonfigurowane zgodnie z politykami organizacji.
Rozważania administracyjne i utrzymaniowe
Codzienna eksploatacja koncentruje się na zarządzaniu kontrolą dostępu użytkowników i urządzeń, aktualizacjach klienta dla wdrożenia poprawek bezpieczeństwa oraz audycie użycia sieci. Ponieważ płaszczyzna sterowania automatyzuje zarządzanie kluczami i koordynację, administratorzy skupiają się na polityce zarządzania zamiast niskopoziomowej konserwacji sieci. Regularne przeglądy członkostwa urządzeń i polityk dostępu są konieczne dla utrzymania bezpieczeństwa i zgodności, zwłaszcza w dynamicznych lub dużych wdrożeniach.
Granice bezpieczeństwa i rozważania operacyjne
Choć cały ruch danych korzysta z silnego szyfrowania end-to-end, bezpieczeństwo Tailscale zależy od integralności dostawców tożsamości i płaszczyzny sterowania. Kompromitacja tych komponentów może narazić tailnet na ataki. Urządzenia zdalne spoza tailnetu nie mogą się komunikować bezpośrednio, chyba że ruch jest kierowany przez węzły wyjściowe lub bramy, co wpływa na architekturę. Organizacje ze ścisłymi regułami trasowania lokalnego lub potrzebą całkowicie samodzielnie zarządzanej płaszczyzny sterowania powinny rozważyć, czy Tailscale spełnia ich wymagania.
Odpowiedniość i grupa docelowa
Tailscale jest przeznaczony dla zespołów i organizacji poszukujących szybkiego i bezpiecznego wdrożenia łączności bez konieczności utrzymywania złożonej infrastruktury VPN. Jego popularność obejmuje programistów, administratorów IT i zespoły ds. bezpieczeństwa zarządzające rozproszonymi geograficznie pracownikami, obciążeniami multi-chmurowymi czy flotami IoT. Mniej nadaje się do środowisk wymagających wyłącznie lokalnej płaszczyzny sterowania lub bardzo restrykcyjnych warunków sieciowych wyłączających ruch UDP.
---
Ta recenzja opiera się na oficjalnej dokumentacji Tailscale na dzień 30 września 2025 roku. Przedstawia opisane przez dostawcę funkcje, architektury i typowe przypadki użycia bez niezależnych testów czy weryfikacji wydajności. Zainteresowani czytelnicy powinni zapoznać się z najnowszymi oficjalnymi materiałami w celu uzyskania szczegółowych wymagań implementacyjnych i wskazówek kompatybilności.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto