
Tailscale: VPN de confianza cero práctica y redes seguras para equipos distribuidos e IoT
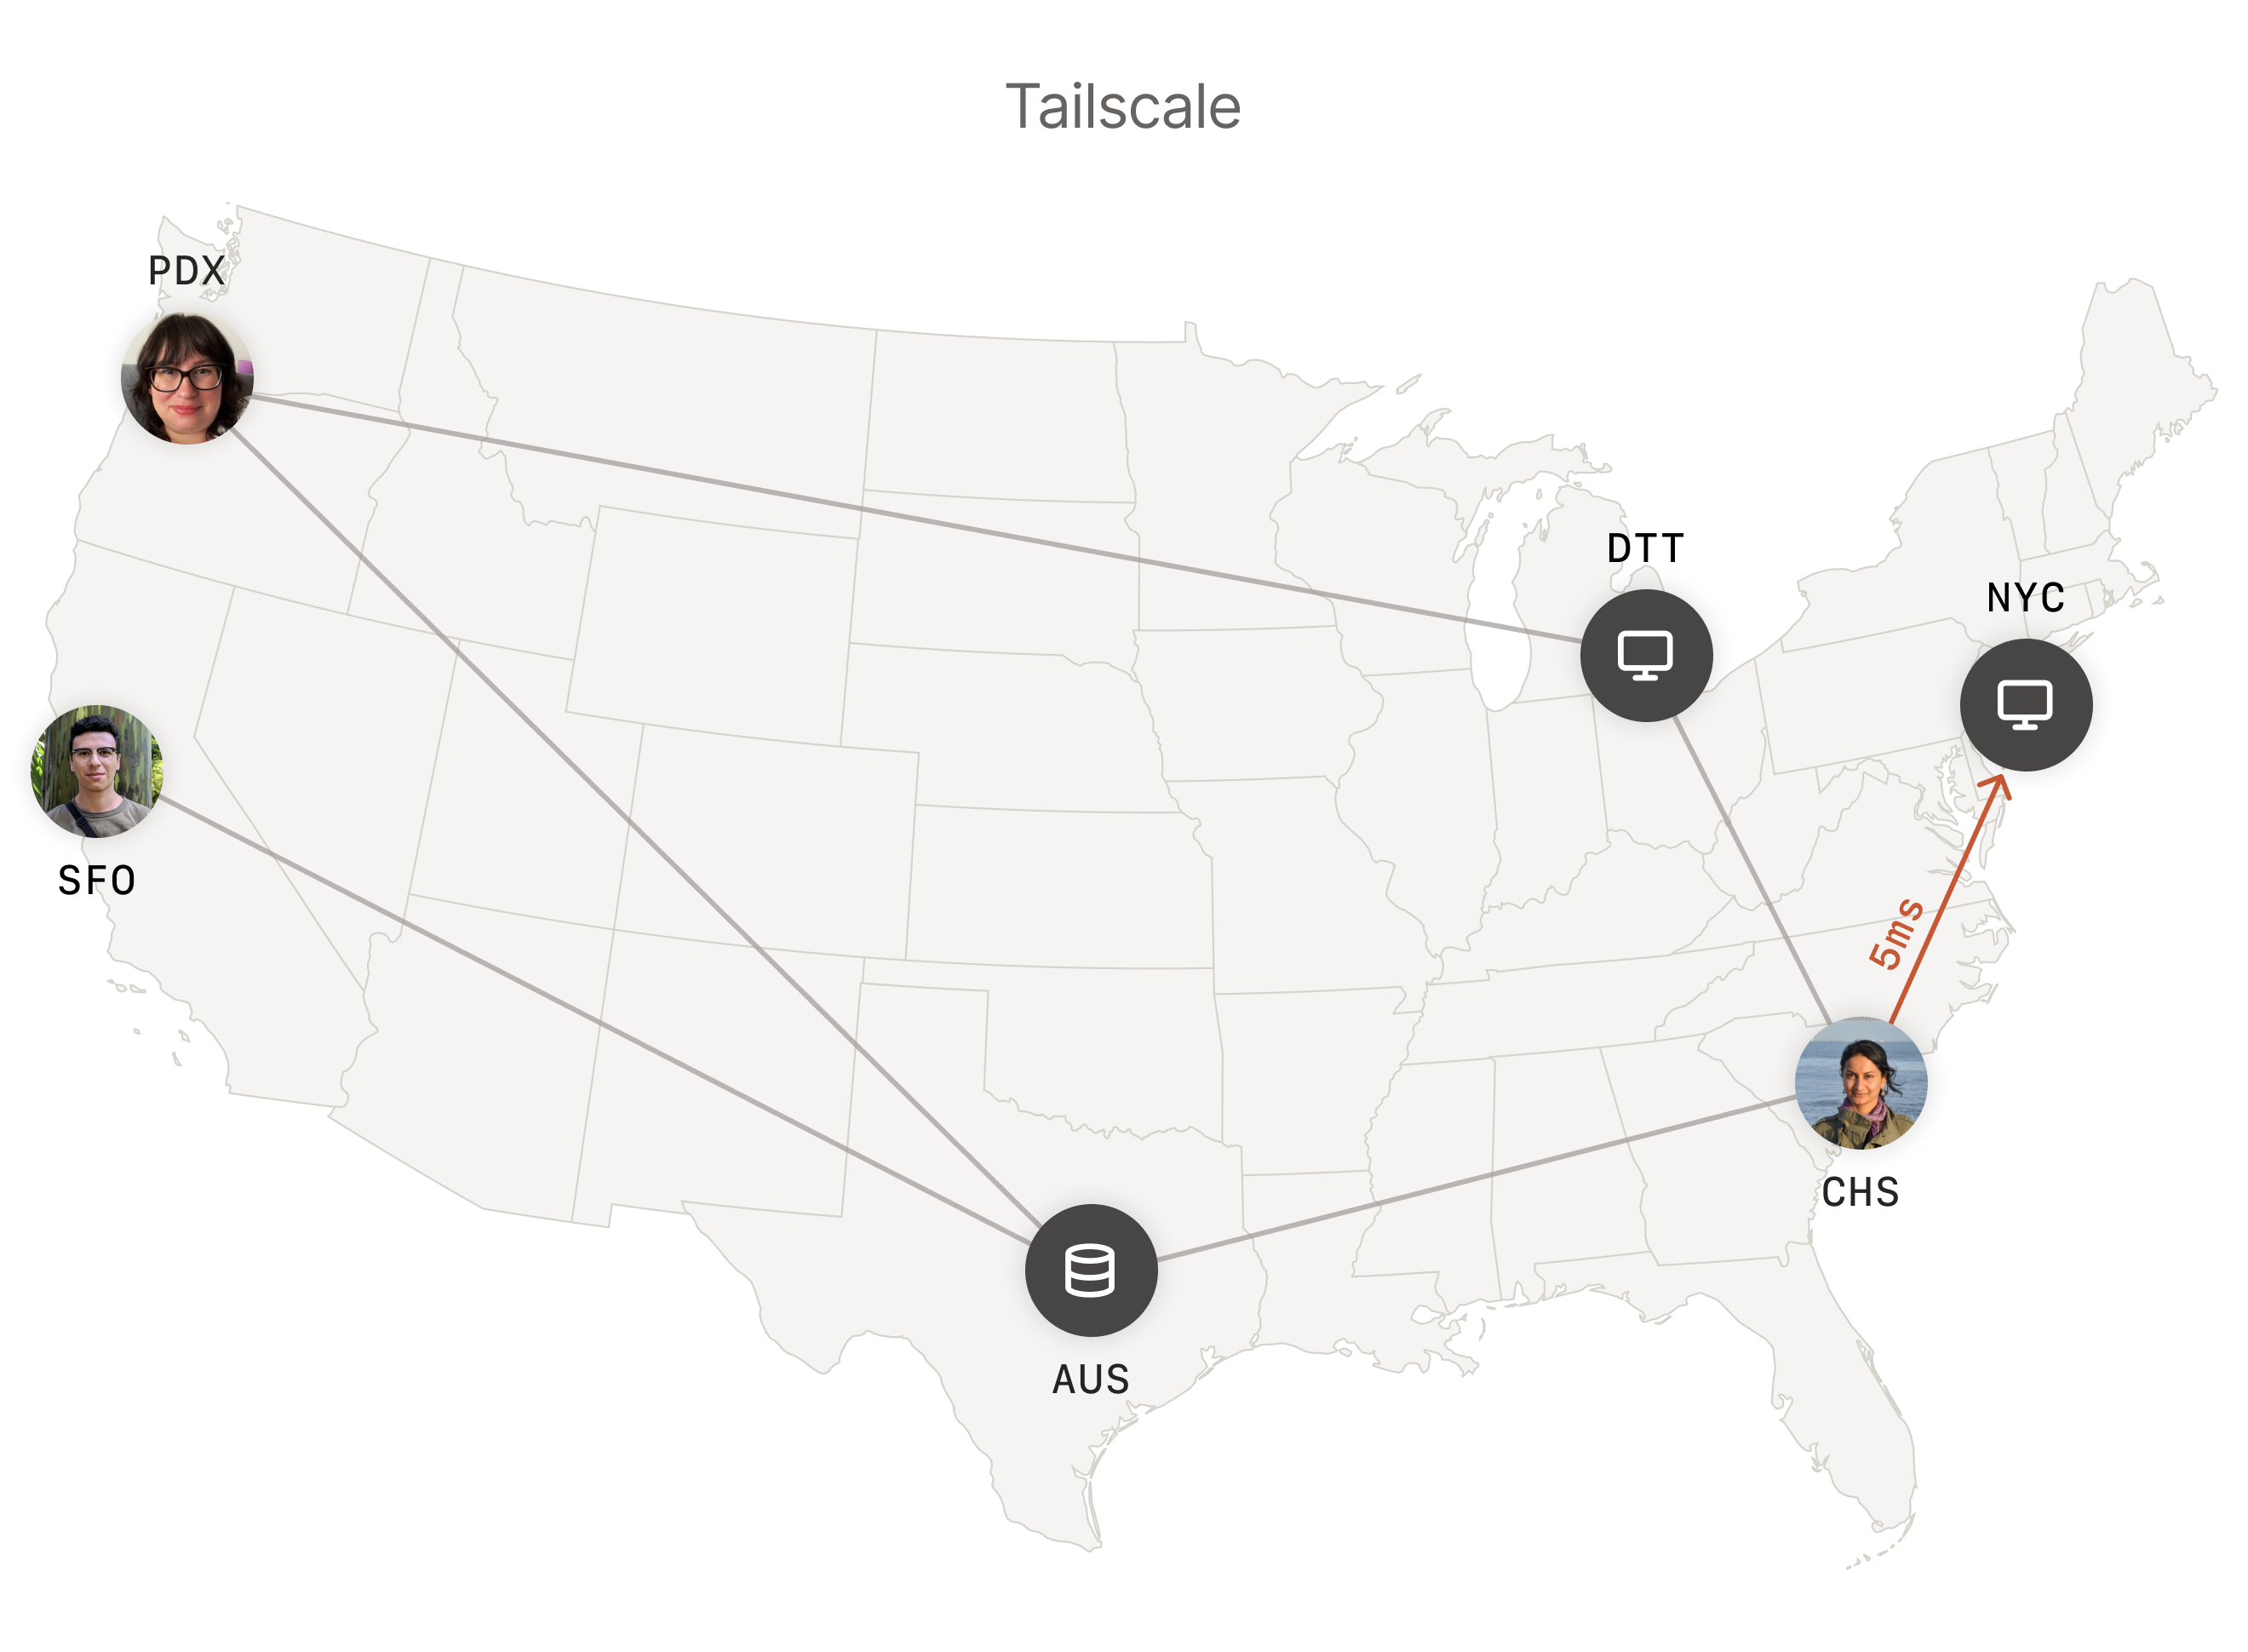
Image: Tailscale · Source
Tailscale ofrece una plataforma moderna de conectividad de confianza cero que utiliza WireGuard, ideal para redes seguras punto a punto entre dispositivos, reemplazando VPN heredadas con configuración mínima y funciones de seguridad escalables.
Introducción a Tailscale y su Propósito Central
Tailscale es una plataforma de redes diseñada para proporcionar conectividad segura y fluida entre dispositivos y servicios sin la complejidad de configuración típica de las VPN tradicionales. Aprovecha una topología de malla punto a punto basada en el protocolo WireGuard—una tecnología VPN moderna y de código abierto destacada por su diseño minimalista, criptografía sólida y alto rendimiento. El diseño de Tailscale adopta principios de redes de Confianza Cero que se centran en la autenticación basada en identidad y control de acceso detallado. Esto lo hace adecuado para una amplia variedad de usuarios, incluyendo equipos remotos, desarrolladores, profesionales de TI y seguridad, y operadores que gestionan cargas de trabajo distribuidas de IoT e IA. Al reemplazar soluciones VPN heredadas, Secure Access Service Edge (SASE) y Gestión de Acceso Privilegiado (PAM), Tailscale busca simplificar el acceso seguro a redes en entornos complejos de nube e híbridos.
Arquitectura Fundamental y Mecanismos
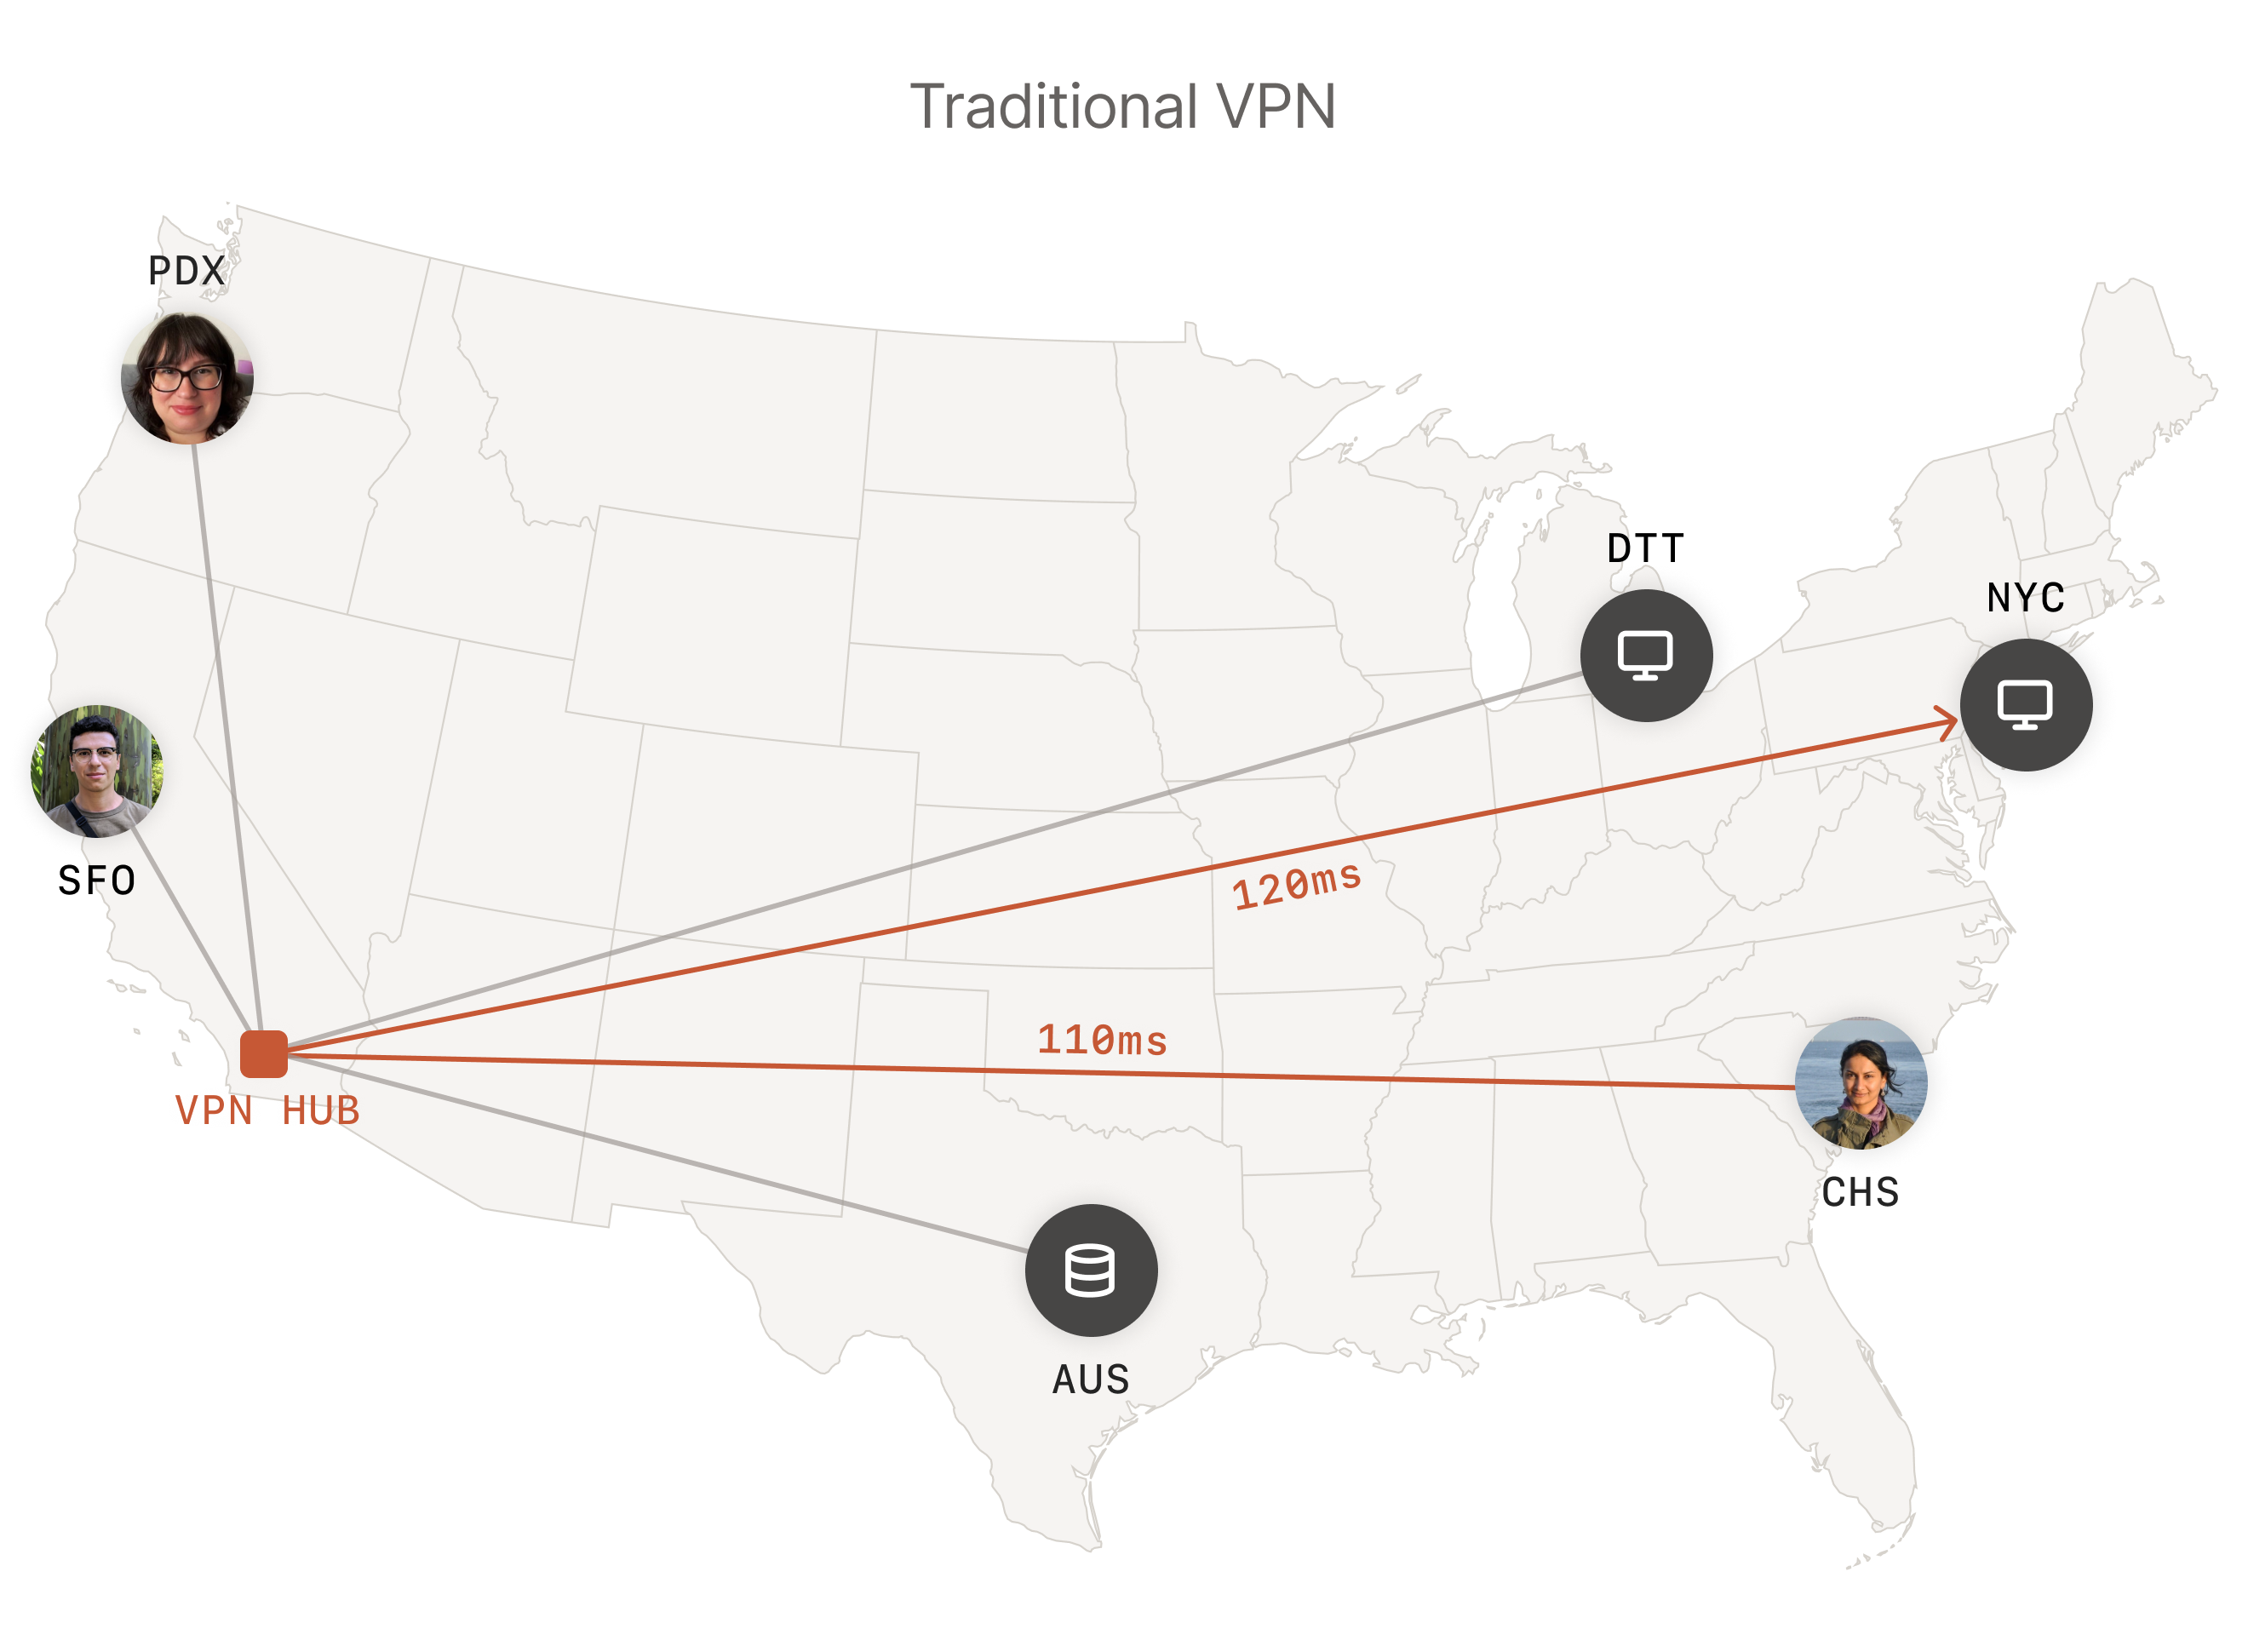
El concepto central de Tailscale es la “tailnet,” una red privada de malla ensamblada automáticamente a partir de dispositivos que ejecutan el software cliente de Tailscale. Cada dispositivo establece túneles de WireGuard cifrados de extremo a extremo directamente con otros pares en la tailnet, habilitando conectividad punto a punto y evitando cuellos de botella centralizados. A diferencia de las VPN tradicionales que canalizan el tráfico a través de una única puerta de enlace, esta descentralización reduce la latencia y el riesgo de un punto único de falla. Sin embargo, para casos que requieren control centralizado del tráfico, como la aplicación de políticas de salida o el enrutamiento a través de ubicaciones geográficas específicas, Tailscale soporta nodos de salida que actúan como puertas de enlace VPN convencionales. El plano de control gestiona la autenticación y coordinación de dispositivos, pero no retransmite los datos de usuario, preservando la privacidad a la vez que simplifica la gestión de claves.
Configuración y Experiencia de Usuario Simplificadas
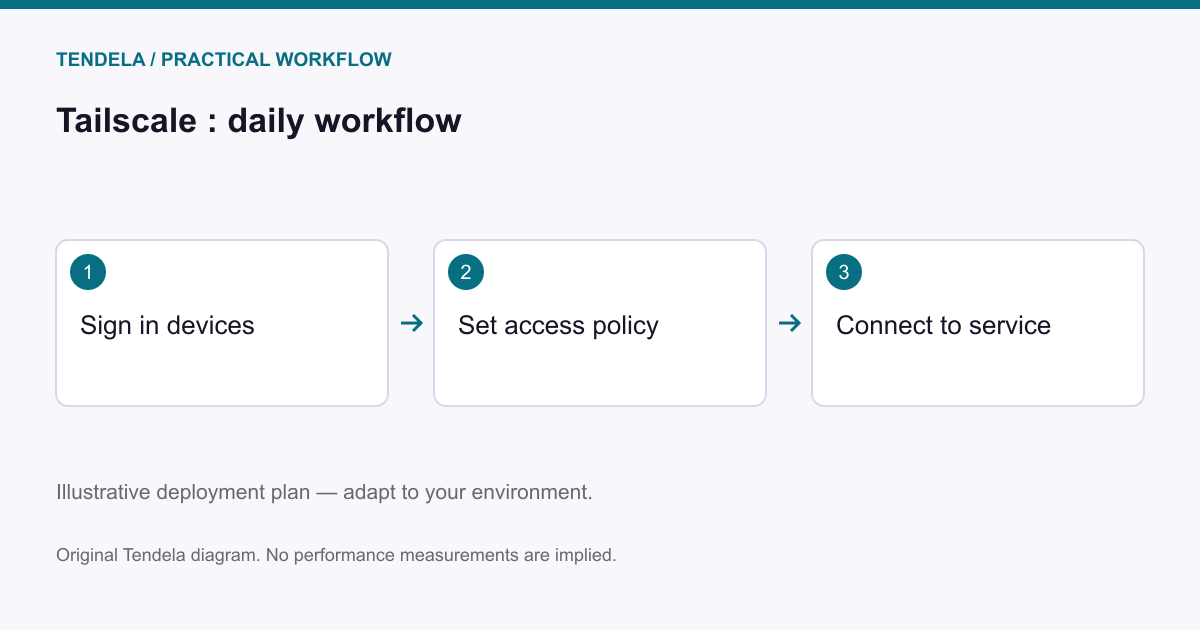
Tailscale enfatiza un despliegue rápido y amigable para el usuario. Después de crear una cuenta y autenticar algunos dispositivos, una tailnet se crea automáticamente con políticas de acceso predeterminadas que suelen ser adecuadas para muchos escenarios. Los usuarios instalan el cliente Tailscale en sus dispositivos sin necesidad de configurar reglas de firewall, reenvío de puertos ni ajustes complejos de NAT, que se gestionan de forma transparente. Este enfoque de “configuración cero” reduce las barreras técnicas para una red segura, permitiendo que no solo los profesionales de TI sino también usuarios menos técnicos establezcan redes privadas seguras rápidamente.
Modelo de Seguridad y Características de Privacidad
El modelo de seguridad de Tailscale emplea buenas prácticas criptográficas modernas heredadas de WireGuard, proporcionando cifrado fuerte de extremo a extremo entre dispositivos. El modelo centrado en identidad asegura que las conexiones se establecen solo entre dispositivos autenticados y autorizados, aplicando políticas robustas de control de acceso y mecanismos como Tailnet Lock, que restringe las adiciones a la red exclusivamente a dispositivos aprobados. La separación entre planos de control y datos implica que la autenticación y coordinación se realizan a través del plano de control, mientras que el tráfico real fluye directamente entre dispositivos, manteniendo la confidencialidad e integridad de los datos.
Escalabilidad y Adaptabilidad
El diseño de red en malla distribuida de Tailscale permite escalar desde redes personales individuales hasta grandes empresas distribuidas geográficamente. Agregar más dispositivos o usuarios tiene un impacto mínimo en el rendimiento debido a la naturaleza punto a punto, eliminando cuellos de botella centrales. Se integra con proveedores de identidad existentes y es agnóstico a infraestructura, facilitando una adopción fluida en ecosistemas TI variados. Esta adaptabilidad asegura que, conforme las organizaciones crecen o modifican sus necesidades, Tailscale mantiene su postura de seguridad y rendimiento sin necesidad de reconfiguraciones extensivas.
Ejemplo de Caso de Uso 1: Colaboración Remota de Desarrolladores
**Usuario y Tarea:** Desarrolladores de software distribuidos requieren conectividad segura y de baja latencia para compartir servicios backend y colaborar en proyectos en curso.
**Prerequisitos:** Cada desarrollador instala el cliente Tailscale en sus dispositivos y se une a una tailnet común autenticada mediante una cuenta organizacional o personal.
**Pasos:** Al autenticarse los dispositivos, las conexiones a la tailnet se establecen automáticamente. Los controles de acceso basados en identidad regulan los servicios y dispositivos a los que cada desarrollador puede acceder. Los desarrolladores acceden a servicios backend, bases de datos o servidores de prueba directamente a través de túneles cifrados.
**Resultado Exitoso:** Los desarrolladores se comunican de manera segura y sin esfuerzo sin la complejidad de VPN, disfrutando conexiones directas dispositivo a dispositivo con mínima latencia y sin obstáculos de firewall.
**Limitaciones y Consideraciones:** Es necesario acceso a Internet en todos los dispositivos. Los administradores deben aplicar políticas de acceso rigurosas para prevenir exposiciones no autorizadas. La integración con pipelines CI/CD requiere consultar la documentación oficial para asegurar automatización segura.
Ejemplo de Caso de Uso 2: Gestión TI de una Fuerza Laboral Empresarial Distribuida
**Usuario y Tarea:** Los administradores de TI desean proporcionar acceso remoto seguro a recursos internos para empleados y contratistas con mínima carga técnica.
**Prerequisitos:** La organización configura cuentas Tailscale vinculadas a proveedores de identidad corporativa (por ejemplo, inicio de sesión único) y centraliza la gestión de políticas.
**Pasos:** Los usuarios remotos instalan el cliente, se autentican con credenciales corporativas y obtienen acceso adecuado a recursos internos basado en políticas. Se aplican dinámicamente principios de Confianza Cero con registro de auditoría.
**Resultado Exitoso:** Los usuarios se conectan de forma segura sin configuraciones VPN complicadas. TI obtiene control y visibilidad centralizados, con capacidad para revocar o ajustar accesos y auditar sesiones al instante.
**Limitaciones y Consideraciones:** La dependencia en infraestructura externa de identidad y control introduce dependencias operativas. Es esencial revisar periódicamente las políticas para evitar acumulación de privilegios. Se debe validar el cumplimiento con requisitos organizacionales de monitoreo o informes según documentación vigente.
Ejemplo de Caso de Uso 3: Acceso a Servidor Multimedia Personal para Entusiastas
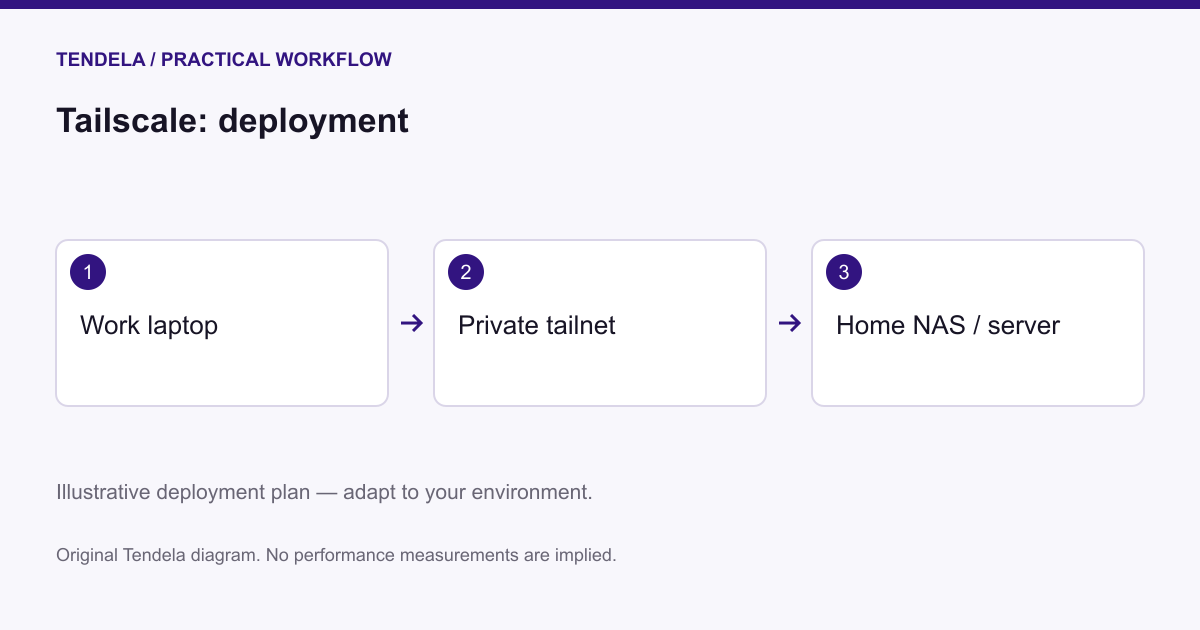
**Usuario y Tarea:** Usuarios individuales desean acceder a servidores multimedia personales de forma remota sin exponer dispositivos a internet pública ni configuraciones complejas.
**Prerequisitos:** El servidor multimedia y los dispositivos clientes instalan clientes Tailscale y se vinculan en una tailnet personal.
**Pasos:** Tras autenticar dispositivos, los clientes se conectan mediante túneles cifrados directamente al servidor multimedia sin necesidad de reenvío de puertos.
**Resultado Exitoso:** Los usuarios disfrutan de streaming privado, confiable y de baja latencia remotamente sin exposición de IP pública ni modificaciones al firewall.
**Limitaciones y Consideraciones:** El descubrimiento exitoso de dispositivos depende de la infraestructura de Tailscale. Topologías complejas en la red doméstica podrían requerir revisar características avanzadas de enrutamiento en la documentación.
Ejemplo de Caso de Uso 4: Gestión Segura de Flotas de Dispositivos IoT
**Usuario y Tarea:** Equipos de operaciones gestionan miles de dispositivos IoT distribuidos globalmente y requieren acceso seguro y auditado sin exponer dispositivos a internet pública.
**Prerequisitos:** Los dispositivos IoT ejecutan clientes Tailscale (donde es soportado) o se conectan mediante gateways a la tailnet. DevOps configura políticas centralizadas de identidad y acceso.
**Pasos:** Cada dispositivo IoT se une a la tailnet y establece túneles cifrados a consolas de gestión o sistemas de automatización. La topología de malla tolerante a fallos asegura que los dispositivos permanezcan accesibles incluso si fallan algunas rutas de red.
**Resultado Exitoso:** Los equipos de gestión realizan monitoreo y actualizaciones remotas seguras con acceso detallado y registrado, evitando riesgos de seguridad por endpoints expuestos.
**Limitaciones y Consideraciones:** Restricciones de hardware o sistema operativo pueden limitar soporte en algunos dispositivos IoT; podrían ser necesarios gateways. Restricciones de red que bloquean UDP o firewalls estrictos pueden requerir configuración adicional según documentación.
Compatibilidad de Plataforma y Requisitos de Red
Tailscale es compatible con Windows, macOS, Linux, iOS y Android, permitiendo conectividad amplia multiplataforma. El protocolo WireGuard subyacente requiere soporte UDP para túneles; aunque Tailscale maneja automáticamente NAT y perforación de firewall, algunos entornos de red restrictivos pueden pedir ajustes manuales detallados en guías oficiales. Para uso empresarial, se soporta integración con proveedores de identidad y sistemas de inicio de sesión único, que deben configurarse según políticas organizacionales.
Consideraciones Administrativas y de Mantenimiento
La operación continua se enfoca en gestionar controles de acceso de usuarios y dispositivos, actualizar el software cliente rápidamente para incluir parches de seguridad y auditar el uso de la red. Dado que el plano de control automatiza la gestión de claves y la coordinación, los administradores se concentran en gobernanza más que en mantenimiento de bajo nivel. Revisiones periódicas de membresía y políticas de acceso son esenciales para sostener seguridad y cumplimiento, especialmente en implementaciones dinámicas o a gran escala.
Límites de Seguridad y Consideraciones Operativas
Aunque todo el tráfico se beneficia de cifrado fuerte de extremo a extremo, la seguridad de Tailscale depende de la integridad de los proveedores de identidad y el plano de control. La compromisión de estos podría exponer la tailnet. Dispositivos remotos fuera de la tailnet no pueden comunicarse salvo que se enruten a través de nodos de salida o gateways, lo que influye en diseños arquitectónicos. Organizaciones con reglas estrictas de enrutamiento en sitio o que necesitan planos de control totalmente autohospedados deberían evaluar si Tailscale cumple sus requerimientos.
Idoneidad y Público Objetivo
Tailscale es adecuado para equipos y organizaciones que buscan un despliegue rápido y seguro de conectividad sin mantener infraestructuras VPN complejas. Su atractivo abarca desarrolladores, administradores de TI y equipos de seguridad que gestionan trabajadores distribuidos geográficamente, cargas multinube o flotas IoT. Es menos adecuado para entornos que requieran exclusivamente planos de control on-premise o condiciones de red muy restrictivas que deshabiliten tráfico UDP.
---
Esta reseña se basa en la documentación oficial de Tailscale al 30 de septiembre de 2025. Presenta características, arquitecturas y casos de uso típicos descritos por el proveedor sin pruebas independientes ni validación de rendimiento. Los lectores interesados deben consultar los recursos oficiales más recientes para requisitos detallados de implementación y guías de compatibilidad.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta