
Cloudflare Zero Trust: Praktische Bewertung der SASE-Plattform von Cloudflare für Unternehmenssicherheit und Netzwerke
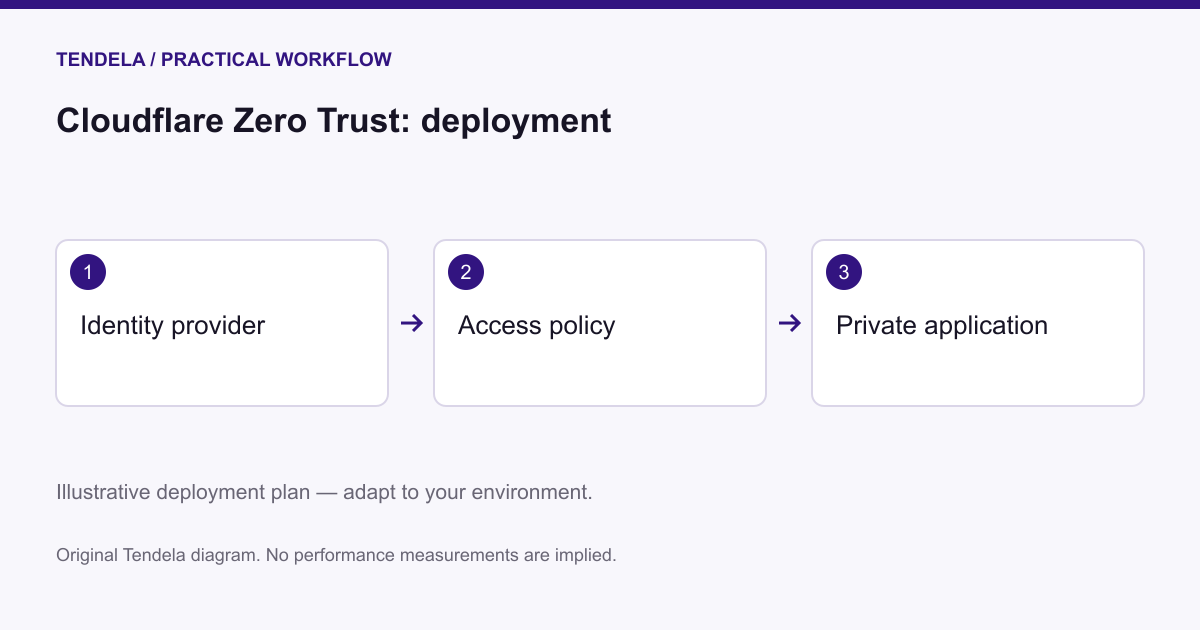
Image: Tendela / illustrative workflow · Source
Cloudflare Zero Trust vereint Sicherheit und Netzwerk durch Cloudflare One, einer Secure Access Service Edge (SASE)-Plattform, die identitätsbasierte Zugriffskontrollen, Bedrohungsschutz und eine Netzwerk-Overlay-Konnektivität für verteilte Unternehmen bietet.
Einführung in Cloudflare Zero Trust
Cloudflare Zero Trust ist eine cloudbasierte Secure Access Service Edge (SASE)-Plattform, die unter dem Namen Cloudflare One vermarktet wird. Sie wurde entwickelt, um traditionelle Netzwerkperimeter durch einen global verteilten, identitätsbewussten Sicherheitsrahmen zu ersetzen. Diese Plattform implementiert Zero-Trust-Sicherheitsprinzipien, die davon ausgehen, dass innerhalb von Netzwerken kein implizites Vertrauen besteht, und verlangen, dass jede Anfrage basierend auf Benutzeridentität und Geräte-Kontext authentifiziert und autorisiert wird. Cloudflare One konsolidiert mehrere Netzwerk- und Sicherheitsfunktionen auf einer einheitlichen Steuerungsebene, die über das Dashboard-Interface von Cloudflare verwaltet wird.
Kernarchitekturmodell: SASE und Zero Trust
Secure Access Service Edge (SASE) verbindet Weitverkehrsnetzwerke (WAN) mit Sicherheitsdiensten zu einer einzigen cloudbasierten Plattform. Diese Architektur adressiert Herausforderungen, die sich durch verteilte Belegschaften und die Nutzung von Cloud-Diensten ergeben. Cloudflare One veranschaulicht SASE durch die Integration von sicherem Zugang, Bedrohungsschutz und Netzwerkverbindung, die am globalen Edge-Netzwerk von Cloudflare ausgeführt wird.
Zero Trust setzt das Prinzip der minimalen Rechte um, indem es Identitäten kontinuierlich authentifiziert und die Gerätepostur bewertet, bevor Zugang gewährt wird. Im Gegensatz zu traditionellen Perimetersicherheitsmodellen, die Benutzern nach dem Login Vertrauen schenken, nimmt Zero Trust an, dass Bedrohungen sowohl von außerhalb als auch innerhalb des Netzwerks ausgehen können und fordert bei jedem Zugriffsversuch eine Verifikation.
Hauptkomponenten von Cloudflare One
Cloudflare One besteht aus mehreren miteinander verbundenen Produkten, die jeweils spezifische Anforderungen an Unternehmenssicherheit oder Netzwerktechnik adressieren:
Cloudflare Access ermöglicht die sichere Authentifizierung in Webanwendungen und integriert sich mit Identitätsanbietern zur Zugriffskontrolle.
Das Secure Web Gateway (Gateway) inspiziert und filtert ausgehenden Verkehr auf DNS-, Netzwerk- (Schicht 4) und HTTP- (Schicht 7) Ebenen. Es wendet Richtlinien wie URL-Filterung, Malware-Scans und Data Loss Prevention an.
Cloudflare Tunnel stellt nur ausgehende Verbindungen von privater Infrastruktur zum globalen Cloudflare-Netzwerk her und eliminiert so die Notwendigkeit, öffentliche IP-Adressen offenzulegen.
Cloudflare Mesh ermöglicht verschlüsselte Mesh-Netzwerke zwischen Geräten und privaten Netzwerken und nutzt Post-Quantum-Kryptographie-Verfahren gemäß der Cloudflare-Dokumentation.
Remote Browser Isolation führt Browser-Code remote in der Cloud aus, um Risiken durch unsichere Webinhalte zu isolieren.
Data Loss Prevention (DLP) scannt Webverkehr und SaaS-Anwendungen auf sensible Datenmuster, um Datenlecks zu verhindern.
Cloud Access Security Broker (CASB) überwacht SaaS- und Cloud-Umgebungen auf Fehlkonfigurationen, Insider-Bedrohungen und nicht genehmigte Anwendungsnutzung.
Email Security bietet Richtlinienkonfigurationen für Postfachverwaltung und Bedrohungsuntersuchung.
Digital Experience Monitoring (DEX) verfolgt Netzwerk-, Geräte- und Anwendungsleistung innerhalb der Zero Trust-Umgebung.
Cloudflare WAN und die Cloudflare Network Firewall bieten cloud-native Netzwerkdienste, die als Alternativen zu veralteten WAN-Technologien wie MPLS und traditionellen SD-WAN sowie als Firewall-as-a-Service konzipiert sind.
Diese Komponenten arbeiten über Cloudflares umfangreiches Netzwerk global verteilter Rechenzentren, um niedrige Latenz und skalierbare Durchsetzung von Sicherheitsmaßnahmen zu ermöglichen.
Verkehrsrichtlinien und Sicherheitsebenen
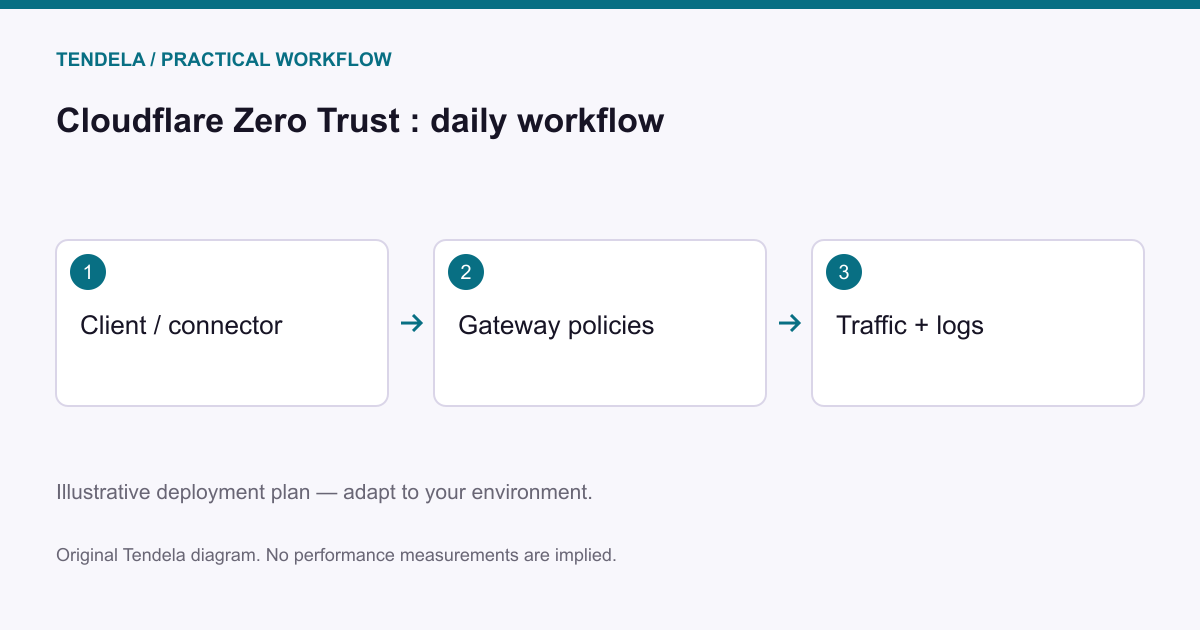
Das Secure Web Gateway unterstützt mehrere Politikebenen zur Verkehrsüberprüfung:
Paketfilterung inspiziert rohe Netzwerkpakete basierend auf IP-Adressen, Ports und Protokollen ohne Nutzer- oder Anwendungskontext, was frühes Blockieren unerwünschten Verkehrs ermöglicht.
DNS-Richtlinien blockieren unerwünschte oder bösartige Domains durch Abfangen von DNS-Anfragen, bevor Verbindungen aufgebaut werden, und erlauben so eine schnelle Durchsetzung von Richtlinien.
Netzwerkrichtlinien kontrollieren einzelne TCP-, UDP- oder GRE-Pakete und können Zugriffe auf bestimmte Dienste wie SSH oder RDP blockieren.
HTTP-Richtlinien entschlüsseln und prüfen HTTPS-Verkehr, wofür die Installation eines Cloudflare-Root-Zertifikats auf verwalteten Geräten erforderlich ist. Diese Richtlinien scannen URLs, Header, hoch- oder heruntergeladene Dateien auf Malware und sensible Inhalte und können verdächtige Dateien in Quarantäne verschieben.
Die Richtlinien werden nacheinander angewandt — zuerst DNS, dann Netzwerk, anschließend HTTP — und ermöglichen so eine mehrschichtige Bedrohungsabwehr.
Integration von Identität und Gerätekontext
Cloudflare One integriert sich beispielsweise mit Identitätsanbietern wie Okta, Microsoft Entra ID und Google Workspace, um Benutzeridentitäten und Gruppenmitgliedschaften abzurufen. Der auf Nutzergeräten installierte Cloudflare One Client sammelt Gerätepostur-Signale wie Betriebssystemversion, Festplattenverschlüsselungsstatus, Firewall-Status und Management-Status.
Administratoren können Zugriffsrichtlinien erstellen, die Identität und Gerätekontext kombinieren und so feingranulare Kontrolle erlauben. Beispielsweise kann der Zugriff auf sensible Anwendungen sowohl die Zugehörigkeit zu einer bestimmten Benutzergruppe als auch die Einhaltung von Gerätesicherheitsanforderungen wie Festplattenverschlüsselung erfordern.
Bereitstellungsüberlegungen und On-Ramp-Optionen
Cloudflare bietet mehrere On-Ramp-Verbindungsmethoden, die beeinflussen, welche Richtlinientypen durchsetzbar sind:
Der Cloudflare One Client (WARP) Agent ist die empfohlene Methode für gerätebezogene Bereitstellungen und setzt DNS-, Netzwerk- und HTTP-Richtlinien mit vollständiger Transparenz durch.
DNS-Resolverkonfiguration ändert DNS-Einstellungen an Routern oder Geräten, um nur DNS-Richtlinien durchzusetzen, geeignet für nicht verwaltete Geräte oder erste Rollouts.
Proxy-Endpunkte, konfiguriert mittels PAC-Dateien, ermöglichen HTTP-Verkehrsinspektion auf Browser-Ebene ohne Agenteninstallation, sind jedoch auf Browser-Verkehr beschränkt und unterstützen keine geräteweite Sichtbarkeit.
Netzwerktunnel (IPsec/GRE via Magic WAN) verbinden Niederlassungen oder Rechenzentren und ermöglichen Richtliniendurchsetzung auf allen Ebenen für standortbezogenen Verkehr.
Organisationen setzen üblicherweise eine Kombination dieser Methoden ein, um verschiedene Benutzersegmente effektiv zu schützen.
Beispiel-Workflow 1: Sicherung des Zugriffs von Remote-Mitarbeitern auf interne Anwendungen
In diesem Workflow benötigen entfernte Mitarbeiter sicheren Zugriff auf interne Webanwendungen, ohne diese öffentlich zugänglich zu machen.
Zunächst wird der Cloudflare One Client auf den Geräten der entfernten Nutzer bereitgestellt, um Verkehr zu routen und zu inspizieren.
Cloudflare Access wird mit Identitätsanbieterintegration konfiguriert, um Nutzer zu authentifizieren und Gruppenmitgliedschaften durchzusetzen.
Cloudflare Tunnel wird implementiert, um interne Anwendungen sicher mit dem Edge-Netzwerk von Cloudflare zu verbinden, indem nur ausgehende Verbindungen genutzt werden, was die Offenlegung öffentlicher IP-Adressen verhindert.
Zugriffsrichtlinien integrieren Identitäts- und Geräte-Posturprüfungen und stellen sicher, dass nur konforme Geräte und autorisierte Benutzer auf interne Ressourcen zugreifen.
Erfolgskriterien umfassen nahtlosen Single-Sign-On-Zugriff auf interne Apps, keine öffentliche IP-Offenlegung interner Ressourcen, Durchsetzung von Geräte-Compliance-Richtlinien und umfassende Protokollierung für Auditzwecke.
Zu überprüfende Einschränkungen sind die Gerätekompatibilität mit dem Cloudflare One Client, korrekte Einrichtung des Identitätsanbieters und Fehlerbehebung der Konnektivität in verschiedenen Remote-Umgebungen.
Beispiel-Workflow 2: Durchsetzung von akzeptablem Gebrauch und Malware-Schutz für den Unternehmens-Webverkehr
Firmenanwender benötigen sicheren Internetzugang mit Filterung bösartiger Seiten und Überwachung der Surfaktivitäten.
Benutzer werden über den Cloudflare One Client eingeschrieben oder über Netzwerktunnel verbunden, um Verkehr zum Cloudflare Gateway zu leiten.
Administratoren richten DNS-Richtlinien ein, um den Zugang zu bekannten Malware-Domains und unerwünschten Inhaltskategorien schnell zu blockieren.
HTTP-Richtlinien werden hinzugefügt, um tiefgehende Paketinspektion durchzuführen, einschließlich URL-Filterung, Malware-Scans bei Downloads und Quarantäne verdächtiger Dateien.
Verkehrsrichtlinien können unterschiedliche Benutzergruppen mit spezifischen Regeln differenzieren, z.B. restriktivere Regeln für Vertragsarbeiter.
Erfolgreiche Bereitstellung führt zu effektivem Blockieren bösartiger und nicht autorisierter Inhalte, minimaler Latenzauswirkung und granularer Sichtbarkeit der Nutzeraktivitäten und Bedrohungen.
Einschränkungen umfassen die Sicherstellung der Installation von Cloudflare-Root-Zertifikaten auf verwalteten Geräten zur Ermöglichung von HTTPS-Entschlüsselung, Berücksichtigung von Datenschutz- und Compliance-Auswirkungen bei entschlüsseltem Verkehr sowie die Erkenntnis, dass Richtlinienänderungen bis zu 60 Sekunden benötigen, um global wirksam zu werden.
Beispiel-Workflow 3: Verbindung und Absicherung von Zweigstellen mit Cloudflare WAN
Für Organisationen, die veraltete WAN-Technologien wie MPLS oder traditionelle SD-WAN ersetzen wollen, bietet Cloudflare WAN einen Overlay-Netzwerkdienst.
Cloudflare-verwaltete Hardware oder virtuelle Appliances werden an Niederlassungen und Rechenzentren bereitgestellt.
IPsec- oder GRE-Tunnel werden zwischen diesen Geräten und dem globalen Cloudflare-Netzwerk aufgebaut.
Routing-Richtlinien verbinden Zweigstellen, Rechenzentren und Cloud-Ressourcen sicher über dieses Overlay.
Zentralisierte Firewall-Richtlinien werden über das Cloudflare-Dashboard angewandt, um konsistente Sicherheitskontrollen über alle Standorte hinweg durchzusetzen.
Geplante Vorteile sind skalierbare und einheitliche WAN-Konnektivität sowie integrierte Sicherheitsdienste, die über eine einzige Plattform verwaltet werden.
Planungsüberlegungen umfassen die Auswahl geeigneter Appliance-Modelle für erforderlichen Durchsatz, Validierung von Netzwerk-Routing-Konfigurationen und Gestaltung für Redundanz und Failover.
Wartung und Sicherheitsgrenzen
Die Plattform von Cloudflare betreibt und wartet die globalen Infrastrukturkomponenten von Cloudflare One. Kundenverantwortlichkeiten umfassen das Management von Richtlinienkonfigurationen, Integrationen von Identitätsanbietern und Endpoint-Software-Updates wie Cloudflare One Client und Root-Zertifikate.
Eine starke Identitätsverwaltung und Geräte-Compliance sind entscheidend für die Sicherheit der Umgebung. Fehlkonfigurationen bei Richtlinien oder Identitätsintegrationen können Sicherheitslücken verursachen.
Administratoren sollten Überwachungs- und Alarmierungsmechanismen mittels Cloudflares Logging- und Digital Experience Monitoring-Tools einrichten, um den Betriebssicherheitsstatus aufrechtzuerhalten.
Eignung und Passform
Cloudflare Zero Trust über Cloudflare One eignet sich gut für Organisationen, die von legacy perimeter-basierter Sicherheit zu skalierbaren, cloudbasierten Architekturen mit Identitäts- und Geräte-Kontextsteuerung modernisieren möchten. Es unterstützt die Absicherung verteilter Belegschaften, mehrere Cloud-Anwendungen und Niederlassungsnetzwerke mit zentraler Verwaltung.
Organisationen mit starkem Offline-Bedarf oder komplexen On-Premises-Legacy-Systemen könnten Einschränkungen erleben und sollten Integrationsanforderungen sorgfältig prüfen.
Fazit
Cloudflare Zero Trust bietet eine umfassende, einheitliche SASE-Plattform, die identitätszentrierten Zugriff, mehrschichtige Verkehrsinspektion und Netzwerk-Overlay-Konnektivität für moderne Unternehmen integriert. Sie ermöglicht die Sicherung von Remote-Benutzern, schützt Zweigstellen und setzt detaillierte, kontextbewusste Richtlinien über eine globale Cloud-Infrastruktur durch.
Diese Bewertung basiert ausschließlich auf offiziellen Dokumentationen und Referenzmaterialien von Cloudflare aus dem Jahr 2026, ohne praktische Tests oder unabhängige Performance-Benchmarks durchzuführen.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto