
Cloudflare Zero Trust: Praktyczny przegląd platformy SASE Cloudflare dla bezpieczeństwa i sieci przedsiębiorstw
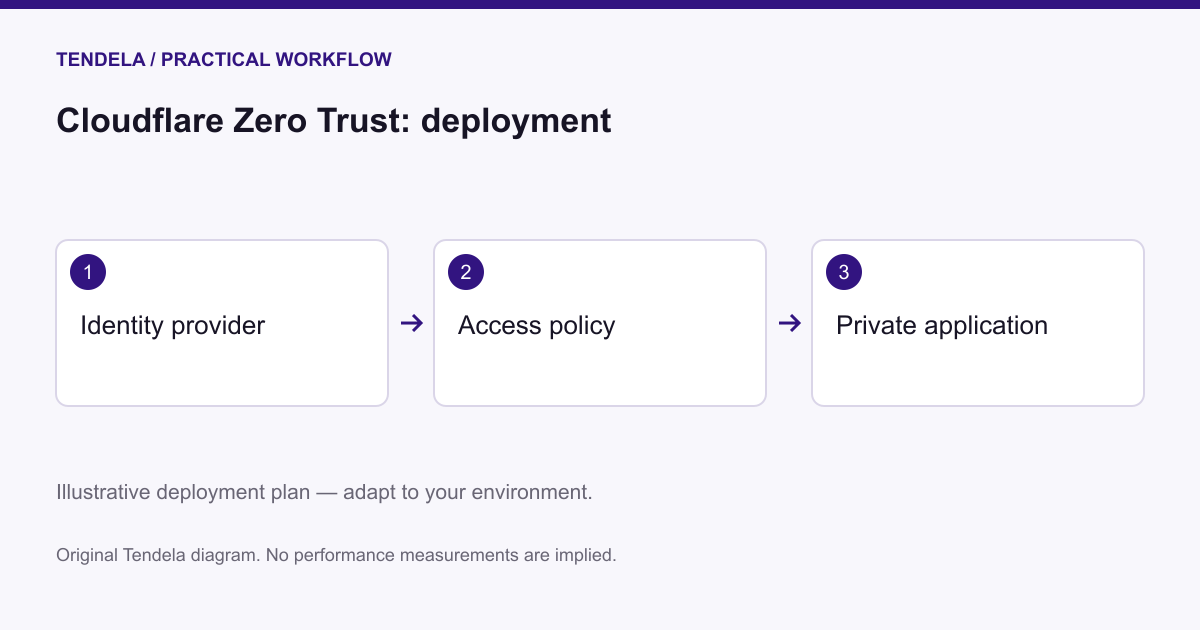
Image: Tendela / illustrative workflow · Source
Cloudflare Zero Trust łączy bezpieczeństwo i sieci poprzez Cloudflare One, platformę Secure Access Service Edge (SASE) zapewniającą kontrolę dostępu opartą na tożsamości, ochronę przed zagrożeniami oraz nakładkę łączności sieciowej w rozproszonych przedsiębiorstwach.
Wprowadzenie do Cloudflare Zero Trust
Cloudflare Zero Trust to platforma Secure Access Service Edge (SASE) dostarczana z chmury, znana jako Cloudflare One. Została zaprojektowana, aby zastąpić tradycyjne perymetry sieciowe globalnie rozproszonym, świadomym tożsamości frameworkiem bezpieczeństwa. Platforma implementuje zasady bezpieczeństwa Zero Trust, które zakładają brak domyślnego zaufania wewnątrz sieci i wymagają każdorazowego uwierzytelnienia oraz autoryzacji żądania na podstawie tożsamości użytkownika i kontekstu urządzenia. Cloudflare One konsoliduje liczne funkcje sieciowe i bezpieczeństwa na zunifikowanej płaszczyźnie sterowania, zarządzanej poprzez interfejs dashboardu Cloudflare.
Podstawowy model architektoniczny: SASE i Zero Trust
Secure Access Service Edge (SASE) łączy sieci rozległe (WAN) z usługami bezpieczeństwa w jedną platformę dostarczaną z chmury. Architektura ta adresuje wyzwania wynikające z rozproszonych zespołów i adopcji usług chmurowych. Cloudflare One jest przykładem SASE, integrując bezpieczny dostęp, ochronę przed zagrożeniami oraz łączność sieciową realizowaną na globalnej sieci brzegowej Cloudflare.
Zero Trust egzekwuje zasadę najmniejszych uprawnień, ciągle uwierzytelniając tożsamość i oceniając stan urządzenia przed udzieleniem dostępu. W odróżnieniu od tradycyjnych modeli zabezpieczeń perymetrycznych, które ufają użytkownikom po zalogowaniu, Zero Trust zakłada możliwość zagrożeń zarówno spoza, jak i wewnątrz sieci, wymagając weryfikacji przy każdej próbie dostępu.
Kluczowe komponenty Cloudflare One
Cloudflare One składa się z wielu powiązanych produktów, z których każdy odpowiada za konkretne potrzeby bezpieczeństwa lub sieciowe przedsiębiorstwa:
Cloudflare Access umożliwia bezpieczne uwierzytelnianie do aplikacji webowych, integrując się z dostawcami tożsamości w celu kontroli dostępu.
Secure Web Gateway (Gateway) inspektuje i filtruje ruch wychodzący na warstwach DNS, sieciowej (Layer 4) oraz HTTP (Layer 7). Wdraża polityki takie jak filtrowanie URL, skanowanie malware oraz zapobieganie utracie danych.
Cloudflare Tunnel ustanawia połączenia tylko wychodzące z prywatnej infrastruktury do globalnej sieci Cloudflare, eliminując konieczność ujawniania publicznych adresów IP.
Cloudflare Mesh umożliwia szyfrowane połączenia typu mesh między urządzeniami i sieciami prywatnymi, wykorzystując metody kryptografii post-kwantowej opisane w dokumentacji Cloudflare.
Remote Browser Isolation wykonuje kod przeglądarki zdalnie w chmurze, izolując ryzyko związane z niebezpiecznymi treściami webowymi.
Data Loss Prevention (DLP) skanuje ruch webowy i aplikacje SaaS w poszukiwaniu wzorców wrażliwych danych, aby zapobiegać wyciekom.
Cloud Access Security Broker (CASB) monitoruje środowiska SaaS i chmurowe pod kątem błędnych konfiguracji, zagrożeń wewnętrznych oraz nieautoryzowanego użycia aplikacji.
Email Security pozwala na konfigurację polityk zarządzania skrzynkami pocztowymi oraz badanie zagrożeń.
Digital Experience Monitoring (DEX) śledzi wydajność sieci, urządzeń oraz aplikacji w środowisku Zero Trust.
Cloudflare WAN i Cloudflare Network Firewall oferują usługi sieciowe natywne dla chmury, stanowiące alternatywę dla starszych technologii WAN takich jak MPLS oraz tradycyjne SD-WAN, a także funkcje firewall-as-a-service.
Te komponenty działają na rozległej sieci centrów danych Cloudflare rozsianych globalnie, zapewniając niskie opóźnienia i skalowalną egzekucję zabezpieczeń.
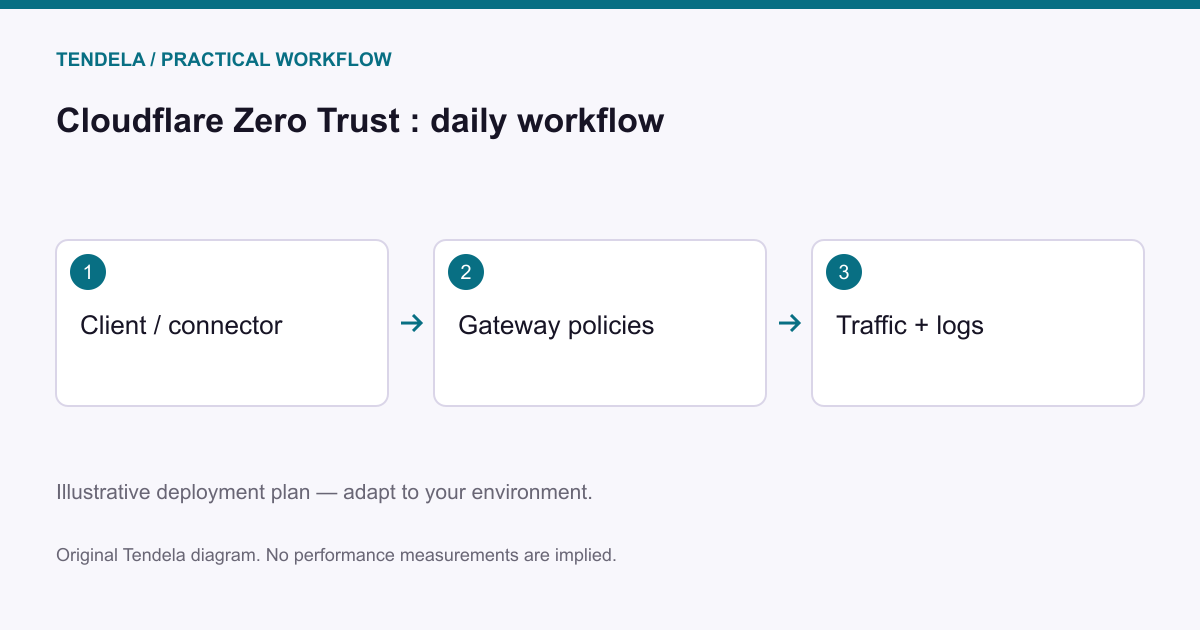
Polityki ruchu i warstwy bezpieczeństwa
Secure Web Gateway wspiera wielowarstwowe polityki inspekcji ruchu:
Filtrowanie pakietów inspektuje surowe pakiety sieciowe na podstawie adresów IP, portów i protokołów, bez kontekstu użytkownika lub aplikacji, umożliwiając wczesne odrzucenie niechcianego ruchu.
Polityki DNS blokują niepożądane lub złośliwe domeny przez przechwytywanie zapytań DNS przed nawiązaniem połączenia, co pozwala na szybkie egzekwowanie zasad.
Polityki sieciowe kontrolują pojedyncze pakiety TCP, UDP lub GRE i mogą blokować dostęp do określonych usług, takich jak SSH lub RDP.
Polityki HTTP odszyfrowują i inspektują ruch HTTPS, wymagając instalacji certyfikatu root Cloudflare na zarządzanych urządzeniach. Polityki te skanują URL, nagłówki, przesyłane i pobierane pliki pod kątem malware i treści wrażliwych, mogą także kwarantannować podejrzane pliki.
Polityki są egzekwowane w kolejności — najpierw DNS, potem sieć, następnie HTTP — umożliwiając wielowarstwową obronę przed zagrożeniami.
Integracja tożsamości i kontekstu urządzenia
Cloudflare One integruje się z dostawcami tożsamości takimi jak Okta, Microsoft Entra ID i Google Workspace, by pobierać tożsamości użytkowników oraz przynależność do grup. Klient Cloudflare One zainstalowany na urządzeniach użytkowników zbiera sygnały stanu urządzenia, m.in. wersję systemu operacyjnego, stan szyfrowania dysku, stan zapory ogniowej oraz status zarządzania.
Administratorzy mogą tworzyć polityki dostępu łączące tożsamość i kontekst urządzenia, pozwalając na drobiazgowe reguły. Na przykład dostęp do aplikacji wrażliwych może wymagać zarówno członkostwa w określonej grupie użytkowników, jak i spełnienia wymogów bezpieczeństwa urządzenia, takich jak szyfrowanie dysku.
Rozważania wdrożeniowe i opcje wejścia
Cloudflare oferuje kilka metod połączenia wpływających na typy możliwych do egzekwowania polityk:
Agent Cloudflare One Client (WARP) jest rekomendowaną metodą dla wdrożeń per-urządzenie, egzekwując polityki DNS, sieciowe i HTTP z pełną widocznością.
Konfiguracja resolvera DNS zmienia ustawienia DNS na routerach lub urządzeniach, egzekwując tylko polityki DNS, odpowiednia dla urządzeń niezależnych lub początkowych wdrożeń.
Punkty końcowe proxy skonfigurowane przez pliki PAC umożliwiają inspekcję ruchu HTTP na poziomie przeglądarki bez instalowania agentów, jednak ograniczają się do ruchu przeglądarkowego i nie oferują widoczności na poziomie urządzenia.
Tunelowanie sieciowe (IPsec/GRE przez Magic WAN) łączy oddziały i centra danych, umożliwiając egzekwowanie polityk na wszystkich warstwach dla ruchu na poziomie witryny.
Organizacje zwykle stosują kombinację tych metod, aby efektywnie chronić różne segmenty użytkowników.
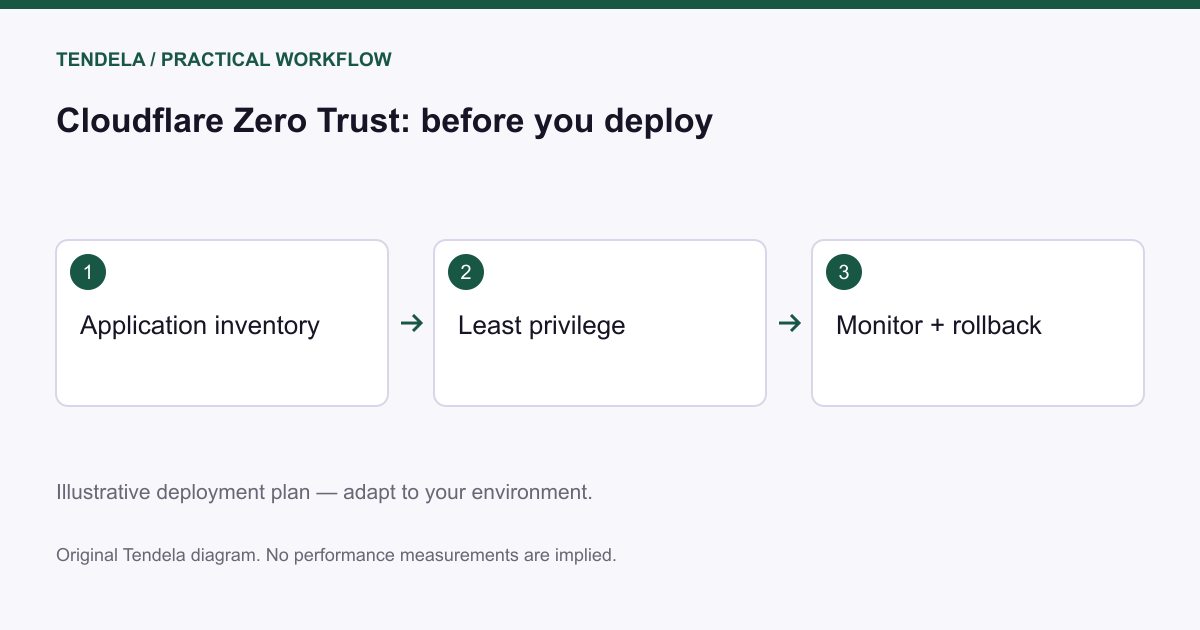
Przykładowy scenariusz 1: Zabezpieczenie dostępu zdalnych pracowników do aplikacji wewnętrznych
W tym scenariuszu pracownicy zdalni potrzebują bezpiecznego dostępu do aplikacji webowych wewnętrznych bez wystawiania tych aplikacji publicznie.
Na urządzeniach zdalnych wdrażany jest Cloudflare One Client do kierowania i inspekcji ruchu.
Konfigurowany jest Cloudflare Access z integracją dostawcy tożsamości, aby uwierzytelniać użytkowników i egzekwować przynależności do grup.
Wdrażany jest Cloudflare Tunnel, aby bezpiecznie łączyć aplikacje wewnętrzne z siecią brzegową Cloudflare, stosując jedynie połączenia wychodzące i zapobiegając ujawnianiu publicznych adresów IP.
Polityki dostępu łączą kontrole tożsamości i stanu urządzenia, zapewniając dostęp tylko urządzeniom zgodnym i uprawnionym użytkownikom.
Kryteria sukcesu to płynny dostęp single sign-on do aplikacji wewnętrznych, brak ujawnienia publicznych IP zasobów wewnętrznych, egzekwowanie polityk zgodności urządzeń oraz kompleksowe logowanie i audyt.
Ograniczenia do sprawdzenia to kompatybilność urządzeń z Cloudflare One Client, poprawna konfiguracja dostawcy tożsamości oraz rozwiązywanie problemów z łącznością w różnych środowiskach zdalnych.
Przykładowy scenariusz 2: Egzekwowanie polityk dopuszczalnego użycia i ochrona przed malware dla ruchu korporacyjnego
Użytkownicy korporacyjni potrzebują bezpiecznego dostępu do Internetu z filtrowaniem złośliwych witryn i monitorowaniem aktywności przeglądania.
Użytkownicy są rejestrowani poprzez Cloudflare One Client lub łączeni przez tunele sieciowe kierujące ruch do Cloudflare Gateway.
Administratorzy konfigurowują polityki DNS blokujące znane domeny malware i niepożądane kategorie treści szybko.
Dodawane są polityki HTTP umożliwiające głęboką inspekcję pakietów, w tym filtrowanie URL, skanowanie malware pobrań oraz kwarantannę podejrzanych plików.
Polityki ruchu mogą rozróżniać grupy użytkowników dla specyficznych zasad, np. bardziej restrykcyjne zasady dla wykonawców zewnętrznych.
Efektem wdrożenia jest skuteczne blokowanie złośliwych i nieautoryzowanych treści, minimalny wpływ na opóźnienia oraz szczegółowa widoczność aktywności użytkowników i zagrożeń.
Ograniczenia to konieczność instalacji certyfikatów root Cloudflare na zarządzanych urządzeniach dla odszyfrowania HTTPS, uwzględnienie skutków prywatności i zgodności dla odszyfrowanego ruchu oraz świadomość, że zmiany polityk mogą propagować się do 60 sekund globalnie.
Przykładowy scenariusz 3: Łączenie i zabezpieczanie oddziałów z Cloudflare WAN
Dla organizacji chcących zastąpić starsze technologie WAN, takie jak MPLS czy tradycyjne SD-WAN, Cloudflare WAN oferuje usługę nakładkowej sieci.
Sprzęt zarządzany przez Cloudflare lub wirtualne urządzenia są wdrażane w oddziałach i centrach danych.
Establishowane są tunele IPsec lub GRE między tymi urządzeniami a globalną siecią Cloudflare.
Polityki routingu łączą oddziały, centra danych i zasoby chmurowe bezpiecznie poprzez tę nakładkę.
Centralizowane polityki zapory ogniowej są egzekwowane poprzez dashboard Cloudflare, utrzymując spójne kontrole bezpieczeństwa w różnych lokalizacjach.
Zakładane korzyści to skalowalna i zunifikowana łączność WAN oraz zintegrowane usługi bezpieczeństwa zarządzane z jednej platformy.
Podczas planowania należy dobrać odpowiednie modele urządzeń do wymaganej przepustowości, zweryfikować konfiguracje routingu sieciowego oraz zaprojektować architekturę z redundancją i failover.
Utrzymanie i granice bezpieczeństwa
Platforma Cloudflare operuje i utrzymuje globalne komponenty infrastruktury Cloudflare One. Obowiązki klienta obejmują zarządzanie konfiguracjami polityk, integracjami dostawców tożsamości oraz aktualizacjami oprogramowania końcowego, takiego jak Cloudflare One Client i certyfikaty root.
Zapewnienie silnej kontroli tożsamości i zgodności urządzeń jest kluczowe dla bezpieczeństwa środowiska. Błędne konfiguracje polityk lub integracji mogą wprowadzać luki w zabezpieczeniach.
Administratorzy powinni ustanowić mechanizmy monitorowania i alertowania z wykorzystaniem narzędzi logowania i Digital Experience Monitoring Cloudflare, aby utrzymywać bezpieczeństwo operacyjne.
Przydatność i dopasowanie
Cloudflare Zero Trust przez Cloudflare One jest odpowiedni dla organizacji pragnących zmodernizować bezpieczeństwo z klasycznych perymetrów na skalowalne, dostarczane z chmury, świadome tożsamości i kontekstu urządzenia architektury. Wspiera zabezpieczanie rozproszonych zespołów, wielu aplikacji chmurowych oraz sieci oddziałów z centralnym zarządzaniem.
Organizacje silnie zależne od pracy offline lub skomplikowanych, lokalnych systemów legacy mogą napotkać ograniczenia i powinny dokładnie ocenić wymagania integracyjne.
Podsumowanie
Cloudflare Zero Trust dostarcza kompleksową, zunifikowaną platformę SASE integrującą dostęp oparty na tożsamości, wielowarstwową inspekcję ruchu i nakładkową łączność sieciową odpowiednią dla nowoczesnych przedsiębiorstw. Umożliwia zabezpieczenie zdalnych użytkowników, ochronę oddziałów oraz egzekwowanie szczegółowych, świadomych kontekstu polityk przez globalną infrastrukturę chmurową.
Niniejszy przegląd oparto wyłącznie na oficjalnej dokumentacji i materiałach referencyjnych Cloudflare na rok 2026, bez przeprowadzania testów praktycznych czy niezależnych benchmarków wydajności.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto