
Cloudflare Zero Trust: Практический обзор платформы SASE Cloudflare для корпоративной безопасности и сетей
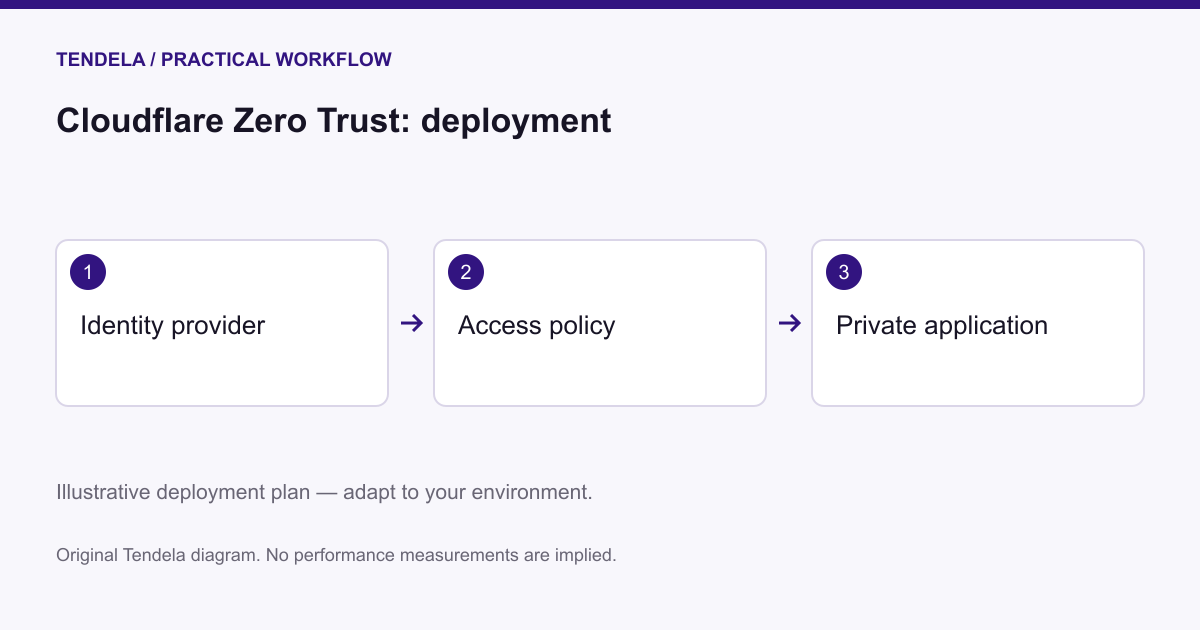
Image: Tendela / illustrative workflow · Source
Cloudflare Zero Trust объединяет безопасность и сетевые функции через Cloudflare One — платформу Secure Access Service Edge (SASE), обеспечивающую контроль доступа на основе идентичности, защиту от угроз и накладной сетевой слой для распределённых предприятий.
Введение в Cloudflare Zero Trust
Cloudflare Zero Trust — это облачная платформа Secure Access Service Edge (SASE), известная как Cloudflare One. Она предназначена для замены традиционных сетевых периметров глобально распределённой, осведомлённой об идентичности системой безопасности. Платформа реализует принципы безопасности Zero Trust, которые не предполагают никакого неявного доверия внутри сетей и требуют аутентификации и авторизации каждого запроса на основе идентичности пользователя и контекста устройства. Cloudflare One объединяет множество сетевых и защитных функций на единой плоскости управления, доступной через интерфейс панели Cloudflare.
Основная архитектурная модель: SASE и Zero Trust
Secure Access Service Edge (SASE) объединяет сети WAN с сервисами безопасности в единую облачную платформу. Такая архитектура решает задачи, возникающие из-за распределённой работы сотрудников и использования облачных сервисов. Cloudflare One является примером SASE, интегрируя безопасный доступ, защиту от угроз и сетевую связь, реализованную на глобальной пограничной сети Cloudflare.
Zero Trust осуществляет принцип наименьших привилегий, постоянно аутентифицируя идентичность и оценивая состояние устройства перед предоставлением доступа. В отличие от традиционных моделей периметральной безопасности, которые доверяют пользователям после входа в систему, Zero Trust предполагает, что угрозы могут исходить как извне, так и изнутри сети, и требует проверки на каждом доступе.
Ключевые компоненты Cloudflare One
Cloudflare One состоит из множества взаимосвязанных продуктов, каждый из которых решает конкретные задачи корпоративной безопасности или сетевых нужд:
Cloudflare Access обеспечивает безопасную аутентификацию в веб-приложениях, интегрируясь с провайдерами идентичности для контроля доступа.
Secure Web Gateway (Gateway) инспектирует и фильтрует исходящий трафик на уровнях DNS, сетевом (Layer 4) и HTTP (Layer 7). Он реализует политики, такие как фильтрация URL, сканирование на наличие вредоносного ПО и предотвращение утечек данных.
Cloudflare Tunnel устанавливает только исходящие соединения с частной инфраструктурой к глобальной сети Cloudflare, устраняя необходимость раскрытия публичных IP-адресов.
Cloudflare Mesh обеспечивает зашифрованную mesh-сеть между устройствами и частными сетями, используя методы постквантовой криптографии согласно документации Cloudflare.
Remote Browser Isolation выполняет код браузера удалённо в облаке, изолируя риски от небезопасного веб-контента.
Data Loss Prevention (DLP) сканирует веб-трафик и SaaS-приложения в поисках шаблонов чувствительных данных, чтобы препятствовать утечкам.
Cloud Access Security Broker (CASB) мониторит SaaS и облачные среды на предмет неправильных конфигураций, внутренних угроз и несанкционированного использования приложений.
Email Security предоставляет конфигурацию политик управления почтовыми ящиками и исследования угроз.
Digital Experience Monitoring (DEX) отслеживает производительность сети, устройств и приложений внутри Zero Trust среды.
Cloudflare WAN и Cloudflare Network Firewall предлагают облачные сетевые сервисы, являющиеся альтернативой устаревшим WAN-технологиям, таким как MPLS и традиционный SD-WAN, а также функции firewall-as-a-service.
Компоненты работают на обширной глобальной сети дата-центров Cloudflare, обеспечивая низкую задержку и масштабируемое применение мер безопасности.
Политики трафика и уровни безопасности
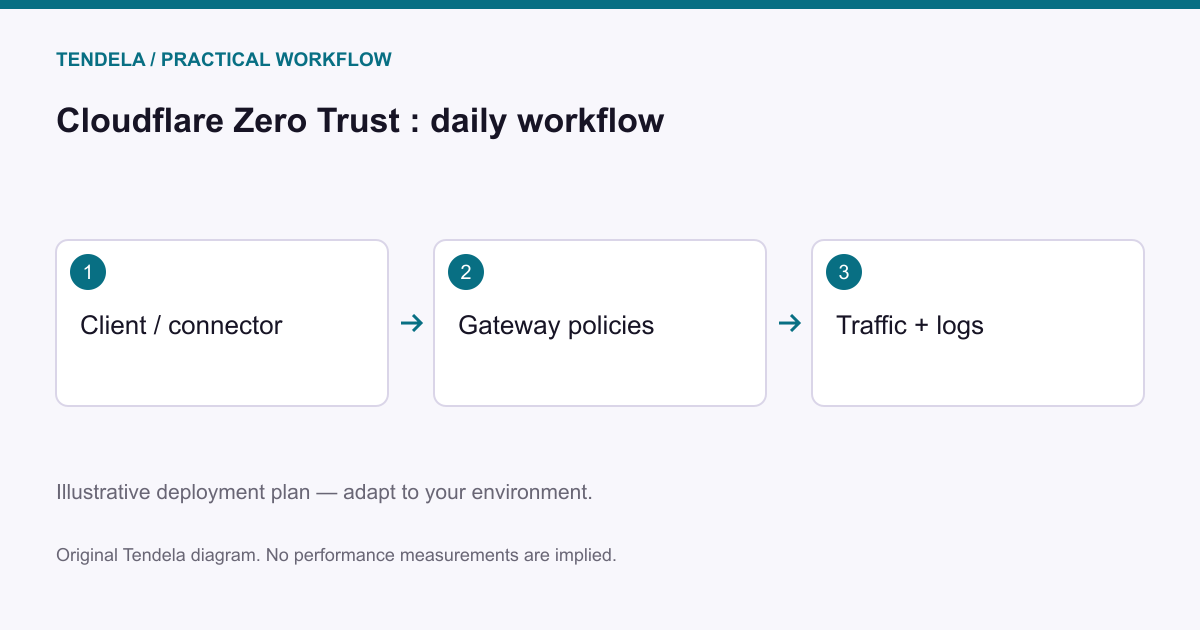
Secure Web Gateway поддерживает многоуровневые политики для инспекции трафика:
Фильтрация пакетов проверяет сырой сетевой трафик по IP-адресам, портам и протоколам без учёта контекста пользователя или приложения, что позволяет заранее блокировать нежелательный трафик.
Политики DNS блокируют нежелательные или вредоносные домены, перехватывая DNS-запросы до установления соединений, что обеспечивает быструю реализацию правил.
Сетевые политики контролируют отдельные пакеты TCP, UDP или GRE и могут блокировать доступ к определённым службам, например SSH или RDP.
HTTP политики расшифровывают и инспектируют HTTPS-трафик, что требует установки корневого сертификата Cloudflare на управляемых устройствах. Они сканируют URL, заголовки, загружаемые и скачиваемые файлы на наличие вредоносного ПО и чувствительного контента, способны помещать подозрительные файлы в карантин.
Политики применяются последовательно — сначала DNS, затем сеть, потом HTTP — обеспечивая многослойную защиту от угроз.
Интеграция идентичности и контекста устройств
Cloudflare One интегрируется с провайдерами идентичности, такими как Okta, Microsoft Entra ID и Google Workspace, для получения информации о пользователях и их группах. Клиент Cloudflare One, установленный на устройствах пользователей, собирает сигналы о состоянии устройств, включая версию ОС, шифрование диска, состояние брандмауэра и управление устройством.
Администраторы могут создавать политики доступа, объединяющие идентичность и контекст устройства, позволяя тонко настраивать управление доступом. Например, доступ к чувствительным приложениям может требовать одновременно членства в определённой группе и соответствия требованиям безопасности устройства, таким как шифрование диска.
Особенности развертывания и варианты подключения
Cloudflare предлагает несколько методов подключения, которые влияют на типы применяемых политик:
Агент Cloudflare One Client (WARP) — рекомендуемый способ для развертывания на устройствах с применением политик DNS, сети и HTTP с полной видимостью.
Настройка DNS-резолвера изменяет DNS-адреса на роутерах или устройствах, позволяя применять только политики DNS, подходя для неуправляемых устройств или первичных внедрений.
Прокси-точки на базе PAC-файлов обеспечивают инспекцию HTTP-трафика на уровне браузера без установки агента, но ограничиваются трафиком браузера и не дают видимости на уровне устройства.
Сетевые туннели (IPsec/GRE через Magic WAN) соединяют филиалы и центры обработки данных, обеспечивая применение политик на всех уровнях для трафика между сайтами.
Организации обычно используют сочетание этих методов для эффективной защиты различных сегментов пользователей.
Пример сценария 1: Защита доступа удалённых сотрудников к внутренним приложениям
В этом сценарии удалённые сотрудники требуют безопасного доступа к внутренним веб-приложениям без их публичного раскрытия.
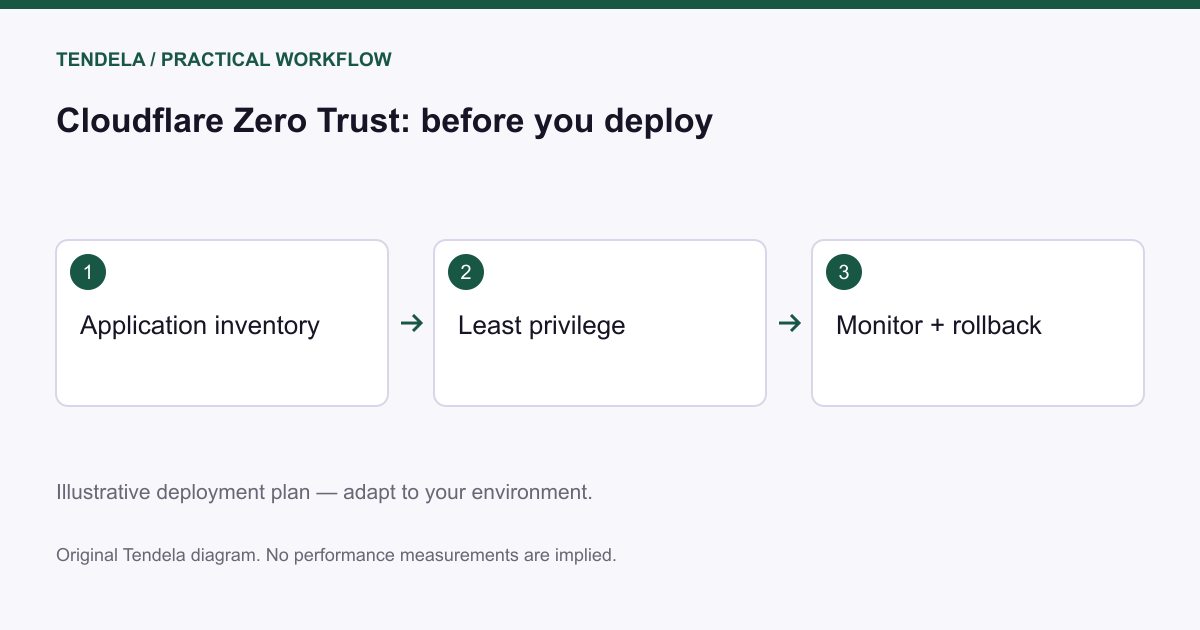
На устройства удалённых пользователей разворачивается Cloudflare One Client для маршрутизации и инспекции трафика.
Cloudflare Access настраивается с интеграцией провайдера идентичности для аутентификации пользователей и контроля членства в группах.
Cloudflare Tunnel развёртывается для безопасного подключения внутренних приложений к пограничной сети Cloudflare через исходящие соединения, предотвращая раскрытие публичных IP-адресов.
Политики доступа включают проверки идентичности и статуса устройства, обеспечивая доступ только авторизованным пользователям на совместимых устройствах.
Критерии успеха: беспрепятственный единственный вход (SSO) в внутренние приложения, отсутствие публичных IP на внутренних ресурсах, соблюдение устройств политики безопасности и полный аудит логов.
Ограничения для проверки включают совместимость устройств с Cloudflare One Client, правильную настройку провайдера идентичности и устранение проблем с подключением в разнородных удалённых средах.
Пример сценария 2: Применение политики допустимого использования и защита от вредоносного ПО для интернет-трафика корпорации
Корпоративным пользователям необходим безопасный доступ в интернет с фильтрацией вредоносных сайтов и мониторингом активности браузинга.
Пользователи подключаются через Cloudflare One Client или через сетевые туннели, направляющие трафик на Cloudflare Gateway.
Администраторы настраивают политики DNS для блокировки известных доменов с вредоносным ПО и нежелательным контентом оперативно.
Добавляются HTTP политики для глубокой инспекции пакетов с фильтрацией URL, сканированием загрузок на malware и помещением подозрительных файлов в карантин.
Политики могут различать группы пользователей, например, устанавливая более строгие правила для подрядчиков.
Успешное внедрение обеспечивает эффективную блокировку вредоносного и несанкционированного контента, минимальные задержки и детальный обзор активности и угроз пользователей.
Ограничения включают необходимость установки корневых сертификатов Cloudflare на управляемых устройствах для расшифровки HTTPS, учет аспектов конфиденциальности и соответствия для расшифрованного трафика, а также то, что изменения политик могут распространяться до 60 секунд по всему миру.
Пример сценария 3: Подключение и защита филиалов с помощью Cloudflare WAN
Для организаций, желающих заменить устаревшие WAN-технологии, такие как MPLS или традиционный SD-WAN, Cloudflare WAN предоставляет сетевой оверлей.
Управляемое Cloudflare оборудование или виртуальные устройства разворачиваются в филиалах и центрах обработки данных.
Устанавливаются туннели IPsec или GRE между устройствами и глобальной сетью Cloudflare.
Политики маршрутизации обеспечивают безопасное соединение филиалов, центров данных и облачных ресурсов через данный оверлей.
Централизованные политики брандмауэра применяются через портал Cloudflare, обеспечивая единообразный контроль безопасности во всех локациях.
Преимущества включают масштабируемое и унифицированное WAN-соединение и интегрированные сервисы безопасности под единым управлением.
При планировании необходимо выбирать модели устройств в соответствии с требуемой пропускной способностью, проверять конфигурации маршрутизации и проектировать архитектуру с отказоустойчивостью.
Обслуживание и границы ответственности по безопасности
Платформа Cloudflare управляет и поддерживает глобальные инфраструктурные компоненты Cloudflare One. Ответственность клиентов включает управление конфигурациями политик, интеграциями поставщиков идентичности и обновлениями программного обеспечения конечных устройств, такими как Cloudflare One Client и корневые сертификаты.
Обеспечение строгого управления идентичностями и соответствия устройств жизненно важно для безопасности среды. Ошибки в конфигурации политик или интеграций идентичности могут привести к пробелам в защите.
Администраторам рекомендуется внедрять системы мониторинга и оповещений с использованием инструментов логирования и Digital Experience Monitoring Cloudflare для поддержания оперативной безопасности.
Пригодность и соответствие
Cloudflare Zero Trust через Cloudflare One подходит для организаций, стремящихся перейти от устаревшей периметральной защиты к масштабируемым облачным архитектурам с контролем по идентичности и контексту устройств. Он поддерживает защиту распределённых сотрудников, множества облачных приложений и филиальных сетей с централизованным управлением.
Организации с высокой зависимостью от оффлайн-режимов или сложных локальных устаревших систем могут столкнуться с ограничениями и должны внимательно оценить требования к интеграции.
Заключение
Cloudflare Zero Trust предоставляет комплексную, унифицированную платформу SASE, которая интегрирует идентично-центричный доступ, многоуровневую инспекцию трафика и сетевой оверлей, подходящий для современных предприятий. Она обеспечивает защиту удалённых пользователей, охрану филиалов и применение детализированных контекстно-осведомлённых политик через глобальную облачную инфраструктуру.
Данный обзор основан исключительно на официальной документации и справочных материалах Cloudflare по состоянию на 2026 год, без проведения практических тестов или независимых бенчмарков производительности.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт