
Cloudflare Zero Trust: Revisión Práctica de la Plataforma SASE de Cloudflare para Seguridad Empresarial y Redes
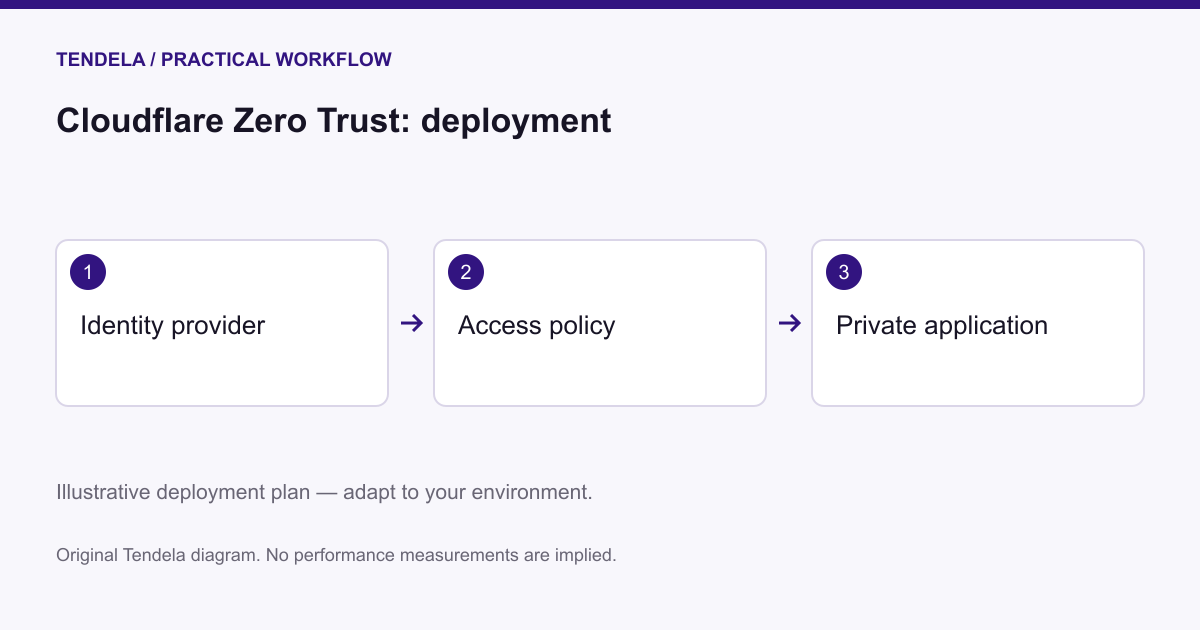
Image: Tendela / illustrative workflow · Source
Cloudflare Zero Trust unifica la seguridad y las redes a través de Cloudflare One, una plataforma Secure Access Service Edge (SASE) que ofrece controles de acceso basados en identidad, protección contra amenazas y una superposición de conectividad de red en empresas distribuidas.
Introducción a Cloudflare Zero Trust
Cloudflare Zero Trust es una plataforma Secure Access Service Edge (SASE) entregada en la nube y comercializada bajo el nombre Cloudflare One. Está diseñada para reemplazar los perímetros tradicionales de red con un marco de seguridad distribuido globalmente y consciente de la identidad. Esta plataforma implementa los principios de seguridad Zero Trust, que asumen que no hay confianza implícita dentro de las redes y requieren que cada solicitud sea autenticada y autorizada basándose en la identidad del usuario y el contexto del dispositivo. Cloudflare One consolida múltiples funciones de red y seguridad en un plano de control unificado, gestionado a través de la interfaz del panel de control de Cloudflare.
Modelo Arquitectónico Central: SASE y Zero Trust
Secure Access Service Edge (SASE) combina redes de área amplia (WAN) con servicios de seguridad en una única plataforma entregada en la nube. Esta arquitectura aborda los desafíos derivados de la adopción de fuerzas laborales distribuidas y servicios en la nube. Cloudflare One ejemplifica SASE al integrar acceso seguro, protección contra amenazas y conectividad de red realizada en la red perimetral global de Cloudflare.
Zero Trust aplica el principio de privilegio mínimo autenticando continuamente la identidad y evaluando la postura del dispositivo antes de otorgar acceso. A diferencia de los modelos tradicionales de seguridad perimetral que confían en los usuarios una vez autenticados, Zero Trust asume que las amenazas pueden originarse tanto fuera como dentro de la red y requiere verificación en cada intento de acceso.
Componentes Clave de Cloudflare One
Cloudflare One está compuesto por múltiples productos interconectados, cada uno abordando necesidades específicas de seguridad o redes empresariales:
Cloudflare Access permite la autenticación segura en aplicaciones web, integrándose con proveedores de identidad para controlar el acceso.
El Secure Web Gateway (Gateway) inspecciona y filtra el tráfico saliente en capas DNS, red (Capa 4) y HTTP (Capa 7). Aplica políticas como filtrado de URL, escaneo de malware y prevención de pérdida de datos.
Cloudflare Tunnel establece conexiones solo salientes desde infraestructura privada hacia la red global de Cloudflare, eliminando la necesidad de exponer direcciones IP públicas.
Cloudflare Mesh habilita redes de malla encriptadas entre dispositivos y redes privadas, utilizando métodos de criptografía post-cuántica según la documentación de Cloudflare.
Remote Browser Isolation ejecuta código de navegador remotamente en la nube para aislar riesgos de contenido web inseguro.
Data Loss Prevention (DLP) escanea el tráfico web y aplicaciones SaaS en busca de patrones de datos sensibles para prevenir fugas.
Cloud Access Security Broker (CASB) monitorea entornos SaaS y en la nube para detectar configuraciones erróneas, amenazas internas y uso no autorizado de aplicaciones.
Email Security ofrece configuración de políticas para gestión de buzones e investigación de amenazas.
Digital Experience Monitoring (DEX) rastrea el rendimiento de red, dispositivos y aplicaciones dentro del entorno Zero Trust.
Cloudflare WAN y Cloudflare Network Firewall ofrecen servicios de redes nativas en la nube destinados a proporcionar alternativas a tecnologías WAN heredadas como MPLS y SD-WAN tradicionales, así como capacidades de firewall como servicio.
Estos componentes operan a través de la extensa red de centros de datos distribuidos globalmente de Cloudflare para ofrecer baja latencia y aplicación escalable de seguridad.
Políticas de Tráfico y Capas de Seguridad
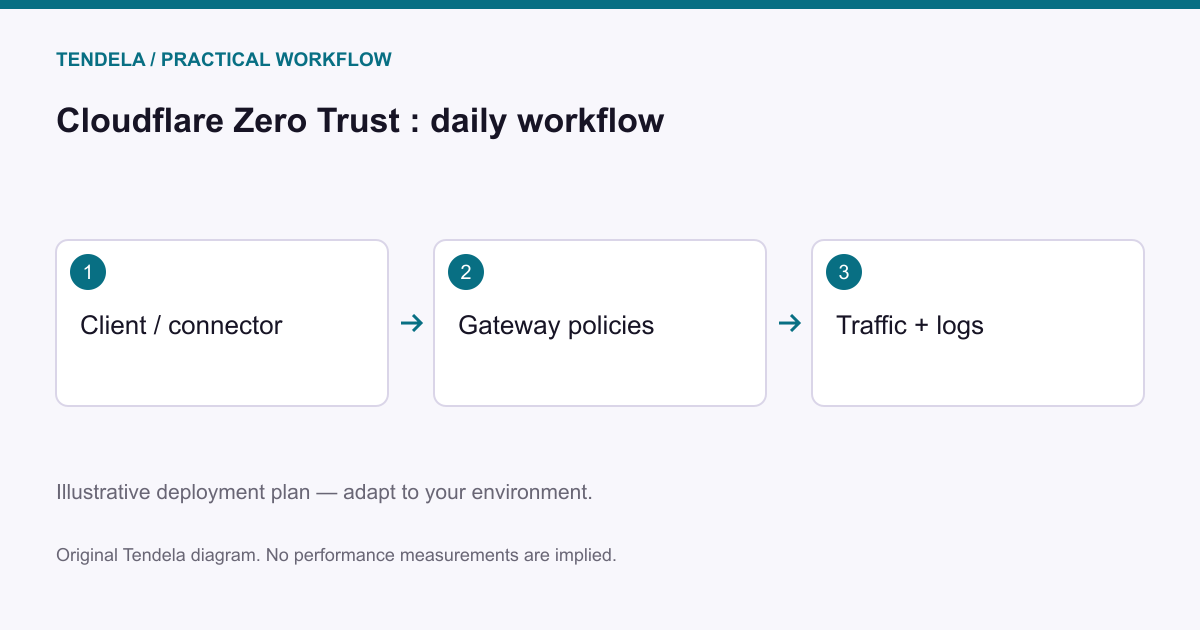
El Secure Web Gateway soporta múltiples capas de políticas para la inspección del tráfico:
Filtrado de Paquetes inspecciona paquetes de red brutos basándose en direcciones IP, puertos y protocolos sin contexto de usuario o aplicación, permitiendo el bloqueo temprano de tráfico no deseado.
Políticas DNS bloquean dominios no deseados o maliciosos interceptando consultas DNS antes de establecer conexiones, permitiendo una aplicación rápida de políticas.
Políticas de Red controlan paquetes TCP, UDP o GRE individuales y pueden bloquear acceso a servicios específicos como SSH o RDP.
Políticas HTTP descifran e inspeccionan tráfico HTTPS requiriendo la instalación de un certificado raíz de Cloudflare en dispositivos gestionados. Estas políticas escanean URLs, encabezados, archivos subidos o descargados en busca de malware y contenido sensible, pudiendo poner archivos sospechosos en cuarentena.
Las políticas se aplican en secuencia—primero DNS, luego red y finalmente HTTP—permitiendo defensa en profundidad contra amenazas.
Integración de Identidad y Contexto de Dispositivo
Cloudflare One se integra con proveedores de identidad como Okta, Microsoft Entra ID y Google Workspace, entre otros, para obtener identidades de usuario y membresías en grupos. El Cliente Cloudflare One instalado en dispositivos recopila señales de postura del dispositivo incluyendo versión del sistema operativo, estado de cifrado de disco, estado del firewall y estado de gestión.
Los administradores pueden crear políticas de acceso que combinan identidad y contexto de dispositivo para permitir control detallado. Por ejemplo, el acceso a aplicaciones sensibles puede requerir tanto pertenencia a un grupo específico como cumplimiento de requisitos de seguridad del dispositivo, como cifrado de disco.
Consideraciones de Implementación y Opciones de On-Ramp
Cloudflare ofrece varios métodos de conexión on-ramp que influyen en los tipos de políticas que se pueden aplicar:
El agente Cloudflare One Client (WARP) es el método recomendado para implementaciones por dispositivo, aplicando políticas DNS, de red y HTTP con visibilidad completa.
La configuración del resolvedor DNS cambia la configuración DNS en routers o dispositivos para aplicar solo políticas DNS, adecuado para dispositivos no gestionados o despliegues iniciales.
Los puntos proxy configurados mediante archivos PAC permiten la inspección de tráfico HTTP a nivel de navegador sin instalar agentes, pero están limitados al tráfico del navegador y no ofrecen visibilidad a nivel de dispositivo.
Los túneles de red (IPsec/GRE mediante Magic WAN) conectan sucursales o centros de datos, permitiendo aplicación de políticas en todas las capas para tráfico a nivel de sitio.
Las organizaciones suelen implementar una combinación de estos métodos para proteger diferentes segmentos de usuarios de manera efectiva.
Flujo de Trabajo Ejemplo 1: Asegurar el Acceso de Trabajadores Remotos a Aplicaciones Internas
En este flujo, los empleados remotos requieren acceso seguro a aplicaciones web internas sin exponer esas aplicaciones públicamente.
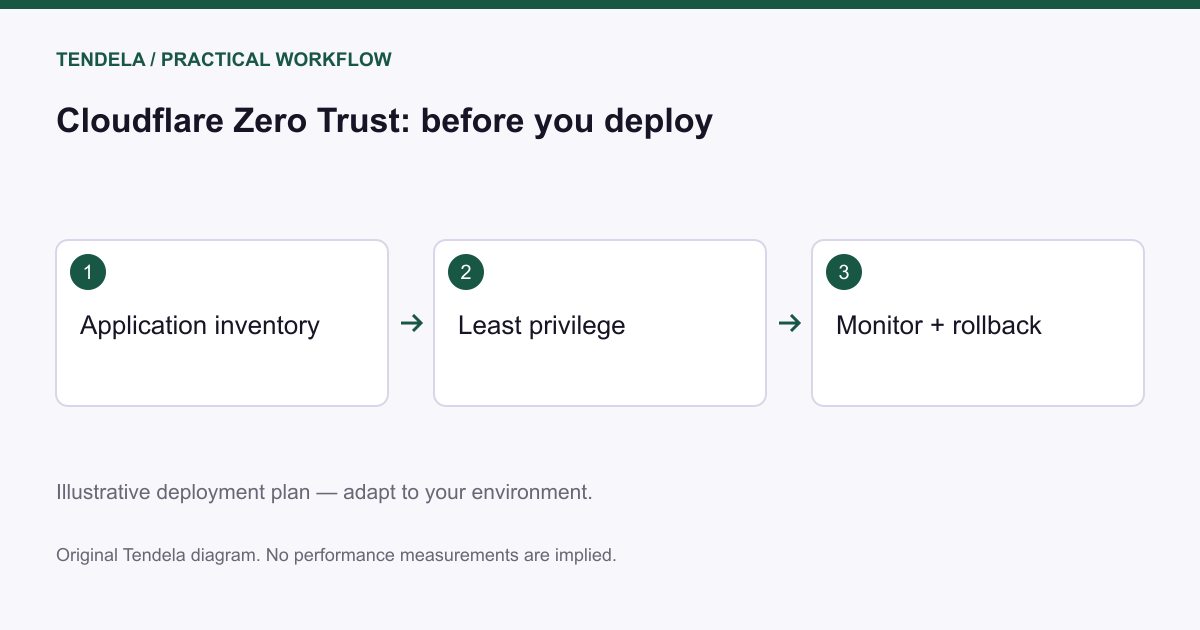
Primero, se despliega Cloudflare One Client en dispositivos remotos para enrutar e inspeccionar el tráfico.
Cloudflare Access se configura con integración de proveedor de identidad para autenticar usuarios y aplicar membresías de grupos.
Cloudflare Tunnel se implementa para conectar aplicaciones internas de forma segura a la red perimetral de Cloudflare mediante conexiones solo salientes, previniendo exposición de IP pública.
Las políticas de acceso incluyen verificaciones de identidad y postura del dispositivo, asegurando que solo dispositivos cumplidores y usuarios autorizados accedan a recursos internos.
Los criterios de éxito incluyen acceso sin problemas de inicio de sesión único a aplicaciones internas, ausencia de exposición de IP pública en recursos internos, aplicación de políticas de cumplimiento de dispositivos y registro completo para auditoría.
Las limitaciones a verificar incluyen compatibilidad del dispositivo con Cloudflare One Client, configuración correcta del proveedor de identidad y solución de problemas de conectividad en distintos entornos remotos.
Flujo de Trabajo Ejemplo 2: Aplicar Uso Aceptable y Protección Contra Malware para el Tráfico Web Corporativo
Los usuarios corporativos necesitan acceso seguro a Internet con filtrado de sitios maliciosos y monitoreo de actividad de navegación.
Los usuarios se inscriben mediante Cloudflare One Client o se conectan a través de túneles de red para enrutar tráfico hacia Cloudflare Gateway.
Los administradores configuran políticas DNS para bloquear el acceso a dominios conocidos de malware y categorías de contenido no deseado rápidamente.
Se agregan políticas HTTP para realizar inspección profunda de paquetes que incluye filtrado de URL, escaneo de malware en descargas y cuarentena de archivos sospechosos.
Las políticas de tráfico pueden diferenciar grupos de usuarios para reglas específicas, como políticas más restrictivas para contratistas.
El despliegue exitoso resulta en bloqueo eficaz de contenido malicioso y no autorizado, impacto mínimo en latencia y visibilidad granular en actividad y amenazas de usuarios.
Las limitaciones incluyen asegurar la instalación de certificados raíz de Cloudflare en dispositivos gestionados para habilitar descifrado HTTPS, considerar impactos de privacidad y cumplimiento para tráfico descifrado y tener en cuenta que cambios en políticas pueden tardar hasta 60 segundos en propagarse globalmente.
Flujo de Trabajo Ejemplo 3: Conectar y Asegurar Sucursales con Cloudflare WAN
Para organizaciones que buscan reemplazar tecnologías WAN heredadas como MPLS o SD-WAN tradicionales, Cloudflare WAN proporciona un servicio de red de superposición.
Se despliegan dispositivos gestionados por Cloudflare, hardware o virtuales, en ubicaciones de sucursales y centros de datos.
Se establecen túneles IPsec o GRE entre estos dispositivos y la red global de Cloudflare.
Políticas de enrutamiento conectan sucursales, centros de datos y recursos en la nube de forma segura a través de esta superposición.
Se aplican políticas centralizadas de firewall vía el panel de Cloudflare, imponiendo controles de seguridad consistentes en todas las ubicaciones.
Los beneficios previstos incluyen conectividad WAN escalable y unificada y servicios de seguridad integrados gestionados desde una plataforma única.
Las consideraciones de planificación incluyen seleccionar modelos de dispositivos adecuados para el throughput requerido, validar configuraciones de enrutamiento y diseñar para redundancia y failover.
Mantenimiento y Límites de Seguridad
La plataforma de Cloudflare opera y mantiene los componentes globales de infraestructura de Cloudflare One. Las responsabilidades del cliente incluyen gestionar configuraciones de políticas, integraciones de proveedores de identidad y actualizaciones del software de puntos finales como el Cloudflare One Client y certificados raíz.
Garantizar una gobernanza fuerte de identidad y el cumplimiento de dispositivos es vital para asegurar el entorno. Configuraciones erróneas en políticas o integraciones de identidad pueden introducir brechas de seguridad.
Los administradores deben establecer mecanismos de monitoreo y alerta usando las herramientas de registro y monitorización de experiencia digital de Cloudflare para mantener la seguridad operativa.
Adecuación y Compatibilidad
Cloudflare Zero Trust mediante Cloudflare One es ideal para organizaciones que buscan modernizarse alejándose de la seguridad perimetral heredada hacia arquitecturas escalables, entregadas en la nube y conscientes de identidad y contexto de dispositivo. Soporta la seguridad de fuerzas laborales dispersas, múltiples aplicaciones en la nube y redes de sucursales con gestión centralizada.
Organizaciones que dependen fuertemente de capacidades offline o sistemas heredados complejos on-premises pueden encontrar limitaciones y deben evaluar cuidadosamente requisitos de integración.
Conclusión
Cloudflare Zero Trust ofrece una plataforma SASE integral y unificada que integra acceso centrado en identidad, inspección de tráfico multinivel y superposición de conectividad de red adecuada para empresas modernas. Permite asegurar usuarios remotos, proteger sucursales y aplicar políticas detalladas y contextuales mediante una infraestructura global en la nube.
Esta revisión se basa exclusivamente en la documentación oficial y materiales de referencia de Cloudflare a 2026, sin realizar pruebas prácticas ni benchmarks independientes de rendimiento.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta