
Recenzja Hetzner Cloud: Praktyczny przewodnik po przystępnym i elastycznym hostingu chmurowym dla programistów i zespołów
Image: Tendela / illustrative workflow · Source
Hetzner Cloud oferuje opłacalne serwery chmurowe zgodne z RODO, z planami współdzielonymi i dedykowanymi, rozbudowanymi opcjami automatyzacji oraz centrami danych na całym świecie. Recenzja obejmuje konfigurację, użyteczność, bezpieczeństwo, sieć oraz scenariusze zastosowań dla rozwoju, produkcji i obciążeń wysokowydajnościowych.
Wprowadzenie do Hetzner Cloud
Hetzner Cloud to dostawca hostingu chmurowego zaprojektowany głównie dla programistów i zespołów poszukujących przystępnego cenowo, elastycznego i bezpiecznego środowiska chmurowego. Działając z centrami danych w Niemczech, Finlandii, Singapurze oraz USA, Hetzner zapewnia obecność globalną z niskimi opóźnieniami oraz zgodność z europejskimi standardami ochrony danych, w tym certyfikatami GDPR i ISO/IEC 27001.
Plany serwerów chmurowych i opcje zasobów
Dostawca oferuje dwa główne typy planów serwerów chmurowych: serwery ze współdzielonymi zasobami i serwery z dedykowanymi zasobami. Plany współdzielone optymalizują koszty poprzez dzielenie zasobów sprzętowych pomiędzy użytkowników, co sprawdza się w aplikacjach o niskim lub średnim natężeniu ruchu oraz środowiskach testowych. Plany dedykowane przydzielają dedykowane vCPU na instancję, oferując przewidywalną wydajność przy ciągłym wysokim wykorzystaniu CPU, jak w przypadku krytycznych aplikacji biznesowych, serwerów gier lub obciążeń związanych z uczeniem maszynowym. Wybór między nimi zależy od wzorca obciążenia, spodziewanego ruchu oraz wymagań wydajnościowych.
Proces tworzenia i dostosowywania serwera
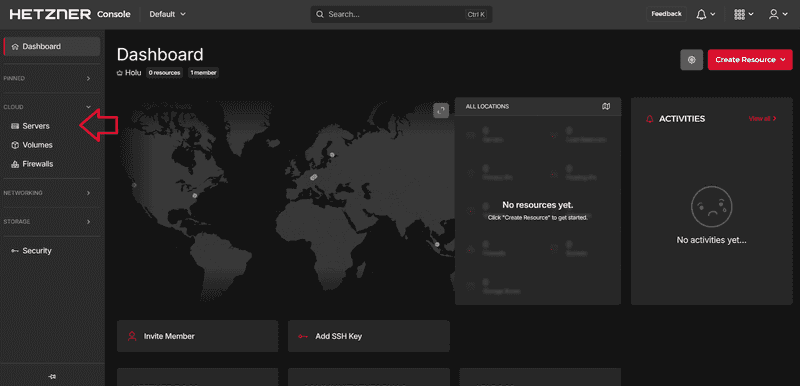
Tworzenie serwera w Hetzner Cloud odbywa się sprawnie za pomocą internetowego interfejsu Hetzner Console. Użytkownicy wybierają kontekst projektu i definiują opcje, takie jak:
- Typ planu serwera dopasowany do wymagań wydajnościowych. - Lokalizacja centrum danych optymalna pod względem bliskości i opóźnień. - Wybór obrazu bazowego spośród różnych dystrybucji Linux (Ubuntu, Debian, Fedora itp.) albo użycie snapshotów czy aplikacji one-click. - Opcje sieciowe: wybór do dwóch publicznych adresów IP obsługujących IPv4 i/lub IPv6, lub wyłącznie prywatne adresy IP w sieciach prywatnych. - Integracja kluczy SSH dla bezpiecznej autoryzacji. - Dodanie wolumenów pamięci blokowej dla rozszerzonej przestrzeni dyskowej. - Przypisanie zapory sieciowej dla ograniczenia ruchu na podstawie reguł. - Włączenie kopii zapasowych, zapewniających codzienne automatyczne kopie z maksymalnie siedmioma slotami. - Grupy lokalizacyjne dla rozproszenia fizycznych serwerów celem ograniczenia wpływu awarii sprzętu. - Etykietowanie zasobów dla organizacji i automatyzacji procesów. - Cloud-init do wczesnego skryptowania inicjalizacji serwera.
Konsola narzuca pewne ograniczenia konfiguracji (np. klucze SSH nie mogą być dodane po utworzeniu serwera przez konsolę, ale można to zrobić za pomocą narzędzi CLI), co wymaga zaplanowania integracji kluczy z wyprzedzeniem.
Funkcje sieciowe i bezpieczeństwa
Hetzner Cloud wspiera elastyczne konfiguracje sieciowe z publicznymi i prywatnymi adresami IP. Sieci prywatne umożliwiają bezpośrednią komunikację serwer-serwer w izolowanych sieciach, niezbędną np. dla klastrów Kubernetes czy prywatnego dostępu do baz danych. Oferowane są bezpłatnie stanowe zapory sieciowe, które umożliwiają łatwe konfigurowanie reguł ruchu przychodzącego i wychodzącego, podnosząc bezpieczeństwo bez komplikowania infrastruktury.
Planowanie sieci należy dostosować do potrzeby dostępu do internetu publicznego bądź izolowania usług backendowych w sieciach prywatnych. Reguły zapory mogą być stosowane jednolicie na wielu serwerach za pomocą etykiet, co upraszcza zarządzanie.
Automatyzacja i integracja
Hetzner oferuje przyjazne dla deweloperów REST API oraz narzędzia CLI, które wspierają pełne zarządzanie cyklem życia infrastruktury chmurowej. Integracje z popularnymi językami programowania (Python, Go) oraz narzędziami zarządzania konfiguracją lub orkiestracji (Ansible, Terraform, Kubernetes) umożliwiają wbudowanie zasobów Hetzner Cloud w pipeline'y CI/CD lub większe, zautomatyzowane środowiska.
Dzięki temu programiści i zespoły DevOps mogą automatyzować provisioning, skalowanie i wycofywanie serwerów w zależności od wymagań aplikacji i harmonogramów wdrożeń.
Scenariusz użycia 1: Środowisko deweloperskie i testowe
**Użytkownik i zadanie:** Indywidualny programista lub mały zespół tworzący środowisko testowe dla aplikacji webowej.
**Wymagania wstępne:** Potrzeba niskokosztowych, skalowalnych instancji z systemem Linux, dostępem SSH i konfiguracją serwera WWW.
**Kroki do wykonania:** 1. Utworzenie nowego projektu w Hetzner Console. 2. Wybór planu serwera współdzielonego zoptymalizowanego pod względem kosztów. 3. Wybranie lokalizacji centrum danych najbliżej zespołu. 4. Wybór obrazu Ubuntu dla znanego środowiska. 5. Konfiguracja sieci z jednym publicznym adresem IPv4. 6. Dodanie klucza SSH dla bezpiecznego logowania. 7. Włączenie codziennych automatycznych kopii zapasowych dla ochrony danych testowych. 8. Opcjonalne wdrożenie aplikacji one-click, np. Docker lub WordPress.
**Udane wdrożenie:** Programista ma dostęp do serwera przez SSH, może wdrażać kod i testować aplikację przy przewidywalnych kosztach i zasobach. Kopie zapasowe umożliwiają szybkie odzyskiwanie.
**Ograniczenia/sprawdzenia:** Współdzielone zasoby mogą powodować zróżnicowanie wydajności; nie jest to optymalne dla testów wrażliwych na wydajność. Należy zweryfikować harmonogram kopii zapasowych.
Scenariusz użycia 2: Hosting średnioobciążonej strony produkcyjnej
**Użytkownik i zadanie:** Mała firma hostująca profesjonalną stronę internetową wymagającą niezawodnego czasu pracy i umiarkowanego obsłużenia ruchu.
**Wymagania wstępne:** Stabilny serwer z przewidywalną wydajnością CPU, zabezpieczeniem zaporą, kopiami zapasowymi oraz możliwością skalowania.
**Kroki do wykonania:** 1. Wybór planu serwera dedykowanego. 2. Wybranie najbliższego centrum danych w Europie. 3. Wybór Debiana lub Fedory dla środowiska przypominającego korporacyjne. 4. Przydzielenie publicznych adresów IPv4 i IPv6. 5. Konfiguracja reguł zapory sieciowej przez Hetzner Console dla ruchu HTTPS i SSH. 6. Zamontowanie wolumenu pamięci blokowej dla treści multimedialnych. 7. Włączenie automatycznych kopii zapasowych. 8. Wykorzystanie etykiet do organizacji serwerów i przypisania odpowiednich reguł zapory.
**Udane wdrożenie:** Strona działa z minimalnym czasem przestoju (SLA 99,9%), ruch obsługiwany bez zakłóceń, dane bezpiecznie przechowywane i kopiowane. Reguły zapory chronią przed nieautoryzowanym dostępem.
**Ograniczenia/sprawdzenia:** Nagłe wzrosty ruchu mogą wymagać zmiany rozmiaru serwera; należy monitorować zużycie zasobów i skalować w razie potrzeby.
Scenariusz użycia 3: Uruchomienie klastra Kubernetes do przetwarzania dużych danych
**Użytkownik i zadanie:** Zespół inżynierii danych wdrażający klaster Kubernetes do przetwarzania dużych zestawów danych i wykonywania modeli uczenia maszynowego.
**Wymagania wstępne:** Kilka dedykowanych serwerów z siecią prywatną, automatyzacja przez API oraz integracja z narzędziami orkiestracji.
**Kroki do wykonania:** 1. Utworzenie wielu dedykowanych serwerów w grupie lokalizacyjnej dla odporności na awarie. 2. Podłączenie wszystkich serwerów do sieci prywatnej umożliwiającej bezpieczną komunikację wewnętrzną. 3. Automatyzacja provisioning serwerów za pomocą REST API lub narzędzi CLI. 4. Integracja z Terraform lub narzędziami Kubernetes do konfiguracji klastra. 5. Konfiguracja zapór sieciowych ograniczających dostęp i chroniących węzły klastra. 6. Wykorzystanie snapshotów do szybkiego duplikowania serwerów. 7. Utrzymywanie kopii zapasowych istotnych danych.
**Udane wdrożenie:** Skalowalny, bezpieczny klaster Kubernetes z przewidywalną wydajnością, szybkim provisioningiem węzłów oraz odpornością na awarie dzięki rozmieszczeniu na różnych fizycznych serwerach.
**Ograniczenia/sprawdzenia:** Złożoność konfiguracji sieci wymaga planowania; należy upewnić się, że prywatne i publiczne adresy IP są prawidłowo przypisane. Limity cloud-init i skryptów mogą wymagać zewnętrznego zarządzania konfiguracją.
Kopie zapasowe, konserwacja i wsparcie
Hetzner zapewnia codzienne automatyczne kopie zapasowe z maksymalnie siedmioma slotami na serwer, umożliwiając odzyskiwanie danych do określonego punktu w czasie. Użytkownicy muszą włączyć kopie na każdym serwerze i planować retencję w tych granicach.
Konserwacja jest uproszczona poprzez możliwość dynamicznej zmiany rozmiaru serwera oraz wdrażania aktualizowanych obrazów lub snapshotów. Dostawca oferuje SLA 99,9% i wsparcie mailowe 24/7, zapewniając przewidywalną niezawodność dla profesjonalnych obciążeń.
Granice bezpieczeństwa i zgodności
Siedziba Hetzner Cloud znajduje się w Niemczech, firma kładzie duży nacisk na ochronę danych zgodną z GDPR. Centra danych posiadają certyfikat ISO/IEC 27001 oraz certyfikat C5 od Bundesamt für Sicherheit in der Informationstechnik (BSI), potwierdzające spełnienie wysokich standardów bezpieczeństwa.
Użytkownicy powinni rozważyć wymogi dotyczące lokalizacji danych; centra w Europie zapewniają środowisko zgodne z GDPR, podczas gdy lokalizacje w USA lub Singapurze mogą podlegać lokalnym regulacjom.
Dla kogo jest Hetzner Cloud, a dla kogo nie
Hetzner Cloud jest odpowiedni dla programistów, startupów i małych i średnich firm poszukujących niedrogich, elastycznych i bezpiecznych serwerów chmurowych zgodnych z europejską ochroną danych. Szczególnie sprawdza się tam, gdzie priorytetem jest automatyzacja, skalowalność i kontrola nad infrastrukturą serwerową poprzez API i narzędzia CLI.
Może nie być odpowiedni dla przedsiębiorstw wymagających rozbudowanych usług zarządzanych, specyficznych dla Windows lub obciążeń wielochmurowych wykraczających poza standardowe API. Użytkownicy potrzebujący SLA powyżej 99,9% lub premium wsparcia powinni zweryfikować aktualną ofertę.
Podsumowanie
Hetzner Cloud oferuje wszechstronne usługi hostingu chmurowego łączące przystępność cenową z funkcjami niezbędnymi do rozwoju, produkcji i zaawansowanych obciążeń. Jasny podział na plany współdzielone i dedykowane pozwala użytkownikom dopasować infrastrukturę do cech obciążenia i budżetu.
Rozbudowana kontrola przez konsolę, API i integracje stwarza solidne podstawy dla automatyzacji i współczesnych praktyk DevOps. Mocne funkcje sieciowe i bezpieczeństwa oraz zgodność z europejskimi przepisami o ochronie danych i certyfikatami umacniają pozycję platformy dla użytkowników ceniących suwerenność danych i przewidywalne koszty.
**Informacja:** Recenzja opiera się wyłącznie na oficjalnej dokumentacji Hetzner i informacjach publicznych; nie odzwierciedla testów praktycznych ani opinii użytkowników.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto