
Hetzner Cloud apžvalga: praktinis vadovas prieinamam, lanksčiam debesų prieglobos sprendimui kūrėjams ir komandoms
Vaizdas: Tendela / illustrative workflow · Šaltinis
Hetzner Cloud siūlo ekonomiškus, GDPR atitinkančius debesų serverius su bendromis ir skirtomis paslaugomis, plačiomis automatizavimo galimybėmis ir pasauliniais duomenų centrais. Šioje apžvalgoje nagrinėjama nustatymo, naudojimo, saugumo, tinklo ir taikymo scenarijų temos vystymui, produkcijai ir didelio našumo užduotims.
Įvadas į Hetzner Cloud
Hetzner Cloud yra debesų prieglobos tiekėjas, skirtas pirmiausia kūrėjams ir komandoms, ieškantiems prieinamos, lanksčios ir saugios debesų aplinkos. Veikdami duomenų centruose Vokietijoje, Suomijoje, Singapūre ir JAV, Hetzner užtikrina pasaulinį pasiekiamumą su mažomis vėlavimo reikšmėmis ir atitiktį Europos duomenų apsaugos standartams, įskaitant GDPR ir ISO/IEC 27001 sertifikavimą.
Debesų serverių planai ir resursų pasirinkimai
Tiekėjas siūlo dvi pagrindines debesų serverių planų kategorijas: bendros paskirties (shared-resource) ir skirtus resursus turinčius (dedicated-resource) serverius. Bendri planai optimizuoja kaštų efektyvumą dalijantis aparatine įranga tarp vartotojų, tinkami mažo ir vidutinio srauto programoms ar testavimo aplinkoms. Skirti planai paskiria dedikuotus vCPU kiekvienam serverio atvejui, užtikrinant nuspėjamą našumą nuolat didelio CPU naudojimo scenarijuose, tokiuose kaip verslui kritinės programos, žaidimų serveriai ar mašininio mokymosi apkrovos. Pasirinkimas priklauso nuo darbo krūvio modelio, numatomo srauto ir efektyvumo poreikių.
Serverio kūrimo ir pritaikymo procesas
Serverio kūrimas Hetzner Cloud yra supaprastintas naudojant Hetzner Console žiniatinklio sąsają. Vartotojai pasirenka projekto kontekstą ir apibrėžia:
- Serverio plano tipą atitinkantį našumo reikalavimus. - Duomenų centro vietą, optimizuotą artumo ir vėlavimo požiūriu. - Bazinį vaizdą iš įvairių Linux distribucijų (Ubuntu, Debian, Fedora ir kt.) arba naudodami momentines kopijas (snapshots) ar vieno spustelėjimo programas. - Tinklo nustatymus: iki dviejų viešųjų IP adresų su IPv4 ir/ar IPv6 palaikymu arba tik privačių IP priskyrimą privačiuose tinkluose. - SSH raktų integraciją saugiam autentifikavimui. - Blokinio saugojimo įrenginių pridėjimą duomenų saugojimui. - Ugniasienės priskyrimą eismo ribojimui pagal taisykles. - Atsarginių kopijų įjungimą su kasdieniniu automatinio kopijavimo režimu iki septynių laikmenų. - Išdėstymo grupes fizinių serverių paskirstymui gedimų poveikio mažinimui. - Žymėjimą resursų organizavimui ir automatizavimo darbo eigos tvarkymui. - Cloud-init ankstyvajam serverio inicializavimo scenarijų vykdymui.
Konsolė riboja kai kuriuos nustatymus (pvz., SSH raktų pridėjimas po serverio kūrimo per konsolę negalimas, bet įmanomas per CLI įrankius), todėl vartotojai turi planuoti raktų integraciją iš anksto.
Tinklo ir saugumo funkcijos
Hetzner Cloud palaiko lanksčius tinklo nustatymus su viešųjų ir privačių IP konfigūracijomis. Privatūs tinklai leidžia tiesioginį serverių tarpusavio ryšį izoliuotuose tinkluose, būtina tokiose situacijose kaip Kubernetes klasteriai ar privatūs duomenų bazių prieigos būdai. Valstybinės būsenos (stateful) ugniasienės nemokamai leidžia paprastą įeinančio ir išeinančio srauto taisyklių konfigūravimą, padidindamos saugumą be papildomos infrastruktūros sudėtingumo.
Tinklo planavimas turėtų atsižvelgti į poreikį turėti viešą interneto prieigą arba izoliuoti backend paslaugas privačiuose tinkluose. Ugniasienės taisyklės gali būti vienodai taikomos keliems serveriams naudojant žymas, palengvinant valdymą.
Automatizavimas ir integracija
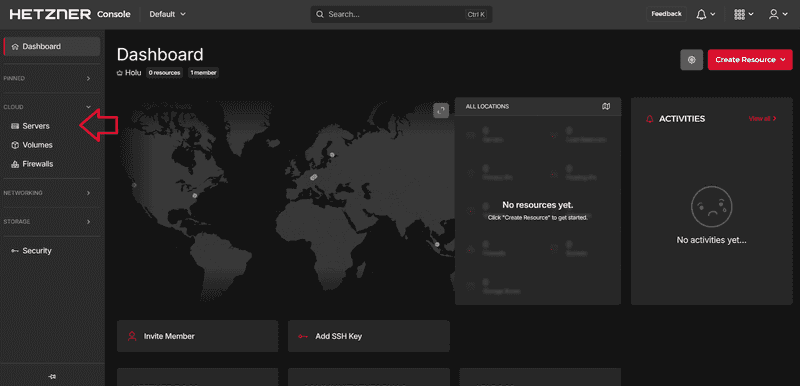
Hetzner suteikia kūrėjams draugišką REST API ir CLI įrankius, palaikančius pilną debesų infrastruktūros gyvavimo ciklo valdymą. Integracijos su populiariomis programavimo kalbomis (Python, Go) ir konfigūracijos valdymo arba orkestravimo sistemomis (Ansible, Terraform, Kubernetes) leidžia įtraukti Hetzner Cloud išteklius į CI/CD pipelines ar didesnes automatizuotas aplinkas.
Ši lankstumas leidžia kūrėjams ir DevOps komandoms automatizuoti serverių įrengimą, skalavimą ir išjungimą atsižvelgiant į programų poreikius ir diegimo tvarkaraščius.
Naudojimo scenarijus 1: Vystymo ir testavimo aplinka
**Vartotojas ir užduotis:** Individualus kūrėjas arba maža komanda, kurianti testavimo aplinką tinklalapio programai.
**Reikalavimai:** Mažo kašto, skalės galimybių turintys egzemplioriai su Linux OS, SSH prieiga ir žiniatinklio serverio nustatymas.
**Veiksmai:** 1. Sukurti naują projektą Hetzner Console. 2. Pasirinkti bendro naudojimo serverio planą, optimizuotą kašto efektyvumui. 3. Pasirinkti duomenų centro vietą, arčiausiai vystymo komandos. 4. Parinkti Ubuntu vaizdą pažįstamai aplinkai. 5. Konfigūruoti tinklą su vienu viešu IPv4 adresu. 6. Pridėti SSH raktą saugiam prisijungimui. 7. Įjungti kasdieninius automatinius atsarginius kopijavimus testų duomenims apsaugoti. 8. Įdiegti vieno spustelėjimo programą, pvz., Docker ar WordPress, jei reikia.
**Sėkmingas įdiegimas:** Kūrėjas gali prisijungti prie serverio per SSH, įdiegti kodą ir vykdyti testus su nuspėjamu kaštu ir resursų paskirstymu. Atsarginės kopijos leidžia greitai atkurti duomenis.
**Apribojimai / Patikrinimai:** Dalijimasis resursais reiškia, kad našumas gali svyruoti; tai gali nebūti geriausia aplinka našumui jautriems testams. Reikia patikrinti atsarginių kopijų tvarkaraščius.
Naudojimo scenarijus 2: Vidutinės apkrovos produkcinis tinklalapis
**Vartotojas ir užduotis:** Maža įmonė, talpinanti profesionalų tinklalapį, kuriam reikalingas patikimas veikimo laikas ir vidutinio srauto valdymas.
**Reikalavimai:** Stabilus serveris su nuspėjamu CPU našumu, ugniasienės saugumas, atsarginės kopijos ir galimybė keisti mastą.
**Veiksmai:** 1. Pasirinkti skirtą resursų serverio planą. 2. Pasirinkti arčiausią duomenų centrą Europoje. 3. Pasirinkti Debian arba Fedora, siekiant įmonės tipo aplinkos. 4. Priskirti viešuosius IPv4 ir IPv6 adresus. 5. Konfigūruoti ugniasienės taisykles per Hetzner Console HTTPS ir SSH eismui. 6. Prijungti blokinio saugojimo įrenginį medijos turiniui. 7. Įjungti automatinio atsarginių kopijų kūrimą. 8. Naudoti žymas serverių organizavimui ir atitinkamų ugniasienių taikymui.
**Sėkmingas įdiegimas:** Tinklalapis veikia su minimaliu prastovos laiku (99.9% SLA), patikimai valdo srautą, duomenys saugiai laikomi ir atsarginiai kopijavimai sukurti. Ugniasienės taisyklės apsaugo nuo neteisėtos prieigos.
**Apribojimai / Patikrinimai:** Didelio srauto pikai gali reikalauti serverio keitimo dydžio; stebėti resursų naudojimą ir esant poreikiui keisti.
Naudojimo scenarijus 3: Kubernetes klasterio paleidimas didelių duomenų apdorojimui
**Vartotojas ir užduotis:** Duomenų inžinerijos komanda, diegianti Kubernetes klasterį, skirtą didelių duomenų rinkinių apdorojimui ir mašininio mokymosi modelių vykdymui.
**Reikalavimai:** Daug kelių skirtų serverių su privačiu tinklu, API pagrindu veikiantis automatizavimas ir integracija su orkestravimo įrankiais.
**Veiksmai:** 1. Sukurti keletą skirtų serverių išdėstymo grupėje gedimų tolerancijos užtikrinimui. 2. Prijungti visus serverius prie privataus tinklo saugiam vidiniam ryšiui. 3. Naudoti REST API arba CLI įrankius automatizuotam serverių įrengimui. 4. Integruoti su Terraform ar Kubernetes įrankiais klasterio nustatymui. 5. Konfigūruoti ugniasienes prieigos ribojimui ir klasterio mazgų apsaugai. 6. Naudoti momentines kopijas greitam serverių kopijavimui. 7. Laikyti svarbių duomenų atsargines kopijas.
**Sėkmingas įdiegimas:** Masto keitimo galimybės turintis, saugus Kubernetes klasteris su nuspėjamu našumu, greitu mazgų įrengimu ir gedimų atspariu fizinių serverių išdėstymu.
**Apribojimai / Patikrinimai:** Tinklo nustatymo sudėtingumas reikalauja planavimo; užtikrinti tinkamą privačių ir viešų IP priskyrimą. Cloud-init ir scenarijų dydžio apribojimai gali reikalauti išorinės konfigūracijos valdymo.
Atsarginės kopijos, priežiūra ir palaikymas
Hetzner teikia kasdienines automatinės atsargines kopijas su septynių laikmenų talpa serveriui, leidžiantį datos taško atkūrimą. Vartotojai turi įjungti atsargines kopijas kiekvienam serveriui ir planuoti jų saugojimą per šiuos limitus.
Priežiūra supaprastinta dinamiškai keičiant serverių dydį ir diegiant atnaujintus vaizdus ar momentines kopijas. Tiekėjas siūlo 99.9% veikimo garantiją (SLA) ir 24/7 el. pašto palaikymą, užtikrinantį numatomą patikimumą profesionalioms apkrovoms.
Saugumo ir atitikties ribos
Pagrindinė būstinė Vokietijoje, Hetzner Cloud pabrėžia duomenų apsaugą pagal GDPR. Jų duomenų centrai turi ISO/IEC 27001 sertifikatą ir Federalinės informacijos saugumo tarnybos (BSI) C5 sertifikatą, patvirtindami aukštą saugumo standartų atitikimą.
Vartotojai turėtų apsvarstyti duomenų lokalizacijos reikalavimus; Hetzner duomenų centrai Europoje suteikia GDPR atitinkančią aplinką, tuo tarpu JAV ar Singapūro vietos gali būti paveiktos vietinių teisės aktų.
Kam tinka ir kam netinka Hetzner Cloud
Hetzner Cloud tinka kūrėjams, startuoliams ir mažoms bei vidutinėms įmonėms, poreikiui turėti ekonomiškus, lanksčius ir saugius debesų serverius su Europos duomenų apsaugos laikymusi. Ypač stiprus, kai svarbu automatizavimas, skalavimas ir serverių infrastruktūros kontrolė per API ir CLI įrankius.
Gali netikti įmonėms, kurioms reikalingos plačios valdomos paslaugos, savitos Windows darbo apkrovos (neišryškintos dokumentacijoje) arba darbo apkrovos, reikalaujančios daugia debesų integracijos už standartinių API galimybių ribų. Naudotojai, reikalaujantys virš 99.9% SLA ar aukščiausios klasės palaikymo, turėtų patikrinti galimas dabartines paslaugas.
Išvada
Hetzner Cloud siūlo subalansuotą debesų prieglobos paslaugą, derinančią prieinamumą su funkcijomis, reikalingomis vystymui, produkcijai ir pažangiems darbo krūviams. Aiškus bendrų ir skirtų planų atskyrimas leidžia vartotojams pritaikyti infrastruktūrą pagal darbo krūvio ypatybes ir biudžetą.
Plati kontrolė per konsolę, API ir integracijas suteikia gausias galimybes automatizavimui ir modernioms DevOps praktikoms. Tvirti tinklo ir saugumo elementai kartu su atitiktimi Europos duomenų apsaugos teisės aktams ir sertifikatams sustiprina poziciją naudotojams, vertinantiems duomenų suverenumą ir nuspėjamus kaštus.
**Ataskaitos atskleidimas:** Ši apžvalga parengta remiantis tik oficialia Hetzner dokumentacija ir viešai prieinama informacija; ji neatspindi realių bandymų ar naudotojų atsiliepimų.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra