
Протокол коммуникации агентов ИИ MCP имеет критические уязвимости безопасности

Image: Ars Technica · Source
Исследователь безопасности обнаружил уязвимости в Model Context Protocol (MCP), широко используемом для общения между агентами ИИ, позволяющие распространять и эскалировать вредоносные запросы внутри сетей.
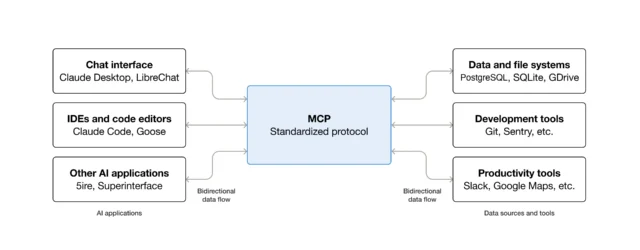
Model Context Protocol (MCP), новый стандарт, облегчающий коммуникацию между агентами ИИ внутри внутренних сетей, содержит серьезные уязвимости безопасности, угрожающие корпоративным внедрениям ИИ по всему миру. Независимый исследователь Сайед Анаc Мохиуддин недавно продемонстрировал серию атак, эксплуатирующих доверительные пробелы в MCP, позволяя распространять вредоносные инструкции между агентами ИИ внутри организаций.
Эти атаки представляют собой специализированную форму внедрения запросов (prompt injection), направленную не на базовые крупные языковые модели (LLM), а на отдельных агентов, выполняющих конкретные функции, такие как перевод или анализ данных. Многие из таких агентов не имеют адекватных внутренних защит, что позволяет вредоносным командам от скомпрометированного агента восприниматься с доверием и выполняться другими агентыми вниз по цепочке. Проблему усугубляет то, что MCP-серверы хранят учетные данные, которые подразумевают доверие к агентам-партнерам, позволяя злоумышленникам использовать это доверие для выполнения несанкционированных действий.
Мохиуддин тестировал уязвимые агенты от известных организаций, включая Google, JP Morgan Chase, Rapid7, правительство Франции и другие, раскрывая, что техника эксплуатации, названная «переключением протоколов» (protocol pivoting), позволяет противнику получить первоначальный доступ через один коммуникационный протокол и увеличить привилегии, используя предположения о доверии между разными протоколами. Например, злоумышленник может использовать MCP, чтобы назначить злонамеренную задачу агенту, который затем пересылает вредоносные команды через альтернативные протоколы, такие как Google Agent-to-Agent (A2A) или новые стандарты, например, Agent Network Protocol.
Особенно были выявлены уязвимости в MCP toolbox Google для баз данных, который не обеспечивал надежной проверки перенаправлений, что позволяло проводить атаки типа SSRF (server-side request forgery). Google устранил эту проблему, введя строгий белый список IP-адресов и отклоняя небезопасные базовые URL при запуске. Rapid7 быстро отреагировал на связанную уязвимость MCP, оцененную как низкая степень риска.
Эксперты подчеркивают, что проблемы связаны с тем, что MCP и смежные протоколы были разработаны, исходя из предположения об их изолированной работе без комплексной проверки доверия между протоколами. Дуглас МакКи из Rapid7 отметил: «каждый протокол следит за своим входным дверным проемом, но никто не охраняет коридор между ними», выделяя архитектурные слепые зоны.
Некоторые исследователи классифицируют эти атаки как подтип внедрения запросов — косвенное внедрение — из-за того, что вредоносный ввод пересекает границы протоколов. Однако широкое применение техники переключения протоколов в различных организациях указывает на системные проблемы в текущих сетях агентов ИИ.
Основной урок для разработчиков и архитекторов систем — необходимость использовать принципы нулевого доверия в экосистемах агентов ИИ. Входные данные, поступающие от LLM или других агентов, должны восприниматься с такой же осторожностью, как и ненадежные данные из интернета, с тщательной валидацией и авторизацией. Существующие методы защиты от внедрений и уязвимостей SSRF остаются актуальными и должны быть интегрированы в современные рабочие процессы ИИ.
По мере быстрого роста использования агентов ИИ выявление и устранение этих уязвимостей в MCP и сопутствующих протоколах критически важно для защиты конфиденциальных данных и поддержания доверия к автоматизированным системам.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт