
AI aģentu komunikācijas protokols MCP saskaras ar kritiskām drošības nepilnībām

Attēls: Ars Technica · Avots
Drošības pētnieks atklāj Model Context Protocol (MCP) ievainojamības, ko plaši izmanto AI aģentu savstarpējai komunikācijai, ļaujot ļaunprātīgiem uzvednēm izplatīties un eskalēties tīklā.
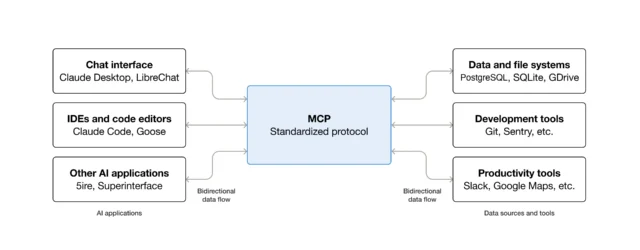
Model Context Protocol (MCP), jauns standarts, kas atvieglo komunikāciju starp AI aģentiem iekšējos tīklos, ir atklāts ar nozīmīgām drošības nepilnībām, kas apdraud AI risinājumu ieviešanu uzņēmumos visā pasaulē. Neatkarīgais pētnieks Syed Anas Mohiuddin nesen demonstrēja virkni uzbrukumu, kas izmanto MCP iebūvētās uzticības plaisas, ļaujot ļaunprātīgām instrukcijām izplatīties starp AI aģentiem organizācijās.
Šie uzbrukumi ir specializēta uzvedņu injekcijas (prompt injection) forma, kas neietekmē tieši lielos valodas modeļus (LLM), bet gan individuālos aģentus, kuri ir paredzēti konkrētām funkcijām, piemēram, tulkošanai vai datu analīzei. Daudziem šādiem aģentiem trūkst pietiekamu iekšēju drošības pasākumu, ļaujot vienam kompromitētam aģentam nodot ļaunprātīgas komandas, kuras tiek uzticētas un izpildītas citiem tālāk esošajiem aģentiem. Problēmu pastiprina MCP serveri, kas glabā piekļuves datus, kas implikēti uzticas vienaudžu aģentiem, ļaujot uzbrucējiem izmantot šo uzticību, lai veiktu neatļautas darbības.
Mohiuddin testēja ietekmētus aģentus no ievērojamām organizācijām, tostarp Google, JP Morgan Chase, Rapid7, Francijas valdības un citiem, atklājot, ka uzbrukuma tehnika, ko dēvē par “protokola pivoti” (protocol pivoting), ļauj uzbrucējam iegūt sākotnēju piekļuvi caur vienu komunikācijas protokolu un eskalēt pilnvaras, izmantojot uzticības pieņēmumus dažādu protokolu starpā. Piemēram, uzbrucējs var izmantot MCP, lai piešķirtu ļaunprātīgu uzdevumu aģentam, kurš tālāk pārsūta kaitīgas komandas caur citiem protokoliem, piemēram, Google Agent-to-Agent (A2A) protokolu vai jaunajiem standartiem, piemēram, Agent Network Protocol.
Kā īpaši nozīmīgas nepilnības tika identificēta problēma Google MCP rīkkopā datu bāzēm, kurai trūka stingru pāradresācijas validācijas politiku, ļaujot uzbrucējiem veikt servera pusē balstītu pieprasījumu viltošanu (SSRF). Google to novērsa, ieviešot stingras IP atļauju sarakstu un noraidot bīstamus bāzes URL startēšanas laikā. Rapid7 risināja saistītu MCP ievainojamību ar zemu kritiskuma novērtējumu, taču rīkojās ātri.
Eksperti uzsver, ka problēmas radušās tāpēc, ka MCP un saistītie protokoli tika izstrādāti, pieņemot atsevišķu darbību bez visaptverošas uzticības pārbaudes starp protokoliem. Rapid7 pārstāvis Douglas McKee norādīja, ka “katrs protokols pārbauda savu priekštelpu, kamēr neviens neskatās koridorā starp tiem,” akcentējot arhitektūras nepilnības.
Lai gan daži pētnieki šos uzbrukumus klasificē kā uzvedņu injekcijas apakškategoriju — netiešu uzvedņu injekciju —, jo ļaunprātīgi ievadi šķērso protokolu robežas, plašā šīs pivotēšanas tehnikas pielietojamība dažādās organizācijās norāda uz sistēmiskām problēmām mūsdienu AI aģentu tīklos.
Galvenā mācība izstrādātājiem un sistēmu arhitektiem ir nepieciešamība ieviest nulles uzticības principus AI aģentu ekosistēmās. Ievadi, kas nāk no LLM vai citiem aģentiem, jāuztver ar tādu pašu piesardzību kā neuzticamus interneta datus, veicot rūpīgu validāciju un autorizāciju. Tādas zināmas novēršanas metodes kā pret injekcijām un SSRF joprojām ir aktuālas un jāintegrē mūsdienu AI darba plūsmas.
Ar AI aģentu pieņemšanas strauju pieaugumu ir ļoti svarīgi atklāt un novērst šīs drošības nepilnības MCP un saistītajos protokolos, lai aizsargātu sensitīvus datus un uzturētu uzticību automatizētajām sistēmām.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts