
AI-agentkommunikasjonsprotokollen MCP har kritiske sikkerhetssvakheter

Bilde: Ars Technica · Kilde
En sikkerhetsforsker har avdekket sårbarheter i Model Context Protocol (MCP), mye brukt for AI-agent-til-agent-kommunikasjon, som muliggjør spredning og eskalering av ondsinnede kommandoer innen nettverk.
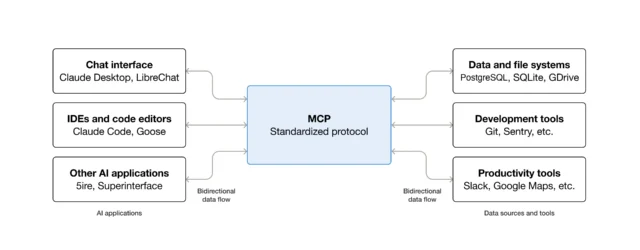
Model Context Protocol (MCP), en ny standard som legger til rette for kommunikasjon mellom AI-agenter innen interne nettverk, har vist seg å inneholde betydelige sikkerhetssvakheter som truer bedriftsimplementeringer av AI globalt. Den uavhengige forskeren Syed Anas Mohiuddin demonstrerte nylig en rekke angrep som utnytter tillitsgap som er iboende i MCP, noe som tillater spredning av ondsinnede instrukser mellom AI-agenter innen organisasjoner.
Disse angrepene representerer en spesialisert form for promptinjeksjon som ikke retter seg mot de underliggende store språkmodellene (LLM), men mot individuelle agenter dedikert til spesifikke funksjoner som oversettelse eller dataanalyse. Mange slike agenter mangler tilstrekkelige interne sikkerhetsmekanismer, noe som gjør at skadelige kommandoer fra én kompromittert agent blir stolt på og utført av andre nedstrøms agenter. Problemet forsterkes av at MCP-servere lagrer legitimasjon som implisitt stoler på peer-agenter, noe som gjør det mulig for angripere å utnytte denne tilliten til å utføre uautoriserte handlinger.
Mohiuddin testet berørte agenter fra fremtredende organisasjoner som Google, JP Morgan Chase, Rapid7, den franske regjeringen og andre, og avslørte at utnyttelsesteknikken — kalt "protocol pivoting" — gjør det mulig for en angriper å få initial tilgang via én kommunikasjonsprotokoll og eskalere tillatelser ved å utnytte antakelser om tillit på tvers av ulike protokoller. For eksempel kan en angriper bruke MCP til å tilordne en ondsinnet oppgave til en agent, som deretter videresender skadelige kommandoer via alternative protokoller som Googles Agent-to-Agent (A2A) protokoll eller fremvoksende standarder som Agent Network Protocol.
Blant de identifiserte sårbarhetene var en feil i Googles MCP-verktøykasse for databaser, som manglet robuste retningslinjer for omdirigering, noe som tillot angrep via server-side request forgery (SSRF). Google utbedret dette ved å implementere streng IP-allow-listing og avvise usikre basis-URL-er ved oppstart. Rapid7 tok raskt tak i en relatert MCP-sårbarhet med lav alvorlighetsgrad.
Eksperter understreker at utfordringene oppstår fordi MCP og relaterte protokoller ble designet med antakelsen om isolert drift uten omfattende kryss-protokoll tillitssjekker. Douglas McKee fra Rapid7 påpekte at "hver protokoll sjekker sin egen ytterdør, mens ingen passer på gangen mellom," noe som fremhever arkitektoniske blinde soner.
Noen forskere klassifiserer disse utnyttelsene som en underklasse av promptinjeksjon — indirekte promptinjeksjon — på grunn av at ondsinnet inndata krysser protokollgrenser, men den brede anvendeligheten av pivoteringsteknikken på tvers av ulike organisasjoner peker på systemiske problemer i dagens AI-agentnettverk.
Kjernen av lærdommen for utviklere og systemarkitekter er nødvendigheten av å adoptere zero-trust-prinsipper innen AI-agentøkosystemer. Inndata fra LLM-er eller andre agenter bør behandles med samme mistanke som ukjent internettdata, med strenge validerings- og autorisasjonstrinn. Etablerte mottiltak mot injeksjon og SSRF-sårbarheter er fortsatt relevante og bør integreres i moderne AI-arbeidsflyter.
Ettersom AI-agentadopsjonen akselererer, er det kritisk å avdekke og adressere disse sikkerhetshullene i MCP og relaterte protokoller for å beskytte sensitiv data og opprettholde tilliten til automatiserte systemer.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto