
Tekojälyagenttien kommunikaatioprotokolla MCP:n kriittiset tietoturva-aukot paljastettu

Kuva: Ars Technica · Lähde
Tietoturvatutkija paljastaa Model Context Protocolin (MCP) haavoittuvuudet, joita käytetään laajasti tekoälyagenttien välisessä kommunikaatiossa. Hyökkäykset mahdollistavat haitallisten kehotteiden leviämisen ja eskaloitumisen verkoissa.
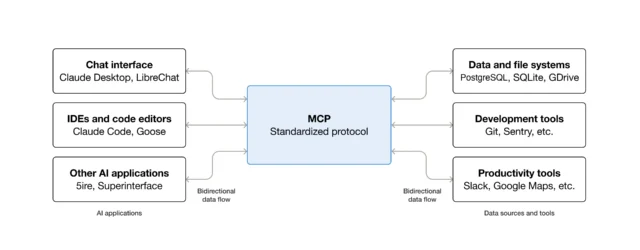
Model Context Protocol (MCP), uusi standardi, joka mahdollistaa tekoälyagenttien välisen viestinnän sisäisissä verkoissa, on havaittu sisältävän merkittäviä tietoturva-aukkoja, jotka uhkaavat yritysten tekoälyratkaisuja maailmanlaajuisesti. Itsenäinen tutkija Syed Anas Mohiuddin on hiljattain demonstroinut joukon hyökkäystaktiikoita, jotka hyödyntävät MCP:n sisäisiä luottamusaukkoja, mahdollistaen haitallisten ohjeiden leviämisen tekoälyagenttien kesken organisaatioiden sisällä.
Nämä hyökkäykset ovat erikoistunut muoto kehotteiden injektointia, kohdistuen eivät niinkään taustalla oleviin suuriin kielimalleihin (LLM) vaan yksittäisiin agenteihin, jotka on omistettu tiettyihin tehtäviin, kuten käännökseen tai data-analyysiin. Monet näistä agenteista puuttuvat riittävät sisäiset turvatoimet, mikä sallii vahingollisten komentojen luottamisen ja suorittamisen yhden vaarantuneen agentin kautta muihin agentteihin. Tilannetta pahentaa MCP-palvelimien tapa tallentaa tunnistetietoja, jotka implisiittisesti luottavat vertaisagentteihin, antaen hyökkääjille mahdollisuuden käyttää tätä luottamusta luvattomien toimintojen suorittamiseen.
Mohiuddin testasi haavoittuvia agentteja tunnetuissa organisaatioissa, kuten Google, JP Morgan Chase, Rapid7, Ranskan hallitus ja muut, paljastaen että hyökkäystekniikka, nimeltään "protokollan valtaus" (protocol pivoting), mahdollistaa hyökkääjän saada alkuperäinen pääsy yhden viestintäprotokollan kautta ja eskaloida oikeuksia hyödyntämällä luottamusoletuksia eri protokollien välillä. Esimerkiksi hyökkääjä voi käyttää MCP:tä antaakseen haitallisen tehtävän agentille, joka edelleen välittää haitallisia komentoja eri protokollien, kuten Googlen Agent-to-Agent (A2A) protokollan tai nousevien standardien kuten Agent Network Protocolin kautta.
Erityisesti paljastui, että Google MCP -työkaluissa tietokannoille oli puutteita uudelleenohjausten validoinnissa, mahdollistaen palvelinpuolen pyyntöjen väärentämisiskut (SSRF). Google on korjannut tämän tiukoilla IP-sallittujen listojen käyttöönotolla ja turvattomien perus-URL-osoitteiden hylkäämisellä käynnistyksen yhteydessä. Rapid7 reagoi nopeasti liittyvään MCP:n heikkouteen, vaikka sen vakavuus oli vähäinen.
Asiantuntijat korostavat, että haasteet johtuvat siitä, että MCP ja siihen liittyvät protokollat on suunniteltu olettaen eristetty käyttö ilman laajamittaisia ristiin protokollien luottamustarkastuksia. Rapid7:n Douglas McKee totesi ”jokainen protokolla valvoo omaa etuoveaan, mutta kukaan ei valvo välikäytävää,” korostaen arkkitehtuurisia sokeita pisteitä.
Vaikka jotkut tutkijat luokittelevat nämä hyväksikäytöt epäsuoran kehotteiden injektoinnin alatapaukseksi, koska haitalliset syötteet ylittävät protokollarajat, laajasti sovellettava valtaustekniikka eri organisaatioissa osoittaa järjestelmätason ongelmia nykyisissä tekoälyagenttien verkoissa.
Keskeinen opetus kehittäjille ja järjestelmäarkkitehdeille on nollaluottamuksen periaatteiden käyttöönoton välttämättömyys tekoälyagenttien ekosysteemeissä. Syötteitä, joita saapuu suurista kielimalleista tai muilta agenteilta, tulee käsitellä yhtä epäluuloisesti kuin epäluotettavia internetdatan lähteitä, ottaen käyttöön perusteellinen validointi ja valtuutus. Vakiintuneet suojauskeinot injektio- ja SSRF-haavoittuvuuksia vastaan ovat edelleen olennaisia ja pitäisi integroida moderneihin tekoälytyönkulkuihin.
Tekoälyagenttien käyttöönoton kiihtyessä on elintärkeää löytää ja korjata nämä MCP:n ja siihen liittyvien protokollien tietoturva-aukot, jotta herkkä data pysyy turvassa ja automatisoituihin järjestelmiin säilyy luottamus.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili